
GitHub: periksa pembaca komentar advisori rahasia
Apakah pelapor dapat membaca catatan internal? Tentukan pembaca dahulu. Pada 2 Oktober GitHub mengumumkan komentar rahasia di advisori keamanan.
Hanya pemilik izin write repositori yang dapat membacanya. Pelapor dan undangan tanpa izin itu tidak melihat atau mendapat notifikasi. Diagram adalah alur usulan, bukan tangkapan produk.
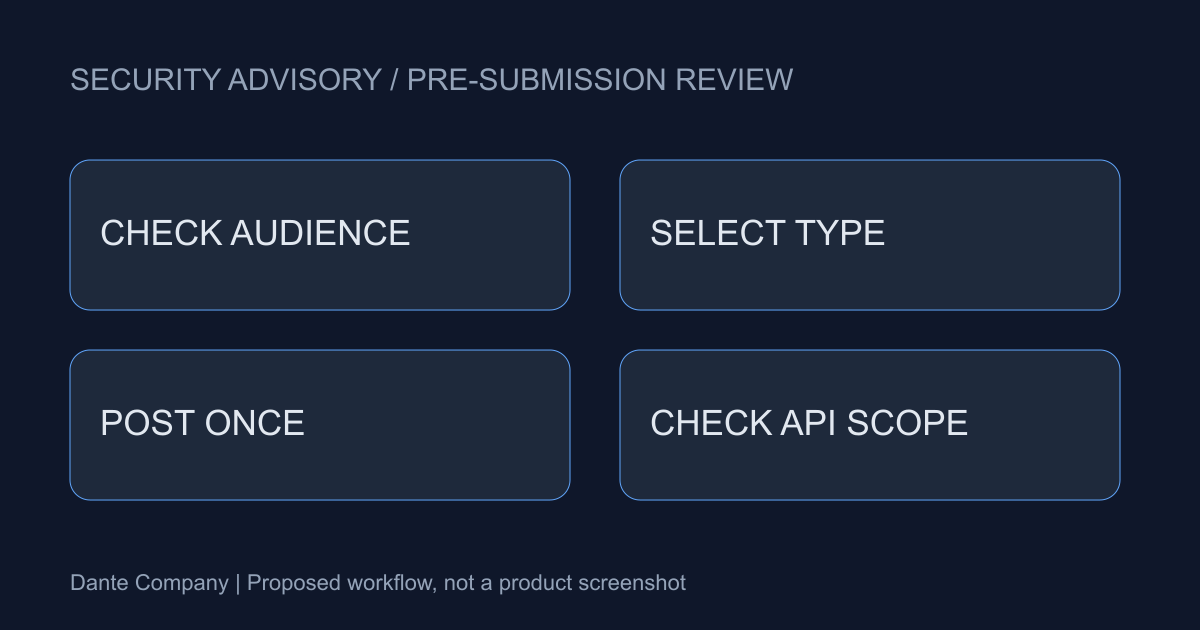
Rahasia mengikuti izin saat ini
Ini bukan catatan hanya untuk penulis. Pemegang write saat ini adalah pembaca; kehilangan izin menghapus akses. Periksa label dan daftar pembaca terpisah.
Cakupan resmi adalah repositori publik dengan pelaporan privat aktif di Free, Pro, Team dan Enterprise Cloud. Kami tidak menyarankan perluasan izin. Catatan internal dan penjelasan eksternal berbeda tujuan.
Jenis tidak bisa diubah setelah dikirim
Komentar biasa dan rahasia tidak dapat saling diubah setelah terbit. Periksa pembaca, teks dan pilihan sebelum kirim. Pisahkan hipotesis dan fakta terkonfirmasi dalam draf.
Tinjau penanggung jawab internal dan dugaan dahulu; beri pelapor hasil reproduksi terverifikasi. Ini usulan tim, bukan formulir wajib. Jangan uji memakai rahasia nyata.
Tidak ada di API bukan berarti tidak tercatat
GitHub menyediakan komentar rahasia melalui GraphQL, bukan REST. Arsip REST tidak otomatis lengkap. Catat jalur pengumpulan dan izin pembaca.
Akses tercatat di audit log, berbeda dari menyimpan teks komentar. Ekspor dan pencarian perlu menyebut API, pembaca dan cakupan belum terverifikasi.
Uji dengan kalimat aman
Rancang pemeriksaan pada advisori milik tim dengan teks tidak sensitif. Penanggung jawab memeriksa objek, akun dan izin sebelumnya. Bandingkan jenis terlihat dan keluaran pengumpul lalu dokumentasikan.
Ruang internal juga dapat membuat kolaborator kekurangan informasi. Tetap jelaskan kemajuan dan hasil kepada pelapor. Kami memverifikasi fitur, izin dan API, bukan mengarang peningkatan keamanan atau kecepatan.