
GitHub AI Scanの有効化表示:設定と分析の証拠を分けて読む
有効なリポジトリが増えれば導入状況を把握しやすくなります。ただし、その数だけでは重要な変更が分析され、結果まで確認されたとは言えません。小さなチームは目標比率より先に、それぞれの判断を何で裏付けるか決める必要があります。
10月6日に変わった表示
GitHubの2026年10月6日の変更告知では、組織・エンタープライズ管理者がSecurity overviewのcoverage画面でAI Scan for pull requestsの有効化状況を確認できるようになりました。概要はenabledとnot enabledの件数、行は実効状態を表示し、CSVにもCode Scanning AI Scan for pull requests列が加わります。
絞り込みにはcode-scanning-ai-scan-pr-scan:enabledとcode-scanning-ai-scan-pr-scan:not-enabledを使います。利点は導入状況の可視化であり、検出精度や実行速度の改善を示す告知ではありません。以前扱った休眠リポジトリの定期分析とは別の問いです。
not enabledの理由を推測しない
GitHub Docsによるとenabledは企業ポリシー、組織設定、前提条件、リポジトリのopt-outを反映した結果です。not enabledには対象要件を満たさないリポジトリも含まれ、画面では理由を区別しません。一覧全体を担当者の未完了作業とみなすと、正当な例外を障害として扱う恐れがあります。
簡単な台帳にリポジトリ、担当者、状態、確認時刻、確認したポリシー、例外理由を記録してみましょう。不明な理由は確認待ちにします。中央の制限、対象外、意図的な除外では、担当者も次の手順も異なります。
設定・分析・確認の証拠を分ける
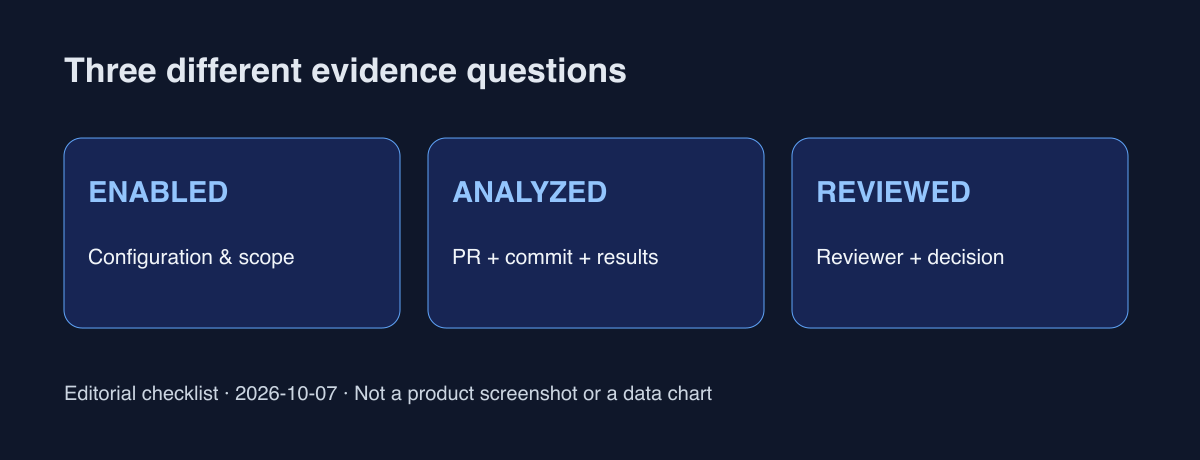
本稿の提案は三つの記録です。設定は状態と範囲、分析はPR・コミットと確認した結果、人の確認は担当者と判断を残します。これは運用上の提案であり、GitHubの新たな保証ではありません。一つのenabled値で三段階すべてを完了扱いにしないことが要点です。
決済経路を変えたPRなら、有効化を確かめた後でその変更の分析結果を探して結び付けます。指摘は修正、誤検出の評価、追加調査のどれが必要か記録します。結果が見つからなければ分析未確認とし、警告がなくても安全の証明とはせず確認範囲と限界を示します。
一定の範囲から始める
まず一つのチームの稼働リポジトリを対象にCSVを保存します。次回に状態が変われば、設定とともに追加・移管・アーカイブを確認します。分母の変化をセキュリティ効果の改善と解釈しません。合計件数より未確認理由と次の担当者が作業に役立つ場合があります。
告知からリンクされたGitHub Communityの議論はAIセキュリティ検出のフィードバック窓口です。少数の公開コメントから開発者全体の満足度や導入率は推定できません。誤検出や見逃しの経験を再現可能にするには、比較した変更と結果を示す必要があります。
有効化だけで完了にしない
全PRに三つの新文書を作ると負担が増える、という反論は妥当です。まず既存PR、結果、Issueへのリンクをまとめる方法から始めます。重要な変更を数件選び、別の人が証拠をたどれるか試しましょう。記録量より判断を再検討できることが大切です。
今日は重要なリポジトリ一つの状態理由と、最近の変更の分析・確認記録をつなぎましょう。導入は確認済みでも分析は保留にできます。権限や要件の変更は別途検討します。新しい管理画面の価値を生かしながら、結論を過大にしない運用です。
出典と確認範囲
2026年10月7日確認。製品動作は公式資料、運用チェックリストは本稿の提案です。重要なリポジトリ一つの証拠リンクから整理しましょう。