
Quyền Copilot Read-only vẫn có thể tiêu tín dụng của tổ chức
Tác nhân phân tích ban đêm đôi khi phụ thuộc vào đăng nhập của một người. Ngày 27/10, GitHub mở bản xem trước công khai cho xác thực giữa máy chủ của GitHub App cài trong tổ chức qua Copilot SDK. Dịch vụ dùng danh tính của bản cài. Điều đáng chú ý là Read-only vẫn cho phép yêu cầu có phí.
Chỉ đọc không có nghĩa là miễn phí
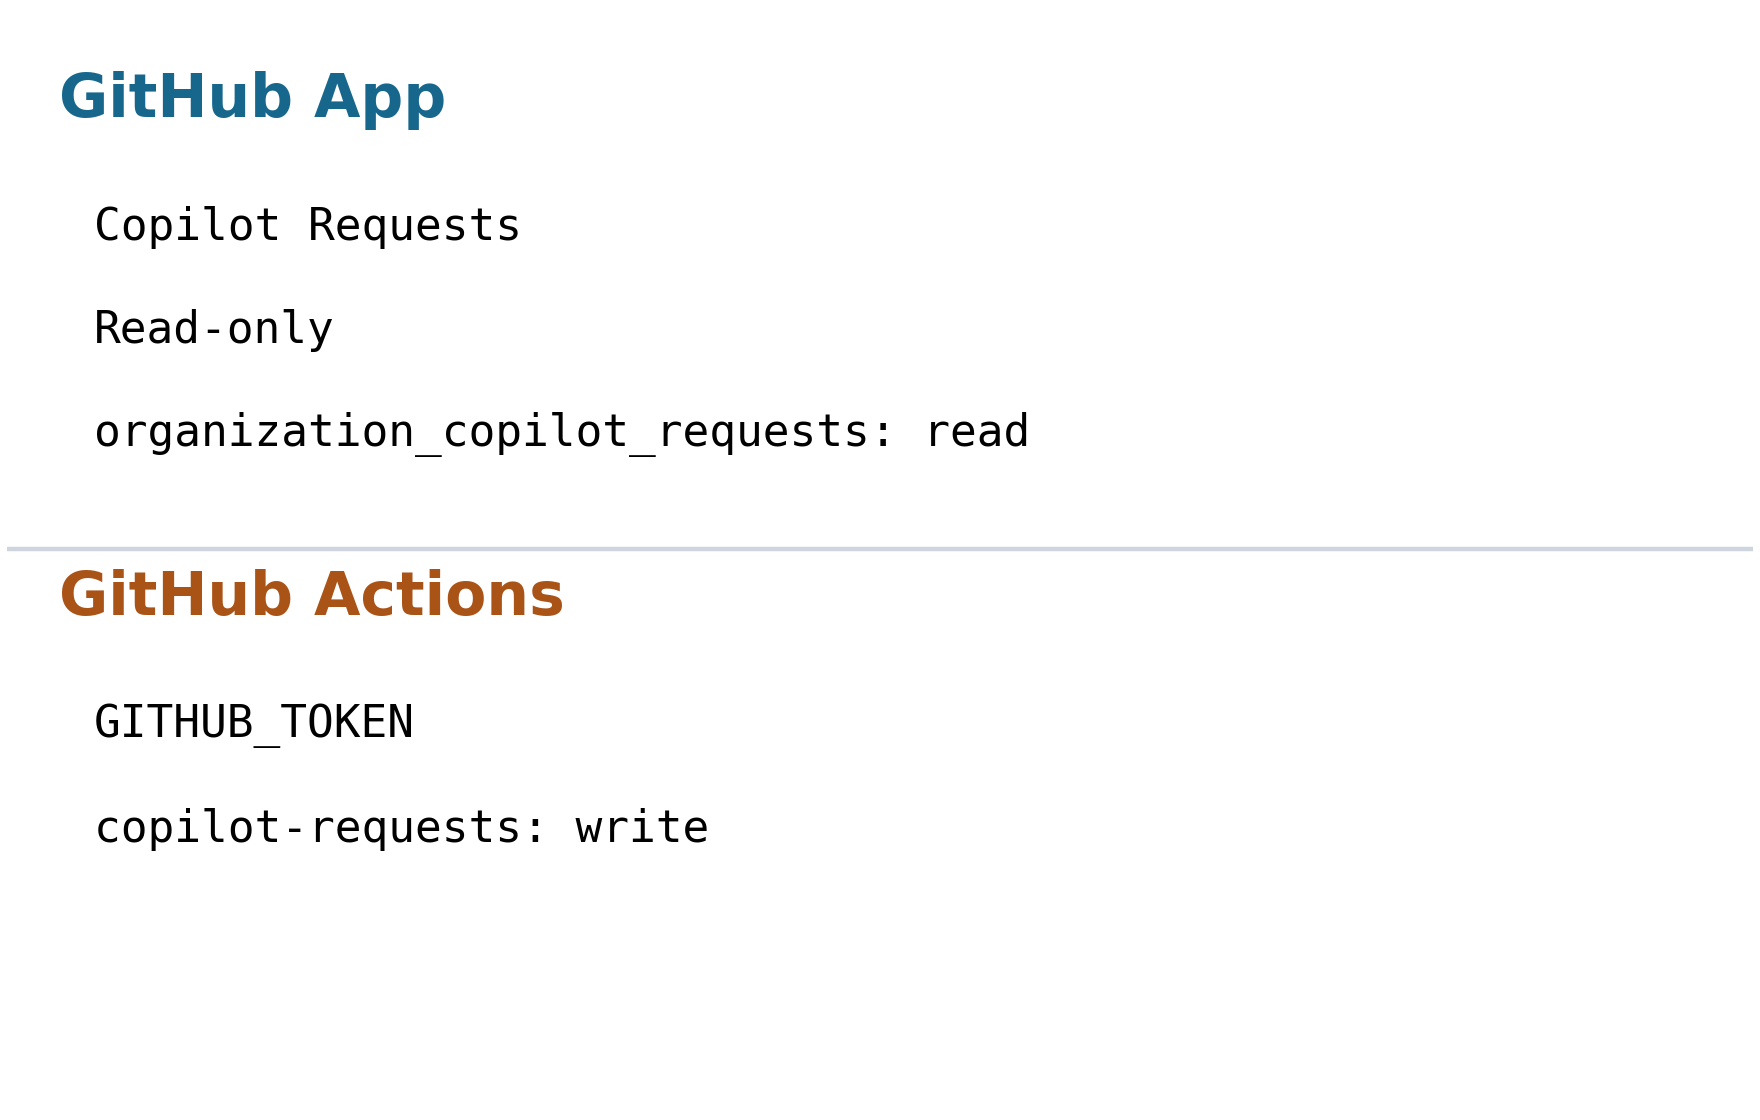
App nhận quyền tổ chức Copilot Requests: Read-only và dùng token cài đặt ngắn hạn. Mức dùng và hóa đơn thuộc tổ chức sở hữu bản cài. Trong ngữ cảnh này, quyền đọc cho phép yêu cầu tiêu tín dụng AI.
Giả sử một công ty có app phân tích và app tóm tắt tài liệu. Cả hai có thể chỉ đọc nhưng vẫn phát sinh chi phí. Không sửa tệp và dùng năng lực mô hình là hai việc có thể cùng xảy ra. Danh tính của khối lượng công việc đổi người chịu trách nhiệm, không xóa chi phí suy luận.
Actions và máy chủ ngoài có đường vào khác nhau
Dịch vụ ngoài hoặc CI khác truyền token cài đặt qua tùy chọn SDK tường minh như gitHubToken. Chỉ bản cài trong tổ chức được hỗ trợ, không gồm tài khoản cá nhân hay enterprise. Đợt mở bản cài enterprise trước đó có phạm vi khác.
GitHub Actions trong kho của tổ chức có thể dùng GITHUB_TOKEN. Đường này cần copilot-requests: write trong YAML và chính sách Allow use of Copilot CLI billed to the organization. Xác thực app tổ chức không cần chính sách ấy. Read-only và write thuộc hai đường xác thực riêng.
Sau một giờ vẫn phải hoạt động
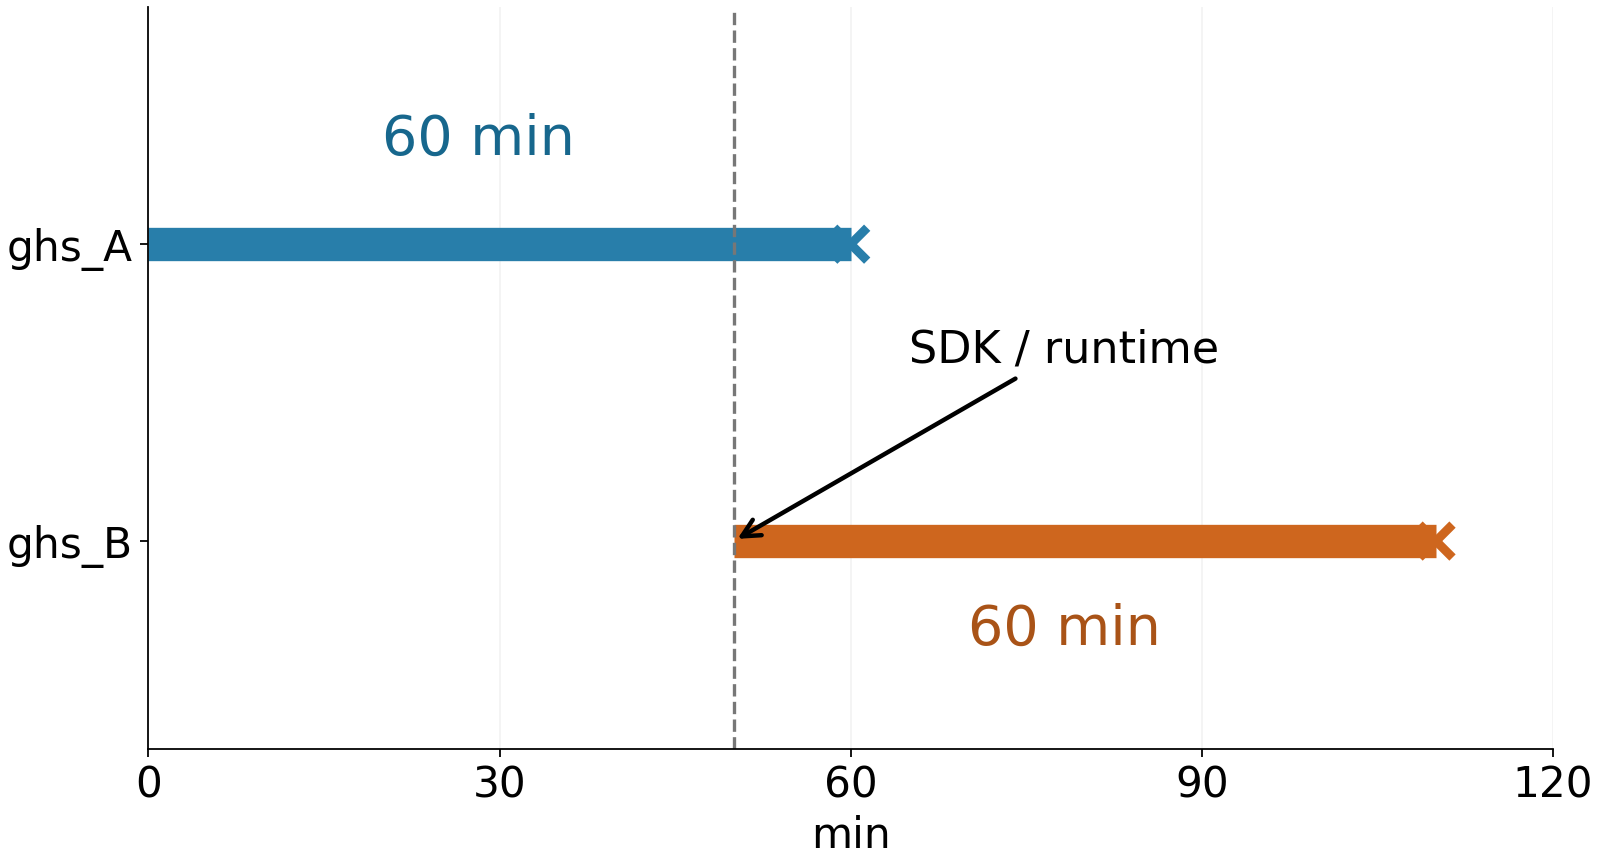
Token cài đặt hết hạn sau một giờ. Token mới phải đến cả tiến trình đang chạy. Tài liệu yêu cầu khởi động lại máy khách tiến trình con bằng token mới; với runtime nhúng hoặc có sẵn thì khởi động lại host. Thay một tệp chưa chứng minh tiến trình đã nhận giá trị.
useLoggedInUser: false tắt tự tìm thông tin xác thực, kể cả token trong biến môi trường. Vì vậy cần truyền token trực tiếp vào SDK. Nếu máy cá nhân chạy còn máy chủ lỗi, hãy phân biệt việc vô tình dùng đăng nhập cá nhân dự phòng với token thực sự được truyền.
Theo dõi theo app, ngân sách theo tổ chức
Chủ tổ chức tìm mức dùng app trong CSV qua organization và app_client_id. Đối chiếu client_id của API danh sách cài đặt để xác định app_slug. Trang mức dùng AI trên web hiện chưa có phân tách này. Cũng chưa có ngân sách riêng từng app; ngân sách chỉ cảnh báo không dừng sử dụng.
Tạm dừng hoặc gỡ bản cài cũng chặn quyền truy cập các tài nguyên tổ chức khác. Giá trị là chủ thể của công việc tự động rõ hơn trong chính sách mô hình và chi tiêu. Tách dịch vụ khỏi cá nhân cần chuyển cả luồng đổi token lẫn chủ chi phí.