
GitHub AI Scan启用状态:把设置与分析证据分开
启用的仓库增多有助于跟踪采用情况,但这个数字本身不能证明重要改动已被分析,或发现项已经有人审核。小团队应先明确每种结论需要什么证据,再设置目标比例。
10月6日更新了什么
GitHub于2026年10月6日宣布,组织及企业管理员可在Security overview的coverage视图查看AI Scan for pull requests启用状态。摘要统计enabled和not enabled仓库数,各行显示有效状态。CSV新增Code Scanning AI Scan for pull requests列。
筛选器为code-scanning-ai-scan-pr-scan:enabled和code-scanning-ai-scan-pr-scan:not-enabled。价值在于采用情况可见性,并非检测准确率或速度提升的证据。这也不同于此前讨论的不活跃仓库定时分析问题。
不要猜测not enabled的原因
GitHub Docs说明,enabled反映企业策略、组织配置、前置条件及仓库opt-out后的实际结果。not enabled可能包含不符合资格的仓库,界面不区分原因。把整个列表当作负责人逾期任务,会把合理例外误判成故障。
尝试建立包含仓库、负责人、状态、核查时间、已查策略及例外原因的简表。不知道的原因保留为待核查。中央限制、资格不符和主动排除需要不同负责人及后续步骤。
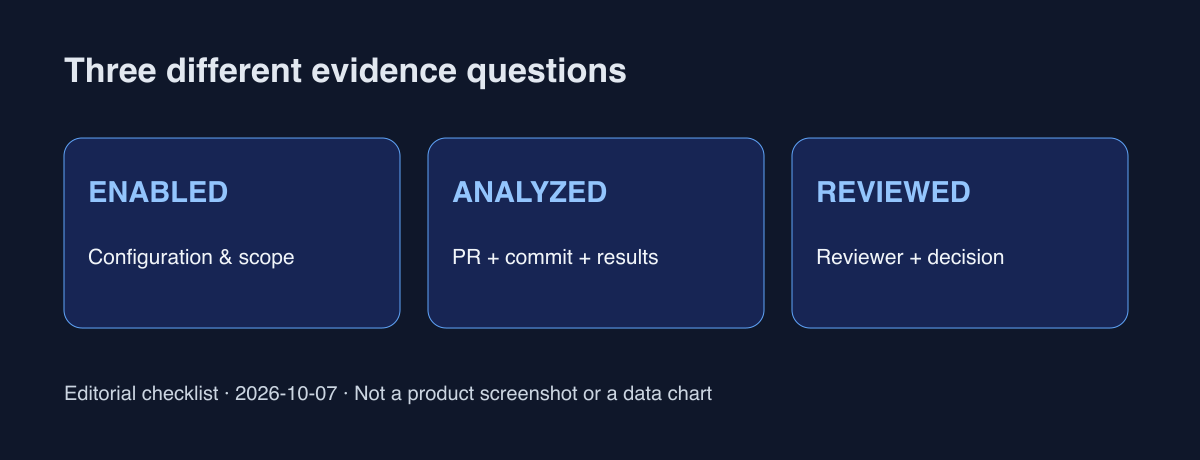
分开设置、分析和审核证据
本文建议三类记录:配置状态与范围;PR、提交及已核查分析结果;审核人员及决定。这是运营流程建议,不是GitHub新增保证。一个enabled值不应替三类工作全部标记完成。
对于修改支付路径的PR,确认启用后应链接该改动可核实的分析结果。发现项需要注明修复、误报评估或进一步调查。找不到结果就保留分析未确认。即使没有警告,也应说明核查范围和局限,而非声称证明安全。
从稳定范围开始
先选一个团队的活跃仓库,保存这个范围的CSV。状态变化时,连同配置一起核查新增、转移和归档。分母变化不能证明安全效果改善。未明原因和下一位负责人往往比总数更有执行价值。
公告链接的GitHub Community讨论是AI安全检测反馈渠道。少量公开评论不能代表全体开发者满意度或采用率。讨论误报或漏检时,应明确比较了哪些改动与结果,使经验可复现。
启用不等于所有工作完成
每个PR都新建三份文档可能增加负担。先在一处汇总现有PR、结果及Issue链接,在几项重要改动上检查他人能否追溯证据。关键是决定可重新审核,而非文档越多越好。
今天可将一个重要仓库的状态原因,与近期改动的分析和审核证据连起来。采用已确认时,分析仍可待定。权限或资格变化另外审核。这样既利用新界面,也不会夸大其证明能力。
来源与核查范围
核查于2026年10月7日。产品行为依据官方资料,运营清单是本文建议。从一个重要仓库的证据链接开始整理。