
GitHub: Vor vertraulichen Advisory-Kommentaren den Leserkreis prüfen
Kann der Melder eine interne Untersuchungsnotiz lesen? Vor dem Formulieren steht der Leserkreis. GitHub kündigte am 2. Oktober vertrauliche Kommentare innerhalb von Sicherheitsmeldungen an.
Laut Ankündigung sehen nur Personen mit Repository-Schreibrechten diese Kommentare. Melder und eingeladene Beteiligte ohne diese Rechte erhalten weder Zugriff noch Benachrichtigung. Die Grafik ist ein vorgeschlagener Prüfablauf, kein Produktbild.
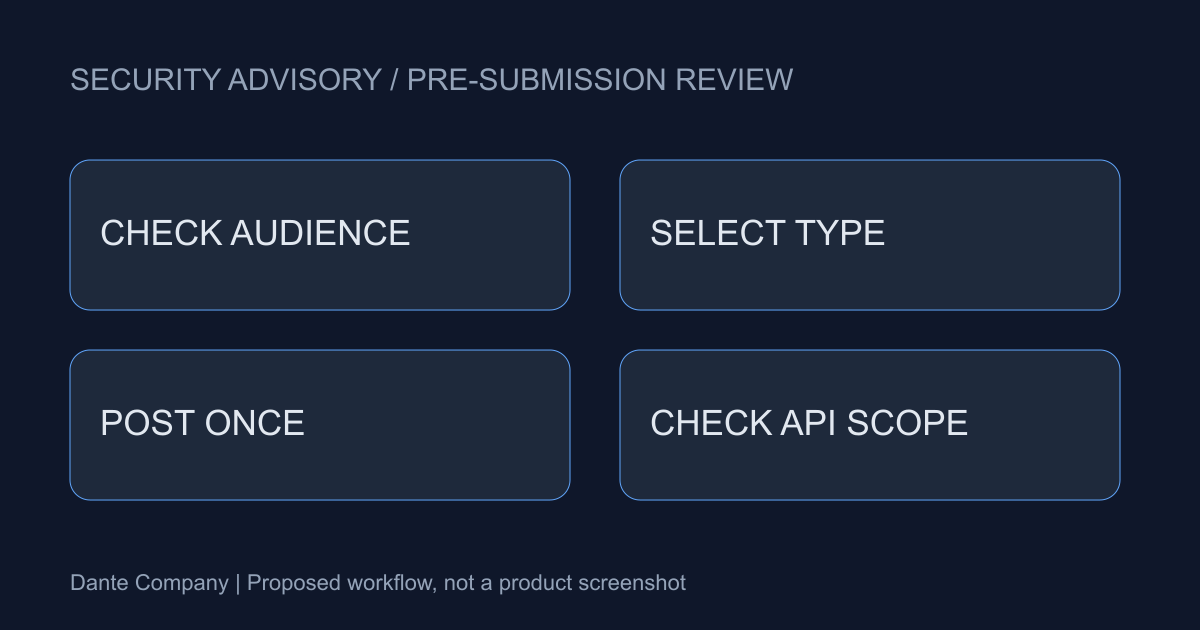
Vertraulich folgt aktuellen Rechten
Es ist keine nur für den Autor sichtbare Notiz. Aktuelle Schreibberechtigte sind die Leser; nach Rechteverlust entfällt der Zugriff. Kennzeichnung und aktuelle Mitgliederliste sind getrennt zu prüfen.
Genannt werden öffentliche Repositories mit privater Schwachstellenmeldung auf Free, Pro, Team und Enterprise Cloud. Die Empfehlung erweitert keine Rechte. Interne Notizen und technische Antworten dienen unterschiedlichen Zwecken.
Die Art bleibt nach dem Posten fest
Normale und vertrauliche Kommentare lassen sich später nicht ineinander umwandeln. Prüft direkt vor dem Senden Leserkreis, Text und Auswahl. Hypothesen und bestätigte Fakten sollten getrennte Entwürfe bekommen.
Interne Zuständigkeiten und unbestätigte Vermutungen können zuerst intern geprüft werden; die Antwort enthält verifizierte Reproduktionsergebnisse. Dies ist ein Teamvorschlag, kein GitHub-Formular. Keine echten Geheimnisse als Test senden.
API-Lücken sind keine fehlenden Aufzeichnungen
Vertrauliche Kommentare stehen laut GitHub in GraphQL, nicht in REST bereit. Ein REST-Archiv ist daher nicht automatisch die vollständige Untersuchung. Dokumentiert Abrufweg und Leserrechte.
Aufrufe erscheinen im Audit-Log. Das ersetzt keine Speicherung des Kommentartexts. Export und Suche sollten API, Rechte und ungeprüfte Bereiche angeben, statt Unsichtbarkeit als Abwesenheit zu deuten.
Mit harmlosen Sätzen prüfen
Plant eine Prüfung in einem eigenen Test-Advisory mit unkritischem Text. Verantwortliche prüfen vorher Objekt, Konto und Rechte. Vergleicht sichtbare Art und Sammlerergebnis und dokumentiert es.
Interne Räume können Beteiligten Informationen vorenthalten. Erklärt Meldern weiter Fortschritt, Ergebnisse und teilbare Maßnahmen. Verifiziert sind Funktions-, Rechte- und API-Grenzen, keine erfundenen Sicherheits- oder Geschwindigkeitsgewinne.