
GitHub AI Scan: Aktivierung und tatsächliche Analyse auseinanderhalten
Mehr aktivierte Repositories helfen beim Überblick über die Einführung. Die Zahl allein belegt aber weder die Analyse einer wichtigen Änderung noch die Prüfung ihrer Ergebnisse. Kleine Teams sollten zuerst festlegen, welche Nachweise jede dieser Aussagen tragen.
Was sich am 6. Oktober geändert hat
Laut GitHubs Änderungsprotokoll vom 6. Oktober 2026 sehen Organisations- und Enterprise-Administratoren die Aktivierung von AI Scan for pull requests in der Coverage-Ansicht von Security overview. Zusammenfassung und Repository-Zeilen zeigen den effektiven Status. CSV-Exporte erhalten die Spalte Code Scanning AI Scan for pull requests.
Zum Filtern dienen code-scanning-ai-scan-pr-scan:enabled und code-scanning-ai-scan-pr-scan:not-enabled. Der Nutzen ist der Überblick über die Einführung, nicht ein belegter Fortschritt bei Genauigkeit oder Laufzeit. Die Frage unterscheidet sich auch von der zuvor behandelten geplanten Analyse inaktiver Repositories.
Den Grund für not enabled nicht erraten
GitHub Docs beschreibt enabled als Ergebnis aus Enterprise-Richtlinie, Organisationskonfiguration, Voraussetzungen und Repository-Opt-out. Not enabled kann auch nicht berechtigte Repositories umfassen; die Ansicht unterscheidet die Gründe nicht. Deshalb ist die gesamte Liste keine verlässliche Liste versäumter Aufgaben.
Eine kleine Bestandsliste kann Repository, Verantwortliche, Status, Prüfzeit, geprüfte Richtlinie und Ausnahmegrund enthalten. Unbekannte Gründe bleiben zur Klärung offen. Eine zentrale Einschränkung, fehlende Berechtigung und eine bewusst gesetzte Ausnahme verlangen unterschiedliche Zuständigkeiten und Schritte.
Konfiguration, Analyse und Prüfung getrennt belegen
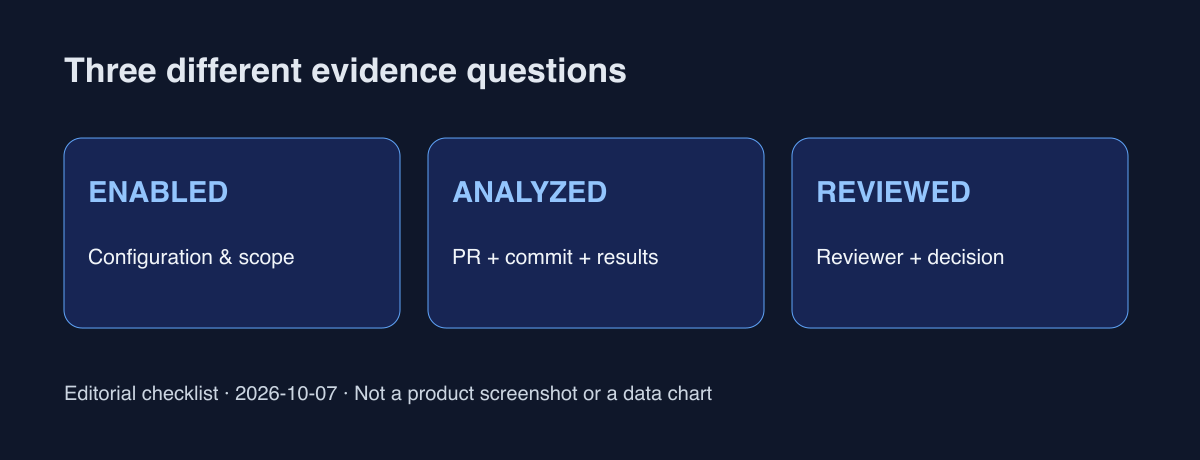
Unser Vorschlag umfasst drei Nachweise: Konfiguration mit Status und Umfang, Analyse mit PR, Commit und überprüften Ergebnissen sowie Prüfung mit Person und Entscheidung. Das ist ein redaktioneller Prozessvorschlag, keine neu zugesicherte GitHub-Funktion. Enabled darf nicht alle drei Felder automatisch abschließen.
Bei einer Änderung am Zahlungsablauf folgen auf den Aktivierungsnachweis die auffindbaren Analyseergebnisse. Befunde erhalten eine Entscheidung: beheben, möglichen Fehlalarm prüfen oder weiter untersuchen. Fehlen Ergebnisse, bleibt die Analyse unbestätigt. Auch ohne Warnungen dokumentiert man Umfang und Grenzen statt einen Sicherheitsbeweis zu behaupten.
Mit einem stabilen Umfang beginnen
Beginnen Sie mit den aktiven Repositories eines Teams und bewahren Sie den CSV-Snapshot auf. Bei Änderungen gehören neue, übertragene oder archivierte Repositories ebenso zur Prüfung wie Einstellungen. Eine veränderte Bezugsmenge darf nicht als bessere Sicherheitswirkung ausgegeben werden. Offene Gründe und nächste Zuständige helfen mehr als eine große Gesamtzahl.
Die verlinkte GitHub-Community-Diskussion dient dem Feedback zu KI-Sicherheitserkennungen. Wenige öffentliche Kommentare belegen keine allgemeine Zufriedenheit oder Verbreitung. Für eigenes Feedback sollten Teams die verglichenen Änderungen und Ergebnisse benennen, damit Erfahrungen mit Fehlalarmen oder übersehenen Problemen nachvollziehbar bleiben.
Aktivierung ist kein Abschluss aller Arbeit
Drei neue Dokumente für jeden PR könnten unnötigen Aufwand erzeugen. Verknüpfen Sie zunächst vorhandene PRs, Ergebnisse und Issues, statt Inhalte zu kopieren. Prüfen Sie an einigen wichtigen Änderungen, ob andere Personen dem Nachweis folgen können. Entscheidend ist die überprüfbare Entscheidung, nicht die Größe des Archivs.
Verbinden Sie heute für ein wichtiges Repository den Statusgrund mit Analyse- und Prüfnachweisen einer jüngeren Änderung. Die Einführung kann bestätigt sein, während die Analyse offen bleibt. Änderungen an Berechtigungen oder Voraussetzungen werden gesondert geprüft. So bleibt die neue Übersicht nützlich, ohne ihre Aussagekraft zu überdehnen.
Quellen und Prüfrahmen
Geprüft am 7. Oktober 2026. Produktverhalten folgt offiziellen Quellen; die Checkliste ist unser Vorschlag. Beginnen Sie mit den Nachweislinks eines wichtigen Repositories.