
GitHub Actions: conservar pruebas más allá del check verde
El día del despliegue, un check verde y un enlace parecen suficientes. Meses después el enlace puede faltar. Recordar que pasó no equivale a demostrar qué se comprobó.
GitHub anunció el 1 de octubre de 2026 que la retención de Actions también cubre comprobaciones, ejecuciones y estados. El procedimiento siguiente es una propuesta operativa, no un requisito adicional de GitHub.
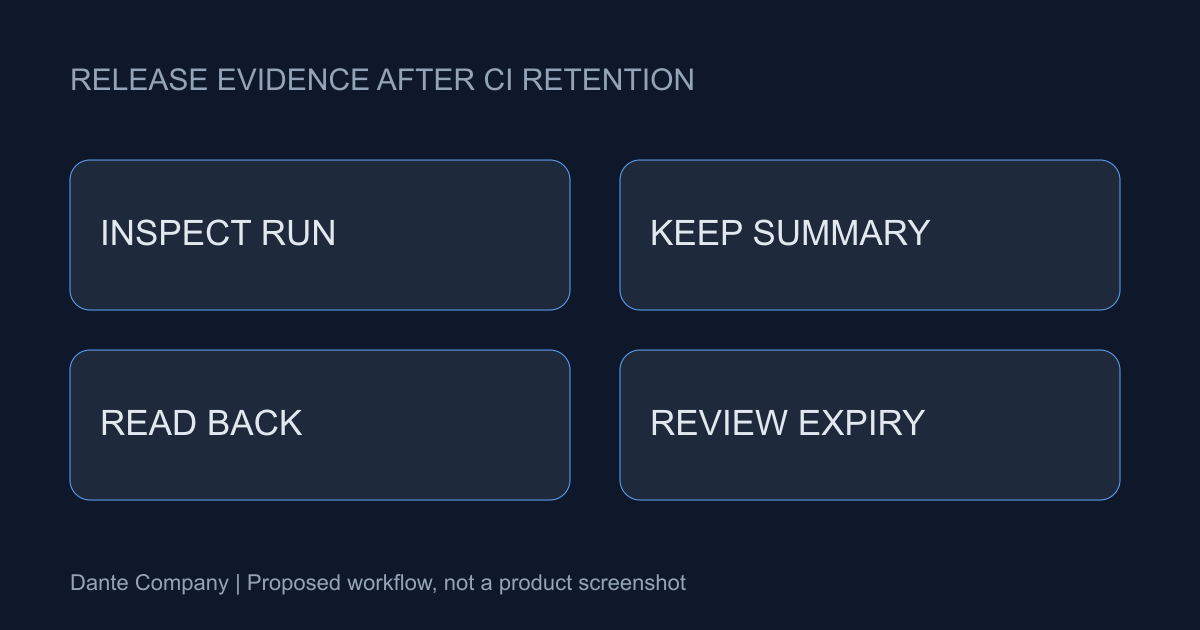
Revisar el alcance
Los registros caducados se eliminan automáticamente, incluidos checks y estados de aplicaciones externas. Siguen los límites de organización y empresa; el máximo público es 90 días. Cambiar la configuración no restaura datos eliminados.
Busca releases cuya única prueba sea un enlace de workflow. Resultados, aprobaciones y hashes pueden estar repartidos. Comprueba si todavía puedes relacionarlos cuando desaparece un enlace.
Un paquete de pruebas por release
Guarda commit SHA, nombre, ID y URL de ejecución, hora del resultado, resumen de pruebas y hash del artefacto. Documenta quién aprobó qué, sin copiar logs con secretos. Define propósito y permisos de lectura.
Un aprobado no explica el alcance. Describe pruebas parciales, runtime y archivos de bloqueo relevantes. Enlaza archivos del commit publicado, no sus versiones actuales.
Probar la exportación primero
Elige un repositorio y una release. Lee ajustes y límites, guarda el resumen necesario y pide a otra persona que explique la publicación sin abrir el enlace original.
Exportar crea otra frontera de seguridad. Define responsable, caducidad, permisos y eliminación de secretos. Separa pruebas duraderas del despliegue de material temporal de depuración.
No confundir ausencia con fallo
Comprueba retención, permisos y filtros antes de interpretar una API vacía como prueba de que nunca hubo tests. Contrasta ID y evidencias independientes. Es una pregunta práctica, no una mayoría comunitaria medida.
Añade ubicación de evidencias y fecha de caducidad a la plantilla y revisa un paquete esta semana. Ampliar la retención no garantiza por sí solo cada auditoría. El objetivo es reconstruir una explicación defendible y acotada.