
GitHub AI Scan: distinguir la activación de las pruebas de análisis
Que aumenten los repositorios habilitados ayuda a seguir la adopción. Esa cifra no demuestra por sí sola que se haya analizado un cambio importante ni revisado sus hallazgos. Un equipo pequeño necesita definir qué pruebas sostienen cada afirmación antes de fijar un porcentaje objetivo.
Qué cambió el 6 de octubre
El registro de GitHub del 6 de octubre de 2026 anuncia el estado de activación de AI Scan for pull requests en la vista coverage de Security overview para administradores de organizaciones y empresas. El resumen cuenta repositorios enabled y not enabled; las filas muestran el estado efectivo. El CSV incorpora Code Scanning AI Scan for pull requests.
Los filtros son code-scanning-ai-scan-pr-scan:enabled y code-scanning-ai-scan-pr-scan:not-enabled. La mejora da visibilidad de adopción, sin acreditar mayor precisión o velocidad. También responde a una pregunta distinta de nuestro artículo sobre análisis programados de repositorios inactivos.
No adivinar el motivo de not enabled
GitHub Docs explica que enabled refleja políticas empresariales, configuración de la organización, requisitos y exclusiones del repositorio. Not enabled puede incluir repositorios no elegibles, y la vista no diferencia motivos. Convertir toda esa lista en tareas atrasadas podría tratar excepciones válidas como fallos.
Proponga un inventario con repositorio, responsable, estado, hora de comprobación, política consultada y motivo de excepción. Si el motivo se desconoce, déjelo pendiente. Una restricción central, la falta de elegibilidad y una exclusión deliberada requieren responsables y soluciones diferentes.
Separar configuración, análisis y revisión
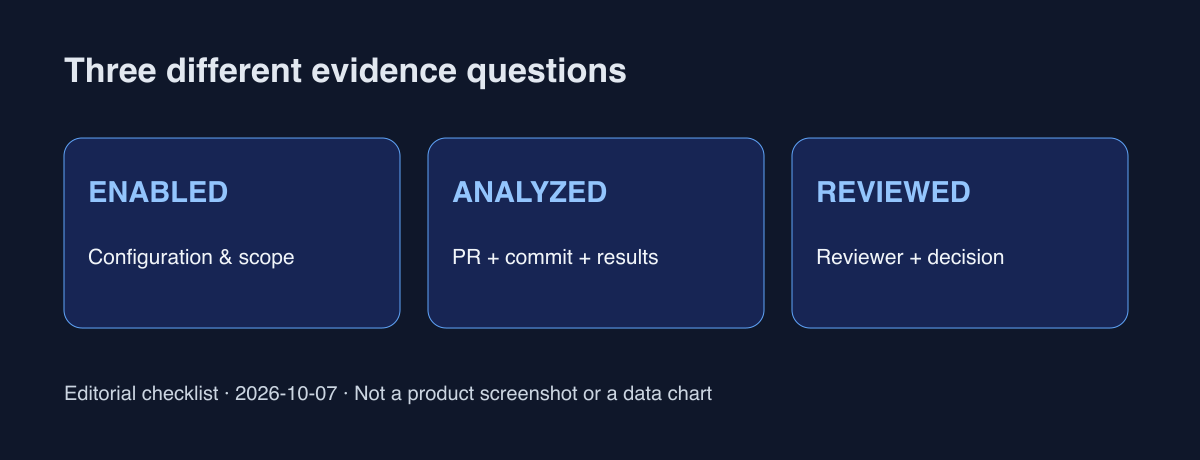
Nuestro procedimiento propone tres grupos de pruebas: estado y alcance de configuración; PR, commit y resultados comprobados del análisis; persona y decisión de revisión. Es una propuesta operativa editorial, no una nueva garantía de GitHub. Un valor enabled no debe completar los tres grupos.
Ante un PR que modifica pagos, busque resultados verificables del cambio después de comprobar la activación. Documente si un hallazgo requiere corrección, evaluación de falso positivo o más investigación. Si no encuentra resultados, marque el análisis como no verificado. La ausencia de alertas tampoco prueba seguridad: describa alcance y límites.
Empezar con un alcance estable
Elija los repositorios activos de un equipo y conserve un CSV de ese conjunto. Si cambia el estado, revise altas, transferencias y archivos junto con la configuración. Un denominador diferente no prueba una mejora de eficacia. Los motivos pendientes y sus responsables suelen ser más útiles que el total.
La discusión de GitHub Community enlazada por el anuncio es un canal de comentarios sobre detecciones de seguridad con IA. Sus pocos comentarios públicos no representan la satisfacción o adopción de todos los desarrolladores. Para aportar experiencias reproducibles, identifique los cambios y resultados comparados antes de hablar de falsos positivos o fallos.
No confundir activación con trabajo terminado
Crear tres documentos por PR podría añadir demasiada carga. Empiece enlazando PRs, resultados e incidencias existentes en un solo sitio. Compruebe con unos cambios importantes si otra persona puede seguir las pruebas. Importa que la decisión sea revisable, no acumular documentos.
Hoy conecte el motivo del estado de un repositorio importante con las pruebas de análisis y revisión de un cambio reciente. La adopción puede estar confirmada mientras el análisis sigue pendiente. Revise aparte cambios de permisos o requisitos. Así la nueva vista ayuda sin exagerar sus conclusiones.
Fuentes y alcance
Verificado el 7 de octubre de 2026. Las fuentes oficiales describen el producto; la lista operativa es una propuesta del artículo. Empiece con enlaces probatorios de un repositorio importante.