
Licences GitHub : donner une échéance de revue aux exceptions
Une mise à jour sans alerte de sécurité n'est pas une revue de licence achevée. Un contrôle de licence vert ne couvre pas toutes les formes de distribution. GitHub a annoncé la disponibilité générale de cette fonction le 16 octobre 2026.
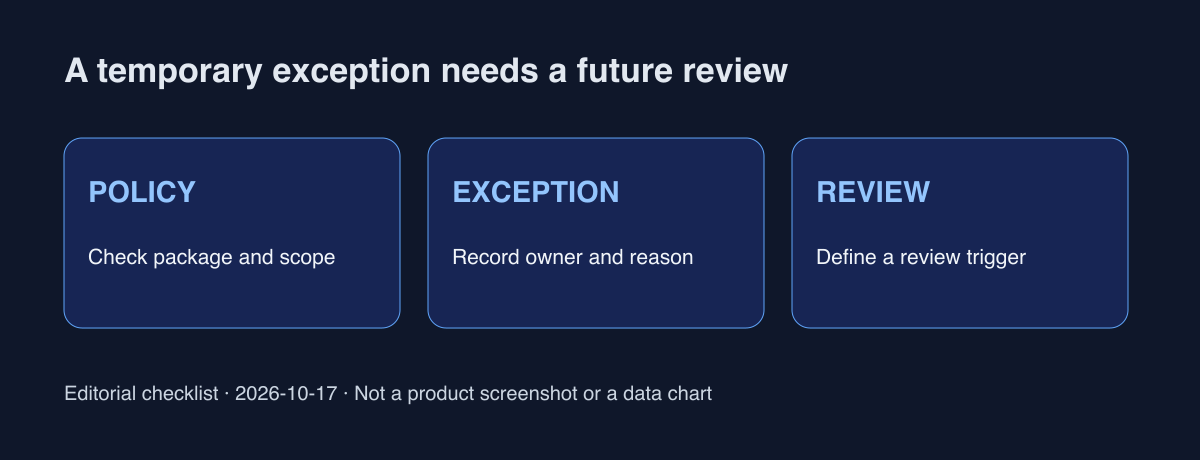
Vérifier l'accès et le ciblage
L'annonce vise GitHub Enterprise Cloud, y compris avec résidence des données, pour les dépôts où GitHub Code Security est activé. Elle n'implique pas un accès automatique pour tous les dépôts Free ou Team. Un ruleset applique la politique avec Require license compliance results before merging. Vérifiez séparément éligibilité, dépôts ciblés et condition de fusion effective. Active bloque les fusions ; Evaluate annote sans ce blocage. Une protection imposant la résolution des commentaires peut toutefois affecter la fusion.
L'objet du contrôle est la dépendance modifiée
Lorsqu'une PR ajoute ou modifie des dépendances, les nouveaux packages ou packages modifiés sont comparés à la politique. Les écarts sont annotés dans la PR. Retrait, remplacement, modification de politique ou exception sont possibles. Cela ne certifie pas toutes les livraisons antérieures. Conservez version et politique évaluées. Les propositions suivantes relèvent de l'interprétation opérationnelle.
Un responsable et un déclencheur de réexamen
Le rôle Enterprise Open-Source License Manager permet de désigner les personnes examinant les demandes de clôture. L'équipe peut consigner package, version, PR, usage, justification, responsable et déclencheur de révision. Une autorisation pour une démonstration peut être réexaminée avant une livraison client. C'est une procédure proposée, pas une expiration automatique imposée par GitHub.
Vérifier avant le choix d'un agent
L'annonce présente aussi une API de conformité des packages et des événements d'audit des changements de politique. Interroger avant l'installation peut limiter les remplacements tardifs. Rattachez package, politique, date et résultat à la modification. Une erreur ou une licence inconnue doit être examinée, pas assimilée à une autorisation.
Commencez avec deux PR de test : une dépendance admise et une autre volontairement non conforme. Observez annotations, blocage de fusion et trace d'approbation d'une exception. Utilisez un dépôt de test sans modifier le code client. Définissez responsable et retour arrière avant généralisation. Cette vérification est proposée, non déclarée réalisée.
La question utile est qui assume l'exception et quel changement déclenche son réexamen. L'annonce renvoie à une discussion communautaire ; aucune adoption n'est estimée ici. Cette explication ne remplace pas l'analyse juridique d'une licence. À la prochaine PR, conservez justification et déclencheur ensemble.
Sources et périmètre
GitHub Docs · Open source license compliance
Annonce officielle vérifiée le 17 octobre 2026. Vérifiez documentation et réglages actuels de votre compte.