
GitHub AI Scan: distinguere attivazione e prove dell’analisi
Più repository abilitati aiutano a seguire l’adozione. Il numero non prova da solo che una modifica importante sia stata analizzata o che i risultati siano stati esaminati. Un piccolo team deve stabilire quali prove sostengono ciascuna conclusione prima di fissare percentuali obiettivo.
Che cosa è cambiato il 6 ottobre
Il changelog GitHub del 6 ottobre 2026 annuncia lo stato di AI Scan for pull requests nella vista coverage di Security overview per amministratori di organizzazioni ed enterprise. Il riepilogo conta repository enabled e not enabled; le righe mostrano lo stato effettivo. Il CSV aggiunge Code Scanning AI Scan for pull requests.
I filtri sono code-scanning-ai-scan-pr-scan:enabled e code-scanning-ai-scan-pr-scan:not-enabled. Il beneficio è la visibilità sull’adozione, non una comprovata maggiore precisione o velocità. È una domanda diversa da quella del nostro articolo sulle analisi pianificate dei repository inattivi.
Non indovinare il motivo di not enabled
GitHub Docs descrive enabled come risultato di policy enterprise, configurazione dell’organizzazione, prerequisiti e opt-out del repository. Not enabled può includere repository non idonei; la vista non distingue le cause. Trasformare tutta la lista in attività arretrate può classificare eccezioni valide come guasti.
Un inventario semplice può riportare repository, responsabile, stato, ora della verifica, policy controllata e motivo dell’eccezione. I motivi sconosciuti restano da chiarire. Restrizioni centrali, non idoneità ed esclusioni deliberate richiedono responsabili e interventi diversi.
Separare configurazione, analisi e revisione
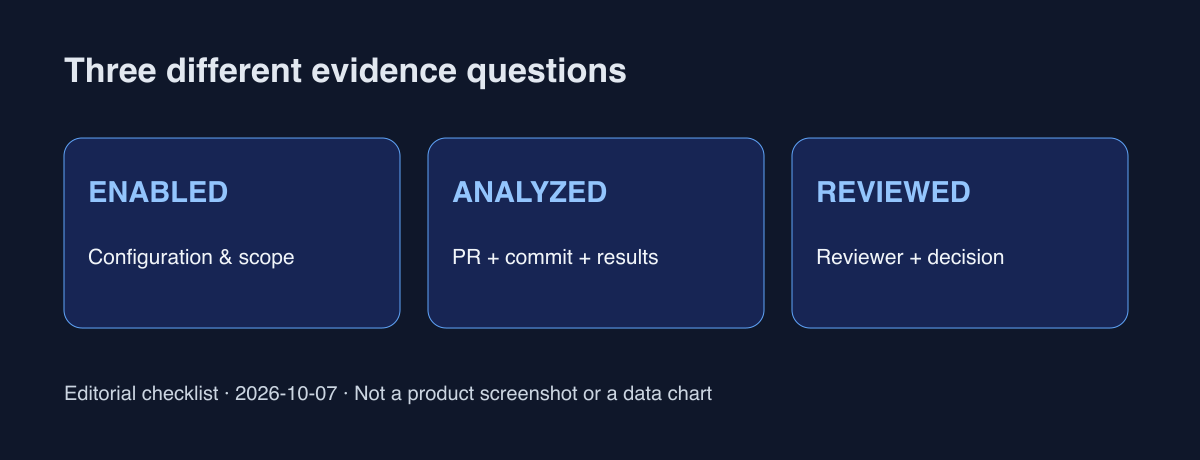
Proponiamo tre gruppi di prove: stato e ambito della configurazione; PR, commit e risultati verificati; persona e decisione della revisione. È una proposta operativa editoriale, non una nuova garanzia GitHub. Un valore enabled non deve completare tutte e tre le fasi.
Per un PR che modifica i pagamenti, dopo l’attivazione collega risultati verificabili della modifica. Registra se i rilievi richiedono correzione, valutazione di un falso positivo o indagine. Se mancano risultati, l’analisi resta non verificata. Anche senza avvisi, descrivi ambito e limiti anziché dichiarare una prova di sicurezza.
Partire da un ambito stabile
Scegli i repository attivi di un team e conserva il relativo CSV. Quando cambia lo stato, verifica aggiunte, trasferimenti e archiviazioni insieme alle impostazioni. Un denominatore diverso non dimostra maggiore efficacia. Motivi irrisolti e prossimi responsabili spesso contano più del totale.
La discussione GitHub Community collegata è un canale di feedback sulle rilevazioni di sicurezza AI. Pochi commenti pubblici non misurano soddisfazione o adozione generale. Indica modifiche e risultati confrontati per rendere riproducibili esperienze di falsi positivi o problemi mancati.
L’attivazione non chiude tutto il lavoro
Tre nuovi documenti per PR potrebbero pesare sulla revisione. Inizia collegando PR, risultati e issue esistenti in un solo posto. Prova su alcune modifiche importanti se un’altra persona riesce a seguire le prove. Conta una decisione riesaminabile, non la quantità di archivi.
Oggi collega il motivo dello stato di un repository importante alle prove di analisi e revisione di una modifica recente. L’adozione può essere confermata mentre l’analisi resta in attesa. Cambi di permessi o requisiti vanno esaminati separatamente. La nuova vista aiuta senza sovrastimare ciò che dimostra.
Fonti e ambito
Verificato il 7 ottobre 2026. Il comportamento del prodotto segue fonti ufficiali; la checklist operativa è una proposta dell’articolo. Inizia dai collegamenti probatori di un repository importante.