
Licenze GitHub GA: gestire la durata delle eccezioni
Un aggiornamento senza avvisi di sicurezza non equivale a una revisione delle licenze. Un controllo verde non valuta ogni modalità di distribuzione. GitHub ha annunciato la disponibilità generale della funzione il 16 ottobre 2026.
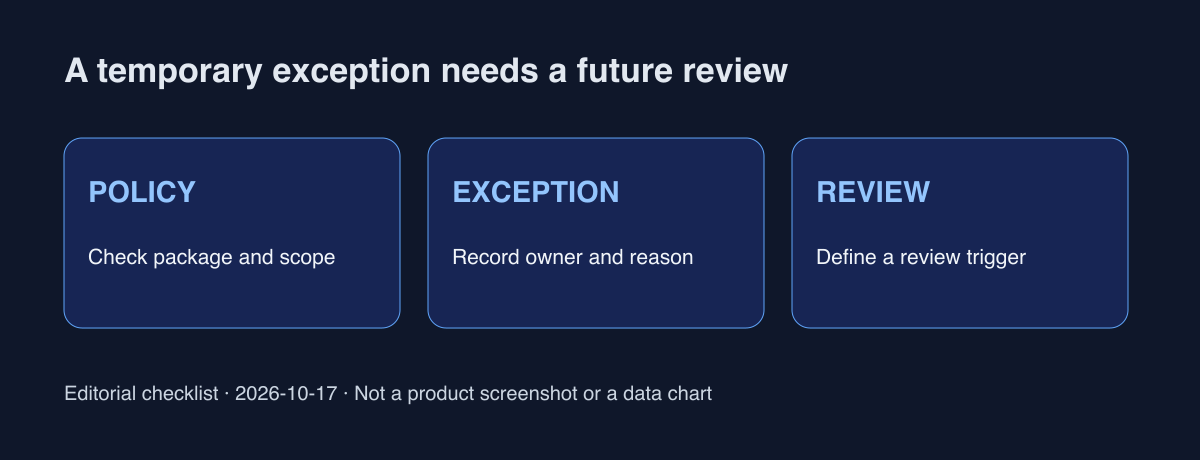
Verificare accesso e destinazioni
L'annuncio riguarda GitHub Enterprise Cloud, inclusa la residenza dei dati, per repository con GitHub Code Security attivo. Non implica accesso automatico per tutti i piani Free o Team. La policy aziendale si applica tramite un ruleset con Require license compliance results before merging. Verificare separatamente idoneità, repository destinatari e condizione effettiva di merge. Active blocca il merge; Evaluate annota senza quel blocco. Una protezione che richiede la risoluzione dei commenti può comunque influire sul merge.
Il controllo riguarda dipendenze modificate
Nelle PR che aggiungono o modificano dipendenze, i pacchetti nuovi o modificati vengono confrontati con la policy. Le violazioni sono annotate nella PR. Si può rimuovere o sostituire il pacchetto, modificare la policy o creare un'eccezione. Non è una certificazione di tutte le distribuzioni precedenti. Registrare versione e policy valutate. Le indicazioni seguenti sono proposte operative.
Assegnare responsabilità e riesame
Il ruolo Enterprise Open-Source License Manager permette di individuare i revisori delle richieste di chiusura. Il team può registrare pacchetto, versione, PR, uso, motivazione, responsabile e condizione di riesame. Un'approvazione per una demo può richiedere nuova verifica prima di una consegna al cliente. È un processo suggerito, non una scadenza automatica di GitHub.
Verificare prima della scelta dell'agente
La novità include un'API per la conformità dei pacchetti ed eventi di audit sulle modifiche alle policy. Consultarla prima dell'installazione può ridurre sostituzioni tardive. Collegare pacchetto, policy, ora e risultato alla modifica. Risposte fallite o licenze sconosciute richiedono revisione, non autorizzazione implicita.
Iniziare con due PR di prova: una dipendenza ammessa e una volutamente non conforme. Controllare annotazioni, blocco del merge e traccia dopo l'approvazione di un'eccezione. Usare un repository di test senza toccare codice cliente. Definire responsabile e ripristino prima di estendere la regola. È un test proposto, non dichiarato eseguito.
La domanda operativa è chi risponde dell'eccezione e quale cambiamento impone il riesame. L'annuncio rimanda a una discussione della community; qui non si stima l'adozione. Questa spiegazione non sostituisce una valutazione legale. Conservare motivazione e condizione di riesame nella prossima PR.
Fonti e ambito
GitHub Docs · Open source license compliance
Annuncio ufficiale verificato il 17 ottobre 2026. Consultare documentazione e impostazioni correnti del proprio account.