
GitHub: confira os leitores do comentário confidencial
O relator pode ler uma nota interna? Defina o público primeiro. Em 2 de outubro o GitHub anunciou comentários confidenciais nos avisos de segurança.
Somente pessoas com write no repositório os leem. Relatores e convidados sem esse acesso não veem nem recebem notificações. O diagrama propõe um fluxo; não é tela do produto.
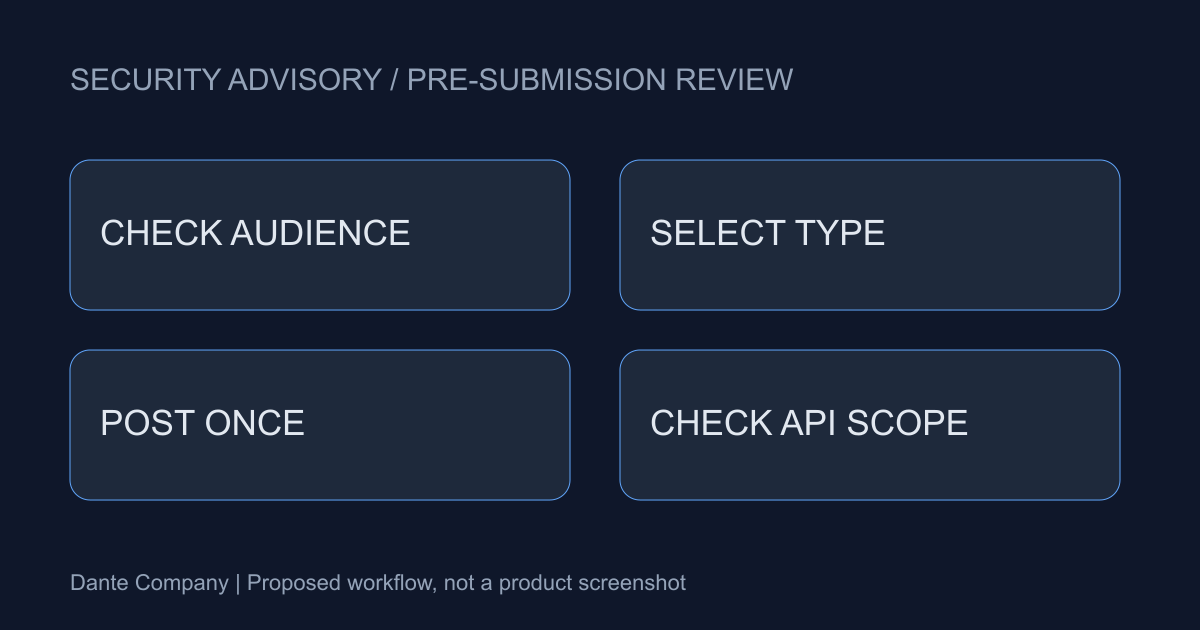
Confidencial segue permissões atuais
Não é nota exclusiva do autor. Os titulares atuais de write são leitores; perder acesso remove a leitura. Confira rótulo e grupo separadamente.
O escopo anunciado cobre repositórios públicos com relatos privados ativados em Free, Pro, Team e Enterprise Cloud. Não propomos ampliar permissões. Notas internas e explicações externas têm funções diferentes.
O tipo não muda depois
Não é possível converter comentários publicados entre normal e confidencial. Revise público, texto e seleção antes do envio. Separe hipóteses e fatos confirmados nas versões preliminares.
Revise responsáveis e hipóteses internamente; informe resultados reproduzidos ao relator. É uma proposta, não um formulário obrigatório. Não teste com segredos reais.
Ausência na API não é ausência de registro
O GitHub oferece esses comentários via GraphQL, não REST. Um arquivo REST não prova histórico completo. Documente coleta e permissão de leitura.
Leituras entram no audit log, diferente de guardar o texto. Exportação e busca devem indicar API, leitores e cobertura não verificada.
Teste com frases inofensivas
Planeje a verificação num aviso da equipe com texto não sensível. O responsável revisa objeto, conta e permissões antes. Compare tipo visível e coleta e documente.
Espaços internos podem deixar colaboradores sem informação. Continue explicando progresso e resultados. Verificamos função, permissões e API, sem inventar ganhos de segurança ou velocidade.