
GitHub Actions: закреплённый коммит тоже нужно проверить
Что было одобрено, если проверенный workflow позже исполняет другой код? GitHub объявил публичную предварительную версию lockfile 14 октября. Назначьте ответственных за проверку коммита и следующего обновления.
Сначала проверьте доступность
Исправленное объявление включает GitHub Enterprise Cloud, Enterprise Cloud с резидентностью данных, Team и Free. Это предварительная версия. Официальный репозиторий исключает GHES и предупреждает об изменениях до 1.0. Запишите дату и версию расширения.
Отделите тег от одобренного коммита
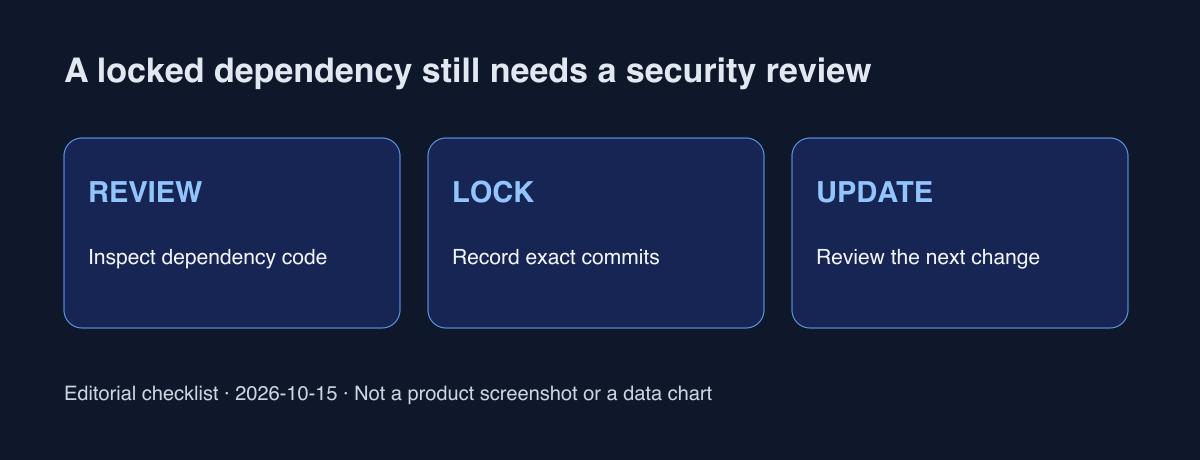
Расширение создаёт .github/workflows/actions.lock для actions, транзитивных зависимостей и повторно используемых workflows подключённых процессов. Это уменьшает риск незаметной смены кода при перемещении ссылки, но не гарантирует безопасность закреплённого кода.
Начните с проверяемого изменения
Предложение по эксплуатации: один тестовый workflow без производственных секретов и прав развёртывания. Перечислите uses, владельцев и назначение. Проверьте изменения workflow и lockfile вместе, свяжите их с запуском и лишь затем расширяйте обязательность.
Назначьте владельца обновлений
В README gh actions-lock --verify проверяет без записи. --verify-local проверяет структуру офлайн и не заменяет проверку доверия. Отделите CI от ревью кода; определите ответственного, остановку и восстановление. Для статьи расширения не устанавливались.
По объявлению Dependabot при обновлении action подключённого workflow пересоздаёт соответствующую запись lockfile в том же PR. Автоматический diff тоже проверяют. Предлагаем сопоставлять ссылку, коммит, полномочия и внешние соединения нового кода.
Воспроизводимость не является заключением о безопасности. Упомянутое участие сообщества не доказывает сокращения инцидентов или универсальной совместимости. Перед внедрением прочитайте актуальный README и распределите проверку, фиксацию и обновление.
Официальные источники
Проверено 15 октября 2026 года; предложения по эксплуатации отделены от функций продукта.