
GitHub AI Scan: отличайте включение от подтверждённого анализа
Рост числа включённых репозиториев помогает следить за внедрением. Сам по себе он не доказывает, что важное изменение проанализировано, а результаты проверены. Небольшой команде стоит сначала определить доказательства для каждого вывода, а не целевой процент.
Что изменилось 6 октября
В журнале GitHub от 6 октября 2026 года объявлен статус AI Scan for pull requests в представлении coverage раздела Security overview для администраторов организаций и предприятий. Сводка считает репозитории enabled и not enabled, строки показывают итоговый статус. В CSV появилась колонка Code Scanning AI Scan for pull requests.
Фильтры: code-scanning-ai-scan-pr-scan:enabled и code-scanning-ai-scan-pr-scan:not-enabled. Это улучшение видимости внедрения, а не подтверждение точности или скорости. Вопрос отличается и от нашей предыдущей статьи о плановом анализе неактивных репозиториев.
Не угадывайте причину not enabled
GitHub Docs определяет enabled как итог политик предприятия, настроек организации, необходимых условий и отказа репозитория от участия. Not enabled может включать неподходящие репозитории, причём причины не различаются. Весь список нельзя считать просроченной работой владельцев.
Попробуйте реестр: репозиторий, ответственный, статус, время проверки, проверенная политика и причина исключения. Неизвестная причина остаётся на выяснении. Центральное ограничение, несоответствие условиям и сознательное исключение требуют разных ответственных и действий.
Разделите настройку, анализ и проверку
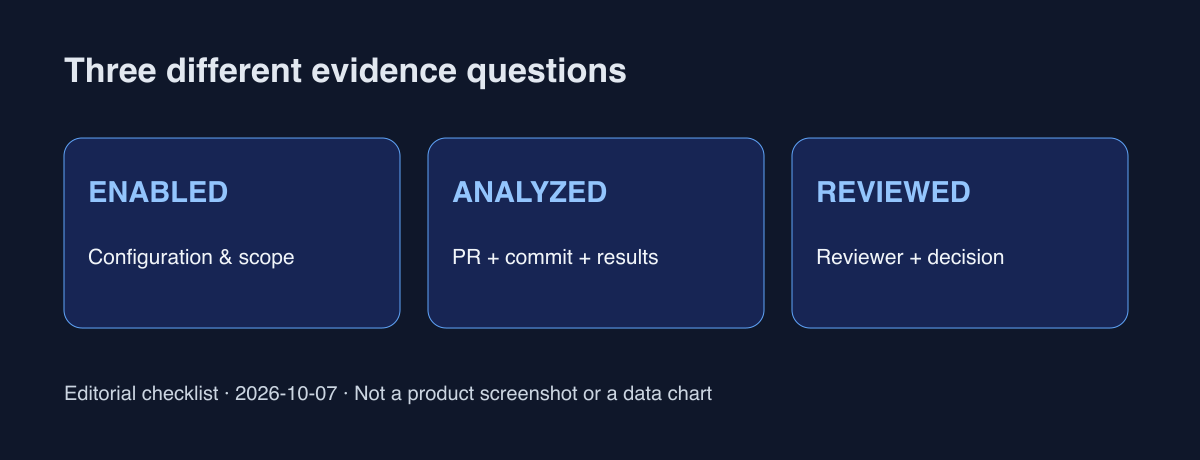
Предлагаем три группы доказательств: статус и охват настройки; PR, коммит и проверенные результаты; проверяющий и его решение. Это редакционное предложение процесса, а не новая гарантия GitHub. Одно значение enabled не должно закрывать все три этапа.
Для PR с изменением оплаты после подтверждения включения найдите проверяемые результаты анализа изменения. Укажите, требует ли находка исправления, оценки ложного срабатывания или расследования. Нет результатов — анализ не подтверждён. Даже без предупреждений описывайте охват и ограничения, а не доказанную безопасность.
Начните с постоянного охвата
Выберите активные репозитории одной команды и сохраните CSV. При изменении статуса проверьте добавления, переносы и архивирование вместе с настройками. Другой знаменатель не доказывает повышение эффективности безопасности. Неясные причины и следующие ответственные полезнее общей цифры.
Связанная дискуссия GitHub Community — канал обратной связи об ИИ-обнаружении проблем безопасности. Немного публичных комментариев не показывает удовлетворённость или внедрение среди всех разработчиков. Указывайте сравниваемые изменения и результаты, чтобы опыт ложных срабатываний или пропусков можно было воспроизвести.
Включение не завершает всю работу
Три новых документа на каждый PR могут перегрузить процесс. Сначала объедините ссылки на существующие PR, результаты и задачи. На нескольких важных изменениях проверьте, может ли другой человек проследить доказательства. Важнее пересматриваемое решение, чем объём архива.
Сегодня свяжите причину статуса одного важного репозитория с доказательствами анализа и проверки недавнего изменения. Внедрение может быть подтверждено, пока анализ остаётся ожидающим. Изменения прав или условий рассматриваются отдельно. Так обзор помогает без чрезмерных выводов.
Источники и охват
Проверено 7 октября 2026 года. Поведение продукта описано официальными источниками, рабочая памятка предложена автором статьи. Начните со ссылок на доказательства для одного важного репозитория.