
GitHub: ตรวจผู้อ่านก่อนส่งความเห็นลับในประกาศความปลอดภัย
ผู้แจ้งอ่านบันทึกภายในได้หรือไม่ ต้องระบุผู้อ่านก่อน GitHub ประกาศความเห็นลับในประกาศความปลอดภัยวันที่ 2 ตุลาคม
เฉพาะผู้มีสิทธิ์ write ใน repository ที่อ่านได้ ผู้แจ้งและผู้ร่วมที่ไม่มีสิทธิ์นั้นไม่เห็นและไม่รับแจ้งเตือน แผนภาพเป็นขั้นตอนเสนอ ไม่ใช่หน้าผลิตภัณฑ์
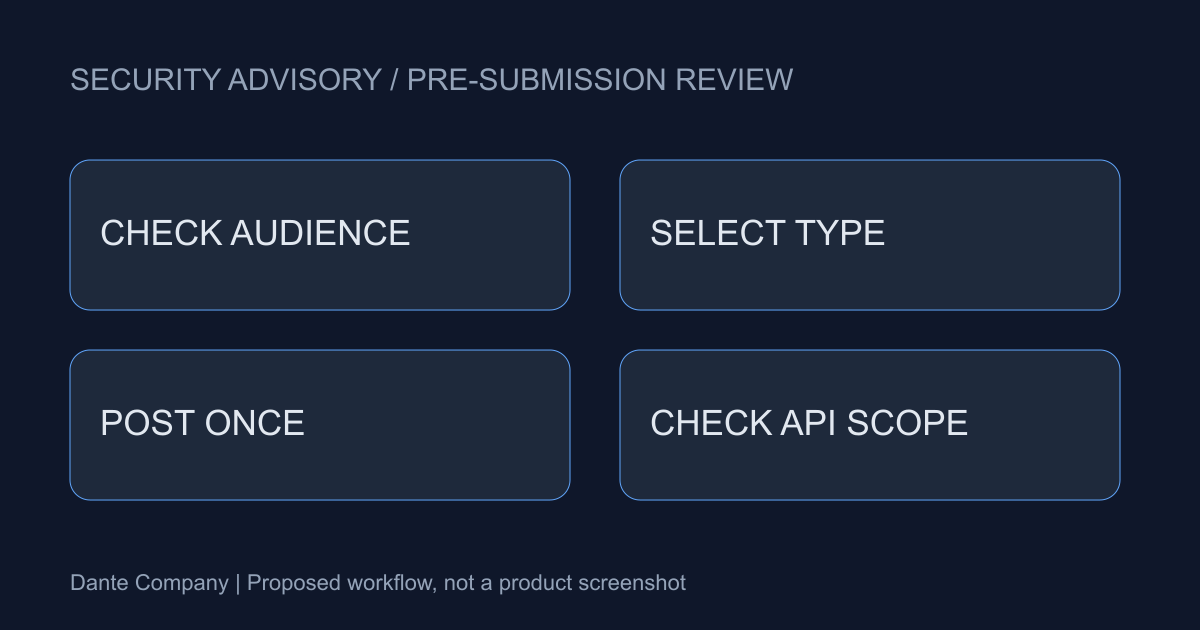
ความลับตามสิทธิ์ปัจจุบัน
ไม่ใช่โน้ตที่ผู้เขียนเห็นคนเดียว ผู้มี write ปัจจุบันคือผู้อ่าน เสียสิทธิ์แล้วอ่านไม่ได้ ตรวจป้ายและรายชื่อแยกกัน
ขอบเขตคือ repository สาธารณะที่เปิดรับรายงานช่องโหว่แบบส่วนตัวบน Free, Pro, Team และ Enterprise Cloud ไม่ได้เสนอเพิ่มสิทธิ์ บันทึกภายในกับคำอธิบายภายนอกมีเป้าหมายต่างกัน
ส่งแล้วเปลี่ยนประเภทไม่ได้
เปลี่ยนระหว่างธรรมดากับลับหลังส่งไม่ได้ ตรวจผู้อ่าน ข้อความ และตัวเลือกก่อนส่ง แยกสมมติฐานกับข้อเท็จจริงในร่าง
ตรวจผู้รับผิดชอบและข้อสงสัยภายในก่อน แล้วแจ้งผลทำซ้ำที่ยืนยันแก่ผู้แจ้ง นี่เป็นข้อเสนอทีม ไม่ใช่แบบฟอร์มบังคับ อย่าทดสอบด้วยความลับจริง
ไม่พบใน API ไม่แปลว่าไม่มีบันทึก
GitHub มีความเห็นลับผ่าน GraphQL แต่ REST ไม่ส่งคืน คลัง REST จึงไม่รับรองประวัติครบ จดวิธีเก็บและสิทธิ์ผู้อ่าน
การอ่านมีใน audit log แต่ไม่เท่ากับเก็บเนื้อหา เครื่องมือส่งออกและค้นหาควรระบุ API ผู้อ่าน และช่วงที่ยังไม่ตรวจ
ตรวจด้วยข้อความไม่อ่อนไหว
ออกแบบการตรวจในประกาศของทีมด้วยประโยคปลอดภัย ผู้รับผิดชอบตรวจเป้าหมาย บัญชี และสิทธิ์ก่อน เทียบประเภทบนจอกับผลเก็บแล้วบันทึก
พื้นที่ภายในอาจทำให้ผู้ร่วมขาดข้อมูล ยังต้องอธิบายความคืบหน้าและผลแก่ผู้แจ้ง ตรวจเฉพาะฟังก์ชัน สิทธิ์ และ API ไม่แต่งตัวเลขความปลอดภัยหรือความเร็ว