
Sandbox ภายในเครื่องของ Copilot GA: ตรวจผลการปฏิเสธจริง
เมื่อเอเจนต์ทดสอบพยายามอ่านโฟลเดอร์อื่น prompt ที่ดีอย่างเดียวไม่ยืนยันขอบเขตการทำงาน GitHub ประกาศ GA เมื่อ 7 ตุลาคม ก่อนเพิ่มงานอัตโนมัติ ทีมควรตรวจข้อจำกัดในหน้าจอที่ใช้งานจริง
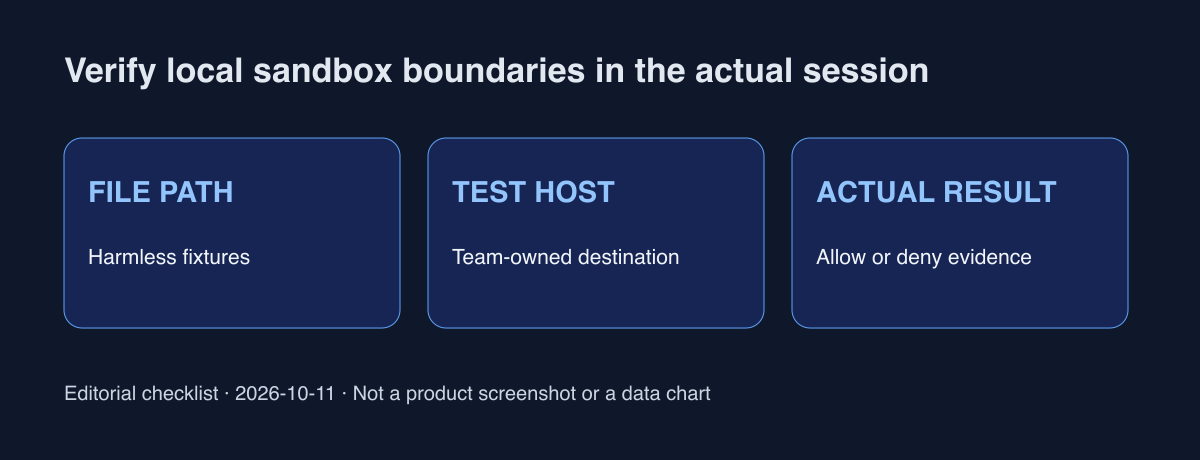
พร้อมใช้งานไม่เท่ากับเปิดใช้แล้ว
เอกสารระบุว่า sandbox ภายในเครื่องปิดโดยค่าเริ่มต้น และการตั้งค่า CLI กับแอปแยกกัน การเปลี่ยน CLI จึงไม่ยืนยันนโยบายของเซสชันในแอป ต้องแยกการทำงานในเครื่องกับ cloud ด้วย บทความนี้เสนอการตรวจด้านปฏิบัติการ ไม่ได้เปลี่ยนการตั้งค่าแทนผู้อ่าน
ใช้ไฟล์ทดสอบที่ไม่มีความลับ
เตรียมไฟล์ปลอดภัยสามไฟล์ในเส้นทางที่อนุญาตให้อ่าน อนุญาตให้เขียน และจำกัดการเข้าถึง แล้วเทียบผลกับสิ่งที่คาดไว้ ไม่ใช้รหัสผ่านจริงหรือข้อมูลลูกค้า บันทึกชื่อไฟล์และผลอนุญาตหรือปฏิเสธ รวมทั้งตรวจเนื้อหาที่เปลี่ยนหลังเขียนสำเร็จ
ตรวจเครือข่ายและเครื่องมือแยกกัน
ลองปลายทางทดสอบที่ทีมเป็นเจ้าของ และตรวจเครื่องมือ MCP ภายในเครื่องแต่ละตัว การผ่านการทดสอบไฟล์ไม่ยืนยันขอบเขตการเชื่อมต่อทั้งหมด GitHub แยกการทำงานของโมเดลออกจากการแยกเครื่องมือ การเปลี่ยนโมเดลหรือเพิ่มคำเตือนใน prompt ไม่แทนหลักฐานจริง
ให้ข้อยกเว้นมีขอบเขตแคบ
เมื่อถูกปฏิเสธ ให้เทียบเส้นทาง ปลายทาง และการกระทำที่จำเป็นกับข้อผิดพลาดปัจจุบัน เราเสนอให้ตรวจงานที่จำเป็นน้อยที่สุดก่อน การปิดกั้น build ที่ถูกต้องอาจทำให้คุ้นเคยกับข้อยกเว้นซ้ำ เก็บผลก่อนและหลังแก้ไข หน้าจอ เวลา และผู้รับผิดชอบ
คำถามที่ใช้จริงคือการกระทำใดถูกปฏิเสธในเซสชันใด การทดสอบนี้ไม่พิสูจน์การแยกอย่างสมบูรณ์ทุก OS และเครื่องมือ เปลี่ยนสภาพแวดล้อมแล้วต้องตรวจใหม่ และ sandbox ภายในเครื่องไม่ใช่เครื่องเสมือนแยกต่างหาก
แหล่งทางการและวันที่ตรวจ
ตรวจประกาศและเอกสารเมื่อ 11 ตุลาคม 2026 ขั้นตอนทดสอบและรูปแบบบันทึกเป็นข้อเสนอของผู้เขียน ไม่ใช่การรับประกันหรือผลวัดประสิทธิภาพ