
GitHub Actions: yeşil onaydan sonra sürüm kanıtını saklamak
Dağıtım günü yeşil onay ve CI bağlantısı yeterli görünür. Aylar sonra bağlantı kaybolabilir. Başarıyı hatırlamak neyin denetlendiğini kanıtlamak değildir.
GitHub 1 Ekim 2026'da Actions saklama kapsamını kontroller, workflow çalıştırmaları ve durumlara genişlettiğini duyurdu. Aşağıdaki yöntem operasyon önerisidir; yeni GitHub zorunluluğu değildir.
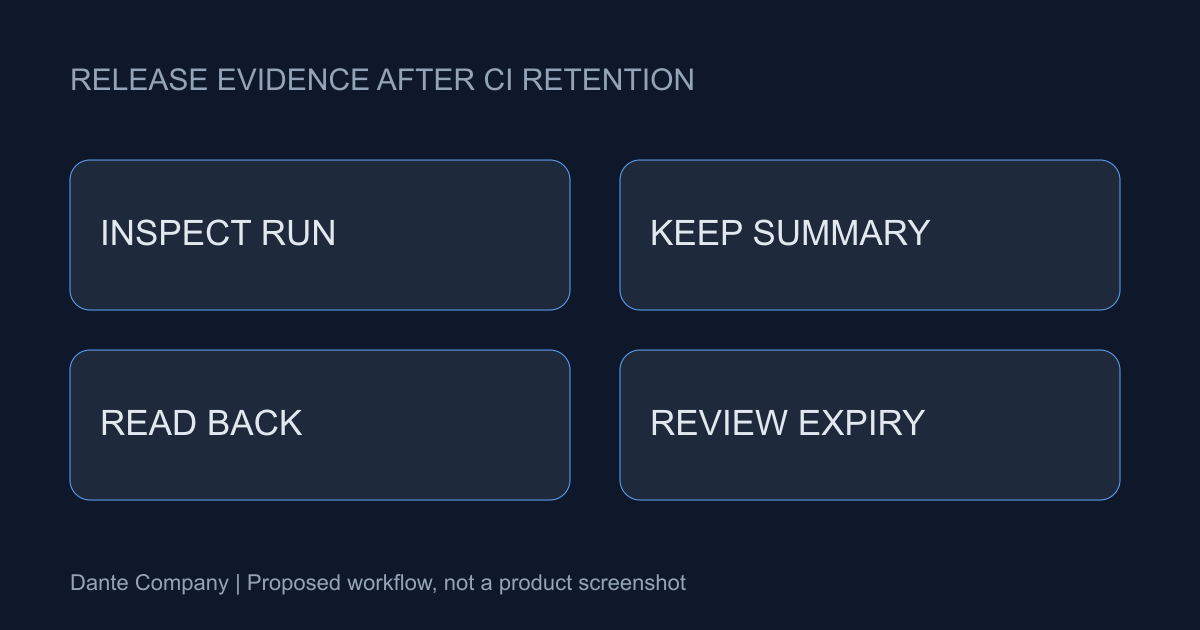
Kapsamı kontrol edin
Süresi dolan kayıtlar, üçüncü taraf uygulama kontrol ve durumları dahil, otomatik temizlenir. Kurum ve enterprise üst sınırları geçerlidir; herkese açık depolarda azami 90 gündür. Ayar değişikliği silinen veriyi geri getirmez.
Tek kanıtı workflow URL'si olan sürümleri bulun. Test sonuçları, onaylar ve hash'ler farklı yerlerde olabilir. Bir bağlantı kaybolunca ilişki kurulabiliyor mu?
Sürüm başına kanıt paketi
commit SHA, sürüm adı, run ID ve URL, sonuç zamanı, test özeti ve artifact hash saklayın. Gizli logları kopyalamadan kimin neyi onayladığını kaydedin. Amaç ve okuma erişimini tanımlayın.
Geçti ifadesi kapsamı açıklamaz. Kısmi testleri, runtime ve lockfile bilgilerini yazın. Bugünkü dosyalara değil yayımlanan commit dosyalarına bağlanın.
Otomasyondan önce dışa aktarımı deneyin
Bir depo ve sürüm seçin. Ayar ve sınırları okuyun, gerekli özeti saklayın ve başka birinden eski CI bağlantısı olmadan sürümü açıklamasını isteyin.
Dışa aktarım yeni güvenlik sınırı yaratır. Sahip, süre, düzenleme hakları ve gizli veri temizliği tanımlanmalıdır. Kalıcı dağıtım kanıtını kısa ömürlü debug malzemesinden ayırın.
Eksik geçmiş başarısızlık demek değildir
Boş API'yi hiç test yapılmadığı şeklinde okumadan süre, izin ve filtreleri kontrol edin. ID ile bağımsız kanıtları karşılaştırın. Bu pratik bir sorudur; ölçülmüş topluluk görüşü değildir.
Bu hafta şablona kanıt yeri ve bitiş tarihi ekleyip bir paketi okuyun. Uzun saklama tek başına tüm denetimleri garanti etmez. Amaç kapsamı açık, savunulabilir bir açıklama kurmaktır.