
GitHub AI Scan: etkinleştirme ile analiz kanıtını ayırın
Etkin depoların artması benimsemeyi izlemeye yardımcı olur. Bu sayı tek başına önemli bir değişikliğin analiz edildiğini veya bulguların incelendiğini kanıtlamaz. Küçük ekipler hedef oran koymadan önce her sonuç için gerekli kanıtı belirlemeli.
6 Ekim’de değişen görünüm
GitHub’ın 6 Ekim 2026 değişiklik kaydına göre kuruluş ve enterprise yöneticileri Security overview içindeki coverage görünümünde AI Scan for pull requests durumunu görebilir. Özet enabled ve not enabled depo sayılarını, satırlar etkin durumu gösterir. CSV’ye Code Scanning AI Scan for pull requests sütunu eklenmiştir.
Filtreler code-scanning-ai-scan-pr-scan:enabled ve code-scanning-ai-scan-pr-scan:not-enabled şeklindedir. Kazanç benimseme görünürlüğüdür; doğruluk veya hız artışı kanıtlanmış değildir. Bu, önceki yazımızdaki etkin olmayan depoların zamanlanmış analizi konusundan farklı bir sorudur.
not enabled nedenini tahmin etmeyin
GitHub Docs enabled durumunu enterprise politikası, kuruluş ayarları, önkoşullar ve depo opt-out kararının uygulanmış sonucu olarak açıklar. Not enabled uygun olmayan depoları da içerebilir; görünüm nedenleri ayırmaz. Listenin tamamını gecikmiş iş saymak geçerli istisnaları hata gibi gösterebilir.
Depo, sorumlu, durum, kontrol zamanı, incelenen politika ve istisna nedeni içeren küçük bir envanter deneyin. Bilinmeyen neden araştırma bekler. Merkezi kısıtlama, uygun olmama ve bilinçli dışlama farklı sorumlular ve adımlar gerektirir.
Ayar, analiz ve inceleme kanıtlarını ayırın
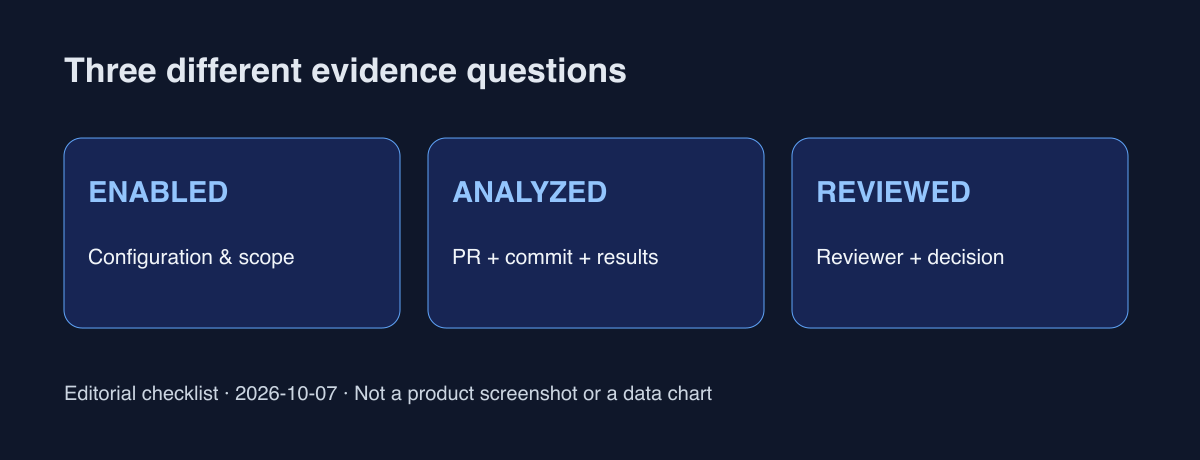
Önerimiz üç kanıt grubu: ayar durumu ve kapsamı; PR, commit ve kontrol edilen sonuçlar; inceleyen kişi ve kararı. Bu yazının operasyon önerisidir, GitHub’ın yeni garantisi değildir. Bir enabled değeri üç grubu birden tamamlamamalı.
Ödeme akışını değiştiren bir PR’de etkinleştirmeden sonra değişikliğin doğrulanabilir analiz sonuçlarını bağlayın. Bulgular için düzeltme, yanlış pozitif değerlendirmesi veya araştırma ihtiyacını yazın. Sonuç bulunamazsa analiz doğrulanmamış kalır. Uyarı olmasa da kesin güvenlik yerine kapsam ve sınırları belirtin.
Sabit bir kapsamla başlayın
Bir ekibin aktif depolarını seçip o kapsamın CSV’sini saklayın. Durum değişince ayarlarla birlikte ekleme, taşıma ve arşivlemeyi kontrol edin. Değişen payda güvenlik etkinliğinin arttığını kanıtlamaz. Açık nedenler ve sonraki sorumlular toplam sayıdan daha yararlı olabilir.
Duyurunun bağladığı GitHub Community tartışması AI güvenlik tespitleri için geri bildirim kanalıdır. Az sayıdaki açık yorum genel memnuniyet veya benimsemeyi göstermez. Yanlış pozitif ve atlanan sorun deneyimlerini yeniden üretmek için karşılaştırılan değişiklik ve sonuçları belirtin.
Etkinleştirme bütün işi bitirmez
Her PR için üç yeni belge yük yaratabilir. Önce mevcut PR, sonuç ve issue bağlantılarını tek yerde toplayın. Birkaç önemli değişiklikte başka birinin kanıtı takip edip edemediğini deneyin. Arşivin büyüklüğünden çok kararın yeniden incelenebilmesi önemlidir.
Bugün önemli bir deponun durum nedenini yakın bir değişikliğin analiz ve inceleme kanıtlarıyla birleştirin. Benimseme doğrulanırken analiz bekleyebilir. İzin veya uygunluk değişimleri ayrı değerlendirilir. Yeni görünüm böylece kanıtın ötesine geçmeden yardımcı olur.
Kaynaklar ve kapsam
7 Ekim 2026’da kontrol edildi. Ürün davranışı resmi kaynaklara, operasyon listesi yazının önerisine dayanır. Önemli bir deponun kanıt bağlantılarıyla başlayın.