
GitHub: kiểm tra người đọc trước bình luận bảo mật
Người báo lỗi có đọc được ghi chú nội bộ không? Xác định người đọc trước. GitHub công bố bình luận bảo mật trong thông báo an ninh ngày 2/10.
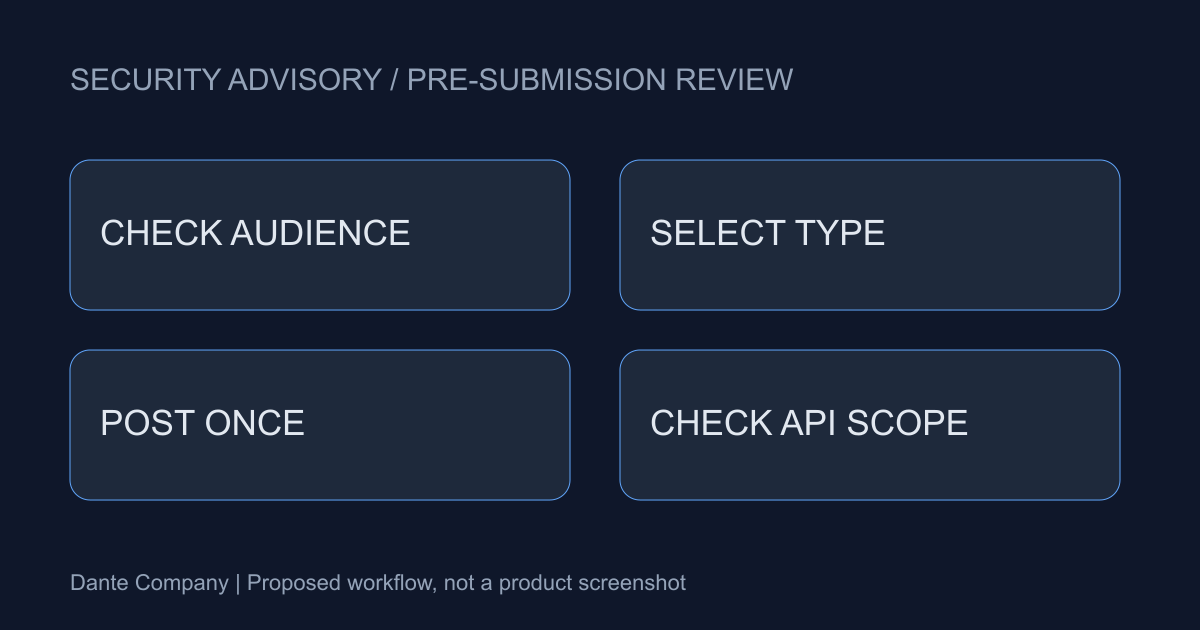
Chỉ người có quyền write của kho đọc được. Người báo và khách mời không có quyền đó không thấy và không nhận thông báo. Sơ đồ là quy trình đề xuất, không phải màn hình sản phẩm.
Bảo mật theo quyền hiện tại
Không phải ghi chú chỉ tác giả thấy. Người có write hiện tại là người đọc; mất quyền thì mất truy cập. Kiểm tra nhãn và nhóm riêng.
Phạm vi công bố là kho công khai bật báo lỗ hổng riêng trên Free, Pro, Team và Enterprise Cloud. Không đề nghị mở rộng quyền. Ghi chú nội bộ và giải thích ngoài có mục tiêu khác.
Đã gửi thì không đổi loại
Không chuyển bình luận thường và bảo mật qua lại sau đăng. Kiểm tra người đọc, nội dung và lựa chọn trước gửi. Tách giả thuyết với dữ kiện đã xác nhận trong bản nháp.
Xem người phụ trách và nghi vấn nội bộ trước, gửi kết quả tái hiện đã kiểm chứng cho người báo. Đây là đề xuất, không phải mẫu bắt buộc. Không thử bằng bí mật thật.
Vắng trong API không có nghĩa vắng trong hồ sơ
GitHub cung cấp qua GraphQL nhưng REST không trả lại. Kho REST không chứng minh lịch sử đầy đủ. Ghi cách thu thập và quyền người đọc.
Lượt đọc vào audit log, khác với lưu nội dung. Công cụ xuất và tìm kiếm cần ghi API, người đọc và phần chưa kiểm chứng.
Kiểm tra bằng câu vô hại
Thiết kế kiểm tra trong thông báo của nhóm bằng văn bản không nhạy cảm. Người phụ trách xem đối tượng, tài khoản, quyền trước. So loại trên màn hình với kết quả thu thập rồi ghi lại.
Không gian nội bộ cũng có thể khiến cộng tác viên thiếu thông tin. Tiếp tục giải thích tiến độ và kết quả cho người báo. Chỉ kiểm chứng tính năng, quyền và API, không bịa cải thiện an toàn hay tốc độ.