
GitHub AI Scan啟用狀態:把設定與分析證據分開
啟用的儲存庫增加有助於追蹤採用情況,但這個數字本身不能證明重要變更已被分析,或發現項目已有人審查。小團隊應先明確每種結論需要什麼證據,再設定目標比例。
10月6日更新了什麼
GitHub於2026年10月6日宣布,組織及企業管理員可在Security overview的coverage檢視查看AI Scan for pull requests啟用狀態。摘要統計enabled和not enabled儲存庫數,各列顯示有效狀態。CSV新增Code Scanning AI Scan for pull requests欄位。
篩選器為code-scanning-ai-scan-pr-scan:enabled和code-scanning-ai-scan-pr-scan:not-enabled。價值在於採用情況可見性,並非偵測準確率或速度提升的證據。這也不同於先前討論的不活躍儲存庫排程分析問題。
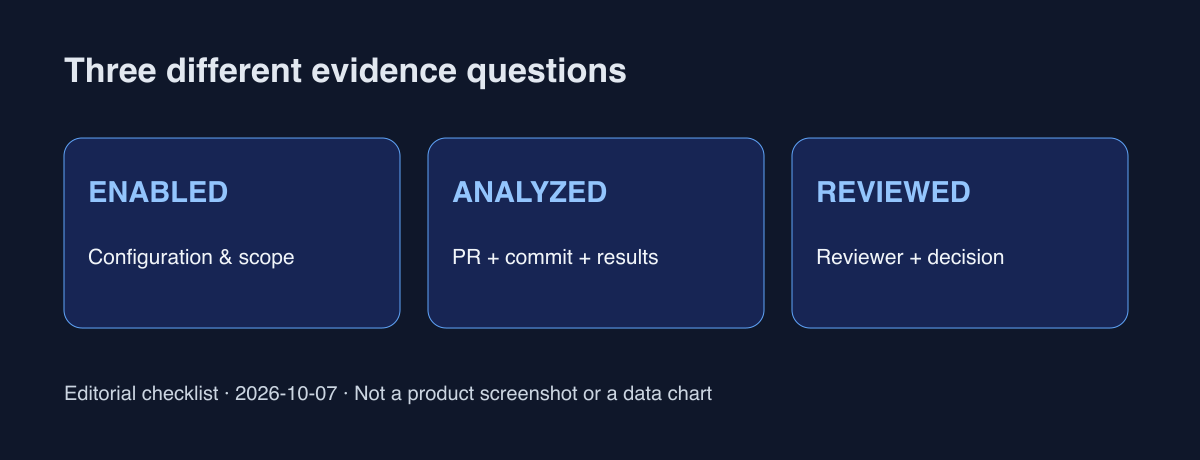
不要猜測not enabled的原因
GitHub Docs說明,enabled反映企業政策、組織設定、先決條件及儲存庫opt-out後的實際結果。not enabled可能包含不符資格的儲存庫,介面不區分原因。把整份清單當成負責人的逾期工作,會把合理例外誤判為故障。
試著建立包含儲存庫、負責人、狀態、查核時間、已查政策及例外原因的簡表。不知道的原因保留為待查。中央限制、資格不符和主動排除需要不同負責人及後續步驟。
分開設定、分析與審查證據
本文建議三類紀錄:設定狀態與範圍;PR、提交及已查核分析結果;審查人員及決定。這是營運流程建議,不是GitHub新增保證。一個enabled值不應替三類工作全部標記完成。
對修改付款路徑的PR,確認啟用後應連結該變更可核實的分析結果。發現項目需註明修正、誤報評估或進一步調查。找不到結果就保留分析未確認。即使沒有警告,也應說明查核範圍與限制,而非聲稱已證明安全。
從穩定範圍開始
先選一個團隊的活躍儲存庫,保存這個範圍的CSV。狀態改變時,連同設定查核新增、移轉與封存。分母改變不能證明安全效果改善。未明原因及下一位負責人往往比總數更有執行價值。
公告連結的GitHub Community討論是AI安全偵測的回饋管道。少量公開留言不能代表所有開發者的滿意度或採用率。討論誤報或漏檢時,應明確比較了哪些變更與結果,讓經驗可重現。
啟用不代表所有工作完成
每個PR都新建三份文件可能增加負擔。先在一處彙整現有PR、結果及Issue連結,針對幾項重要變更檢查他人能否追溯證據。重點是決定可重新審查,而非文件越多越好。
今天可將一個重要儲存庫的狀態原因,與近期變更的分析和審查證據連起來。採用已確認時,分析仍可待定。權限或資格變更另外審查。這樣能利用新介面,也不會誇大其證明能力。
來源與查核範圍
查核於2026年10月7日。產品行為依據官方資料,營運清單是本文建議。從一個重要儲存庫的證據連結開始整理。