
Copilot 本機沙箱GA:確認實際拒絕,而不只看儲存設定
Dev
瀏覽 2
測試代理如果試圖讀取無關目錄,僅靠好的提示詞無法證明執行邊界。GitHub於10月7日宣布GA。增加自主任務之前,團隊應先確認目前使用的介面是否真正落實限制。
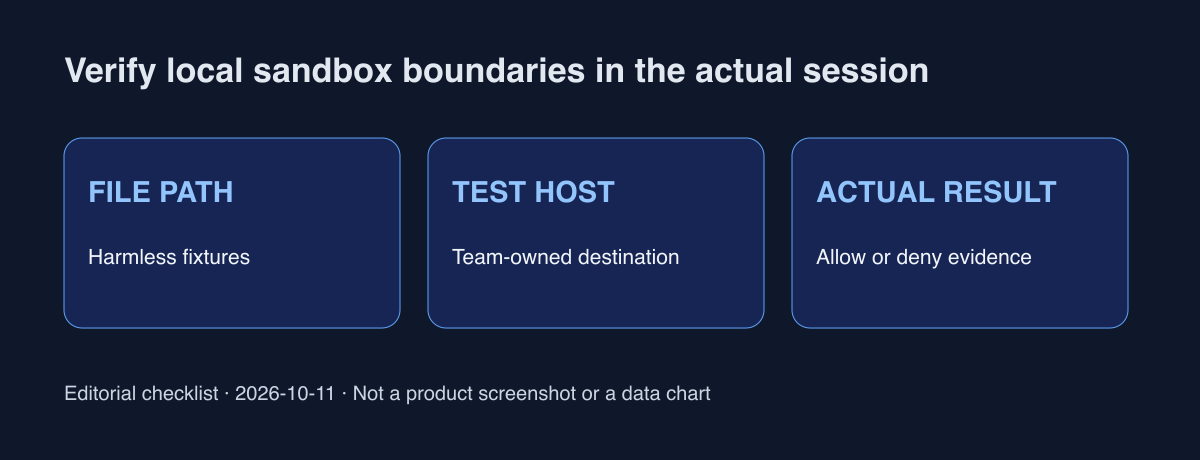
可用與已啟用是兩回事
官方文件說明本機沙箱預設關閉,CLI與應用程式設定也分別配置。修改CLI不能證明應用程式新工作階段使用同一政策。還要區分本機和雲端執行。本文提出維運驗證流程,不替讀者修改設定。
用無害檔案測試,不用秘密
在允許讀取、允許寫入和限制存取的路徑分別準備無害檔案,對照明確預期檢查讀寫。不使用正式環境密碼或客戶資料。日誌只記錄檔名和允許、拒絕結果,允許寫入後也要核對實際內容變化。
網路與工具分別驗證
測試團隊自己擁有的網路位址,並逐項檢查使用的本機MCP工具。檔案測試成功不能證明所有連線都在同一邊界內。GitHub區分模型執行與工具隔離。換模型或在提示詞加入警告不能代替執行證據。
讓例外範圍小且可審核
出現拒絕時,把必要路徑、目的地和操作與目前工作階段錯誤對照。本文建議先評估最小必要操作。過度限制正常建置也可能使重複例外常態化。保存政策修改前後的結果、執行介面、檢查時間與負責人。
實務問題是哪個工作階段拒絕了什麼操作。測試不能證明所有OS與工具的完整隔離。環境改變後應重查,也不要把本機沙箱描述為獨立虛擬機。
官方資料與核查日期
2026年10月11日核查官方公告與文件。試驗與記錄格式是作者的維運建議,並非產品自動保證或效能測量。