
GitHub Actions: fijar un commit no sustituye revisarlo
¿Qué aprobamos si un workflow revisado ejecuta después otro código? GitHub anunció los lockfiles de workflows en vista previa pública el 14 de octubre. La decisión clave es quién revisa el commit y quién aprueba su siguiente actualización.
Confirma el alcance
El anuncio corregido incluye GitHub Enterprise Cloud, Enterprise Cloud con residencia de datos, Team y Free. Sigue en vista previa. El repositorio oficial excluye GHES y advierte de cambios antes de 1.0. Registra fecha y versión de la extensión.
Distingue etiqueta y aprobación
La extensión genera .github/workflows/actions.lock con commits de acciones, dependencias transitivas y workflows reutilizables de workflows incorporados. Reduce cambios silenciosos cuando se mueve una referencia, pero no certifica la seguridad del código fijado.
Empieza con un cambio revisable
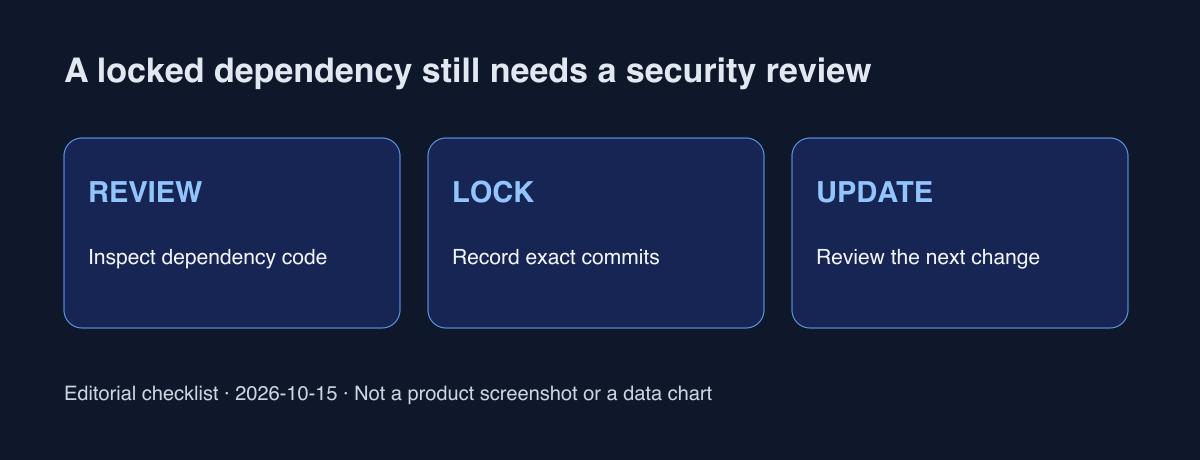
Propuesta operativa: elige un workflow de prueba sin secretos de producción ni autoridad de despliegue. Enumera referencias uses, responsables y finalidad. Revisa juntos los cambios de workflow y lockfile y relaciónalos con la ejecución real antes de imponer una política general.
Asigna las actualizaciones
El README documenta gh actions-lock --verify sin escritura. --verify-local solo comprueba estructura sin conexión y no sustituye verificar confianza. Separa CI y revisión de código; define responsable, criterios de parada y recuperación. No instalamos extensiones para este artículo.
Según el anuncio, Dependabot regenera la entrada correspondiente del lockfile en el mismo PR al actualizar acciones de workflows incorporados. El diff generado también se revisa: proponemos comparar referencia y commit, permisos y comunicaciones externas del nuevo código.
Reproducibilidad no es un veredicto de seguridad. La participación comunitaria anunciada no demuestra reducción de incidentes ni compatibilidad universal. Consulta el README vigente y registra tres responsabilidades: revisar, fijar y actualizar.
Fuentes oficiales
Comprobado el 15 de octubre de 2026; propuestas operativas separadas de funciones del producto.