
GitHub: comprueba la audiencia del comentario confidencial
¿Puede el informante leer una nota interna? Primero identifica la audiencia. GitHub anunció el 2 de octubre comentarios confidenciales dentro de los avisos de seguridad.
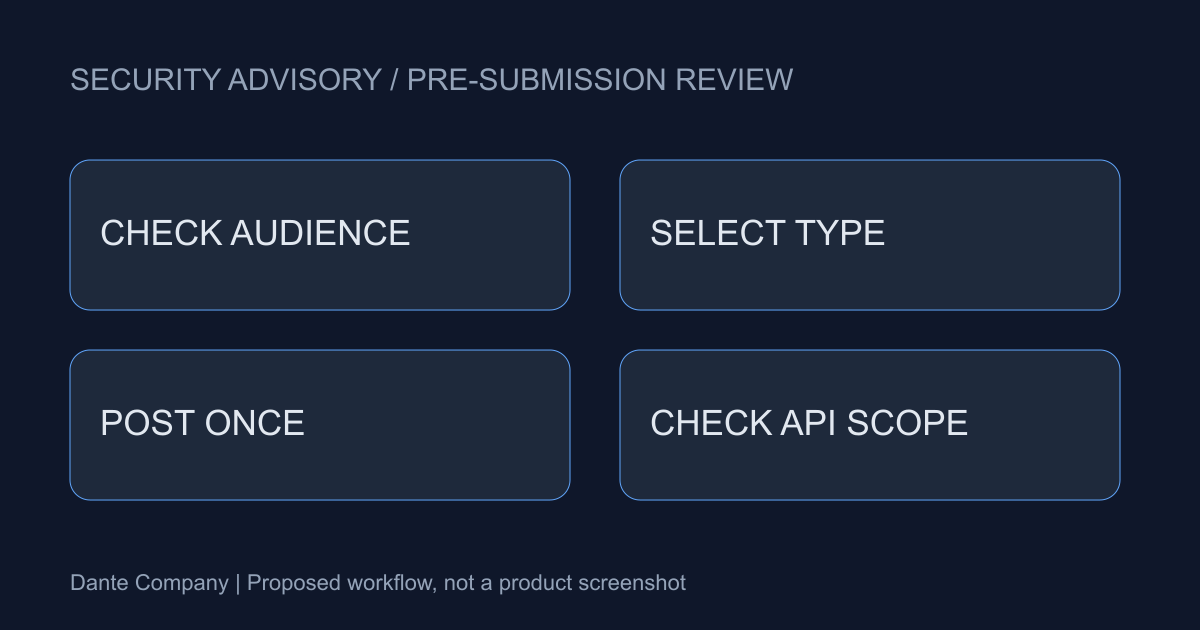
Solo los usuarios con permiso write del repositorio pueden leerlos. Informantes e invitados sin ese permiso no los ven ni reciben avisos. El diagrama propone una revisión, no muestra el producto.
La confidencialidad sigue los permisos actuales
No es una nota exclusiva del autor. La audiencia tiene write actualmente; al perderlo se pierde acceso. Revisa por separado etiqueta y lista de personas autorizadas.
Se aplica a repositorios públicos con informes privados activados, en Free, Pro, Team y Enterprise Cloud. No proponemos ampliar permisos. Notas internas y explicaciones externas tienen objetivos distintos.
El tipo no cambia después
No se puede convertir un comentario publicado entre normal y confidencial. Revisa audiencia, texto y selección justo antes de enviar. Separa hipótesis de hechos confirmados en los borradores.
Revisa internamente responsables e hipótesis; comunica al informante resultados reproducidos. Es una práctica propuesta, no un formulario obligatorio. No uses secretos reales para probar.
Ausencia en API no significa ausencia en el registro
GitHub ofrece estos comentarios en GraphQL, pero REST no los devuelve. Un archivo REST no demuestra una investigación completa. Documenta ruta y permisos de lectura.
Las consultas quedan en el registro de auditoría, que no equivale a guardar el texto. Anota API, audiencia y cobertura no verificada en herramientas de exportación y búsqueda.
Prueba con texto inocuo
Diseña una comprobación en un aviso propio con frases no sensibles. El responsable revisa aviso, cuenta y permisos antes. Compara tipo visible y salida del recolector y documenta el resultado.
Los espacios internos también pueden dejar a colaboradores sin información. Sigue explicando progreso y resultados al informante. Verificamos función, permisos y API, sin inventar mejoras de seguridad o rapidez.