
Dependabot añade un campo de versión: registro no equivale a despliegue
GitHub añadió dependency.version_requirement a las respuestas REST de Dependabot el 20 de octubre de 2026. Aporta contexto al ticket, pero no certifica la versión instalada ahora en producción. Conviene separar la función anunciada de las comprobaciones operativas propuestas.
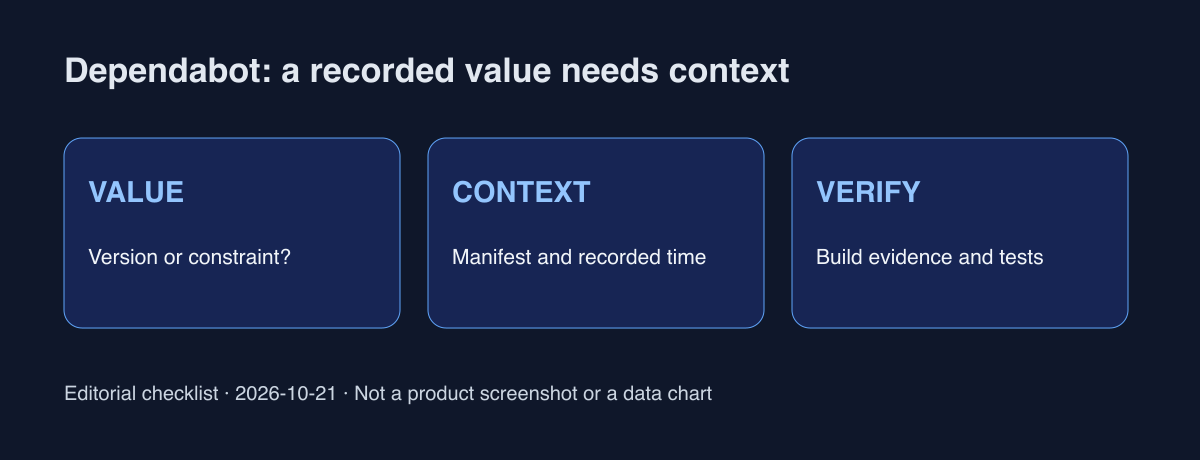
Separar el rango vulnerable del dato del repositorio
vulnerable_version_range describe el rango afectado por el aviso. El nuevo campo contiene la versión o restricción que Dependabot registró por última vez para la alerta. Conservar paquete, ecosistema y manifest_path junto a ambos. Una restricción no es una versión instalada única; nombrarla correctamente evita ordenar datos incompatibles.
El método de detección cambia el significado
Un lockfile aporta la versión resuelta; un manifiesto sin lockfile, la versión o restricción declarada; la dependency submission API, la versión resuelta enviada por el build. El campo aparece en alertas individuales, listas de repositorio, organización y empresa, y webhooks dependabot_alert. Está disponible en github.com y Enterprise Cloud con residencia de datos; se incluirá en Enterprise Server 3.24. No asumir soporte en versiones anteriores.
null y cobertura parcial son entradas normales
Si no hay valor, es null. Una alerta con varias versiones vulnerables puede mostrar solo un valor registrado; las restricciones largas pueden truncarse. Proponemos conservar cadenas y null, distinguir desconocido de seguro y marcar tickets antiguos sin datos. Importar el mismo número de alertas no demuestra que todas las versiones estén cubiertas.
Validar con alertas representativas
Guardar evidencia sin secretos, hora de recogida, identificador y ruta del manifiesto. Llevar un caso de lockfile, una restricción y un null hasta la interfaz del ticket. Conciliar webhook y sondeo por repositorio e identificador para evitar duplicados. Consultar permisos por endpoint; es una propuesta de operación, no una función nueva de reparación automática.
Para saber qué está desplegado, revisar registros de build y despliegue. Tras actualizar, ejecutar pruebas y releer el estado de la alerta. El campo puede ahorrar consultas, pero no sustituye la verificación de una entrega. El responsable debe distinguir restricción, valor desconocido y versión representativa, y saber qué evidencia falta.
Fuentes oficiales
GitHub Changelog · Dependency versions
GitHub Docs · Dependabot alerts REST API
Comprobado el 21 de octubre de 2026. Comparar una respuesta de alerta con la etiqueta de versión del ticket.