
GitHub CLI: revisar la duración de los tokens OAuth copiados
La CLI sigue autenticada, pero un script que arrancó ayer falla. Quizá conserva una copia antigua del token. El anuncio de GitHub del 21 de octubre de 2026 invita a dibujar primero el recorrido de las credenciales.
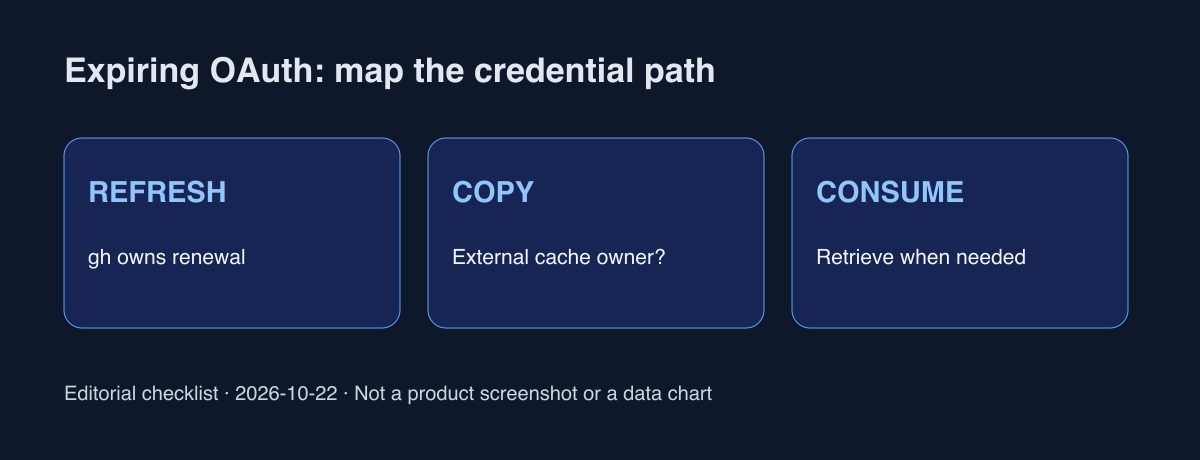
Cambio confirmado: renovación voluntaria
Desde v2.103.0, gh auth login --expiring solicita credenciales renovables. gh guarda un token de acceso con caducidad y otro de actualización rotatorio. Los accesos existentes y tokens manuales conservan su comportamiento. Lo admiten github.com, ghe.com y GHES 3.23 o posterior; otros servidores pueden emitir tokens sin caducidad. Verifique el resultado con gh auth status.
Una cadena copiada no se renueva sola
GitHub advierte sobre scripts que capturan gh auth token una vez y reutilizan el valor. Los consumidores externos deben obtenerlo de nuevo cuando lo necesiten. El éxito inicial no demuestra validez horas después. Un token de actualización comprometido también sigue siendo peligroso; la caducidad no sustituye permisos mínimos ni revocación.
Secuencia de revisión propuesta
Anote versión, servidor y consumidores que copian tokens a archivos, variables o extensiones. Registre propietario y momento de consulta, sin recopilar secretos. En pruebas, compare la misma lectura al inicio y después. Distinga caducidad, permisos y fallos de red. Para git por HTTPS revise gh auth setup-git y la recomendación de git 2.46 o posterior. Revise por separado cualquier cambio real.
Hay flujos que necesitan adaptación previa
Si una integración depende de un token duradero, GitHub recomienda aplazar la activación para ese flujo. Asigne responsable y fecha de revisión. No confunda OAuth de desarrolladores con GITHUB_TOKEN de CI. Una opción no unifica permisos y revocación de toda automatización. Confirme el soporte de la versión instalada.
“Seguir conectado” oculta dos preguntas: ¿puede renovar el propietario y recibe el consumidor el valor renovado? No presentamos tasas de incidentes de la comunidad. Dibujar un consumidor real permite decidir una prueba acotada y reproducir fallos.
Fuentes oficiales y comprobaciones
GitHub Changelog · Expiring OAuth preview
GitHub Docs · CLI authentication
Documente versión, servidor, dueño de la caché y resultados; omita los valores secretos.