
GitHub Actions: commit terkunci tetap harus ditinjau
Apa yang disetujui jika workflow yang ditinjau kemudian menjalankan kode lain? GitHub mengumumkan pratinjau publik lockfile workflow pada 14 Oktober. Tetapkan siapa meninjau commit dan siapa menyetujui pembaruan berikutnya.
Periksa cakupan dahulu
Pengumuman yang diperbaiki mencakup GitHub Enterprise Cloud, Enterprise Cloud dengan data residency, Team, dan Free. Ini masih pratinjau. Repositori resmi tidak mendukung GHES dan memperingatkan perubahan sebelum 1.0. Catat tanggal serta versi ekstensi.
Pisahkan tag dan persetujuan
Ekstensi membuat .github/workflows/actions.lock untuk commit action, dependensi transitif, dan workflow reusable dari workflow yang diikutkan. Referensi bergerak tidak diam-diam mengganti commit eksekusi. Namun kode yang terkunci belum tentu aman.
Mulai dari perubahan yang mudah ditinjau
Usulan operasional: pilih satu workflow uji tanpa rahasia produksi atau hak deployment. Inventarisasi referensi uses, pemilik, dan tujuan. Tinjau perubahan workflow serta lockfile dalam satu PR dan hubungkan dengan eksekusi aktual sebelum mewajibkannya secara luas.
Tentukan pemilik pembaruan
README menyediakan gh actions-lock --verify tanpa menulis berkas. --verify-local hanya memeriksa struktur secara offline, bukan kepercayaan. Pisahkan hasil CI dari review kode; tetapkan penanggung jawab, batas penghentian, dan pemulihan. Tidak ada ekstensi dipasang untuk artikel ini.
Menurut pengumuman, Dependabot memperbarui entri lockfile terkait dalam PR yang sama saat memperbarui action workflow yang sudah diikutkan. Diff otomatis juga harus ditinjau. Bandingkan referensi, commit, perubahan izin, dan komunikasi eksternal kode baru.
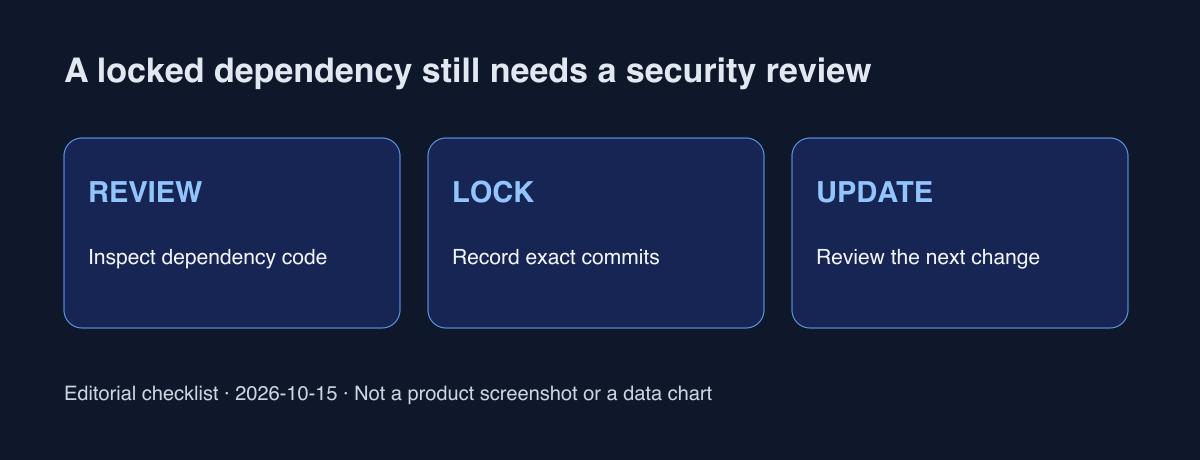
Reproduksibilitas bukan vonis keamanan. Umpan balik komunitas yang disebut tidak membuktikan penurunan insiden atau kompatibilitas universal. Periksa README terbaru dan catat tiga tanggung jawab: review, penguncian, dan pembaruan.
Sumber resmi
Diperiksa 15 Oktober 2026; saran operasional dipisahkan dari perilaku produk.