
Terlalu banyak peringatan Dependabot? Telusuri jalur ke fungsi rentan
Nama paket yang sama tidak selalu berarti prioritas sama. Satu layanan memanggil fungsi rentan saat menangani permintaan, sedangkan layanan lain memasangnya tanpa memakai fungsi itu. Pratinjau publik analisis keterjangkauan Dependabot pada 28 Oktober 2026 memperlihatkan perbedaan ini.
Dari paket terpasang ke jalur pemanggilan
Dependabot mengenali versi dependensi rentan. Analisis baru mencari jalur dari kode repositori ke fungsi terdampak. Workflow Actions yang dikelola GitHub memakai CodeQL untuk membuat graf pemanggilan dan mencocokkannya dengan data advisory terkurasi.
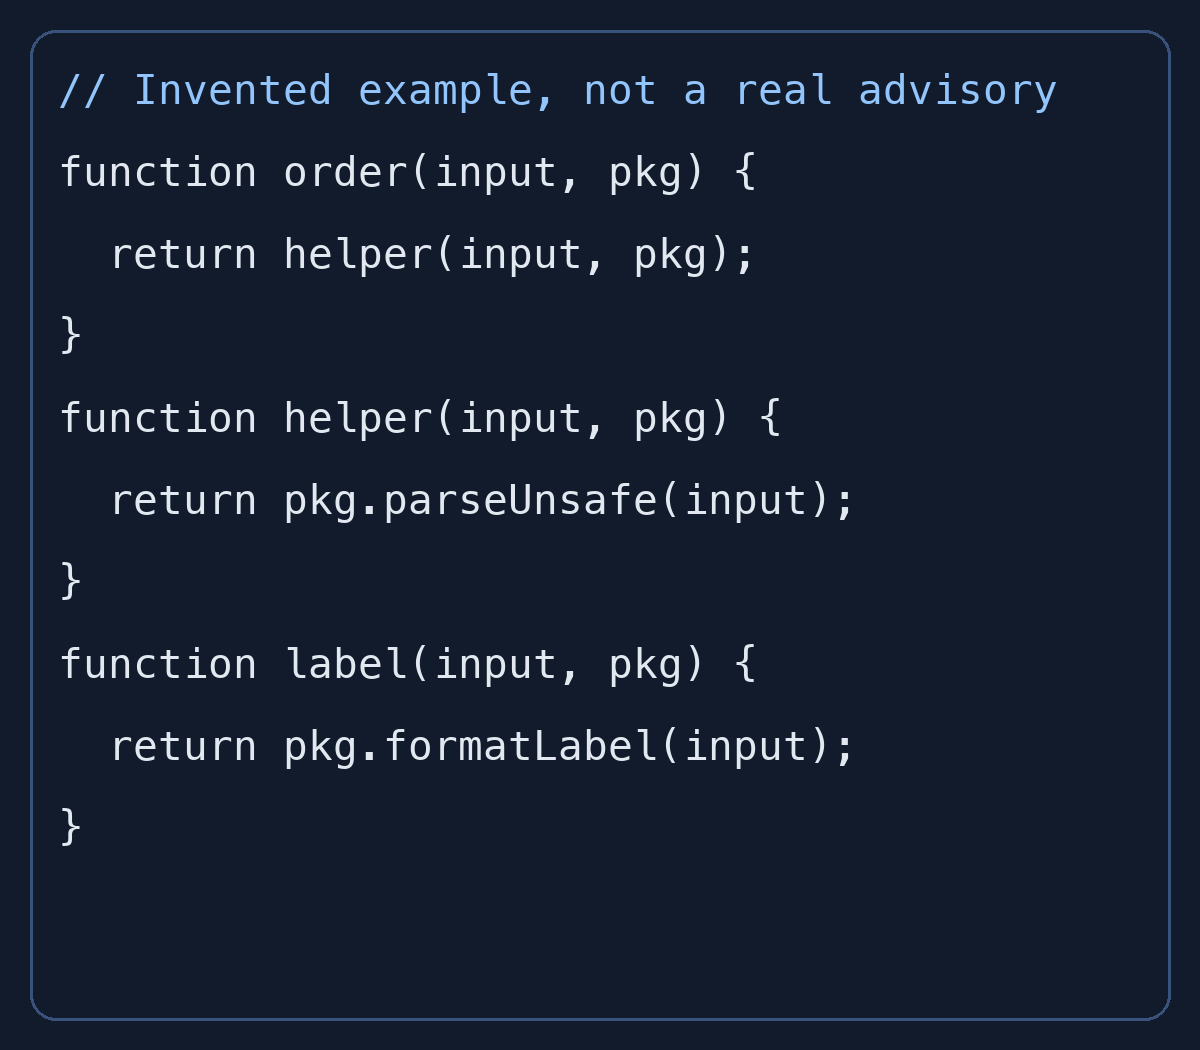
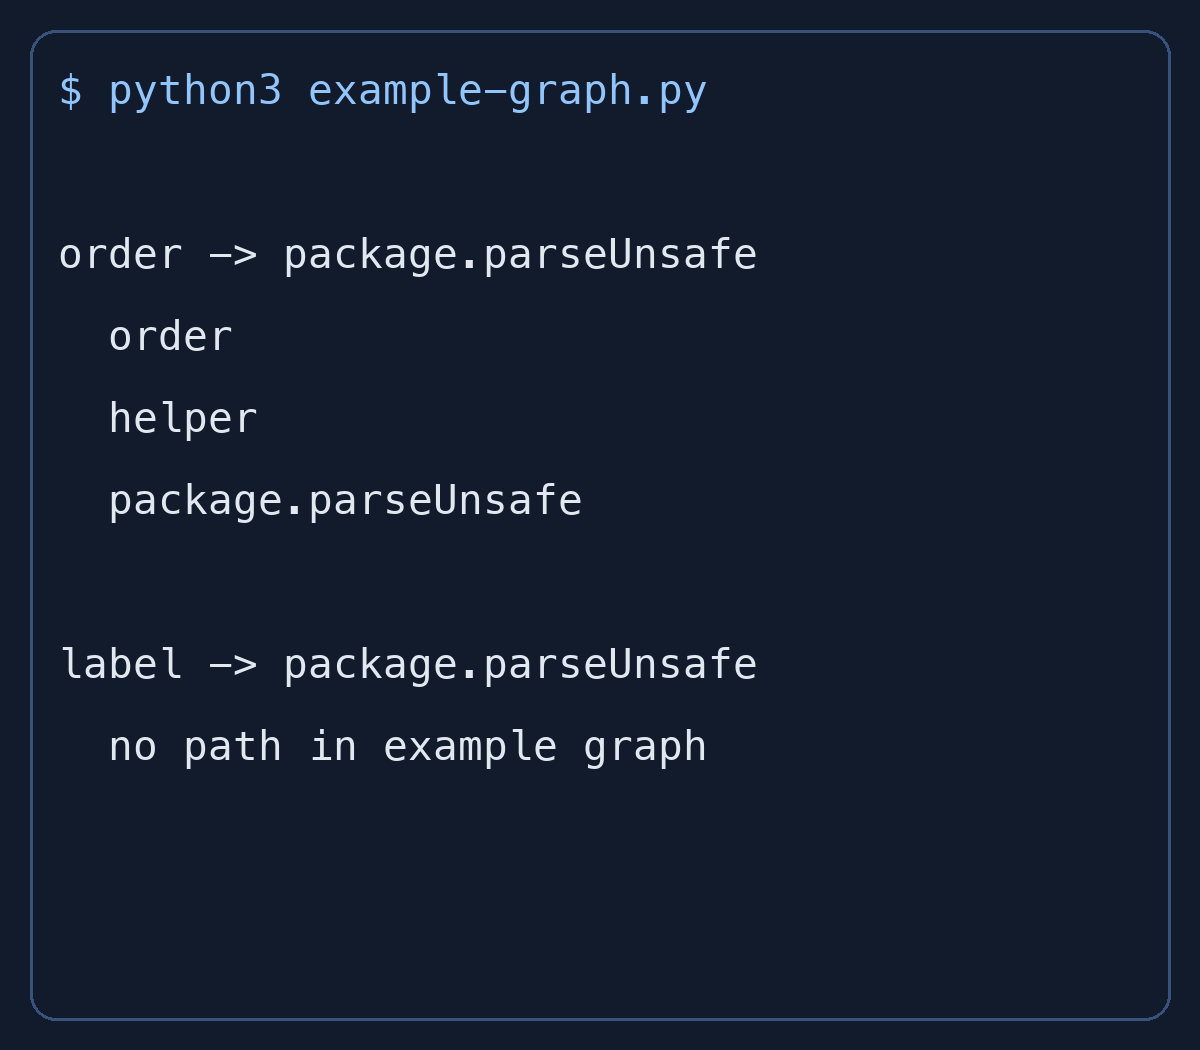
Kode rekaan kami menghubungkan API pesanan ke package.parseUnsafe melalui fungsi pembantu. Jalur lain hanya memanggil package.formatLabel sehingga tidak mencapai target dalam graf ini. Ini bukan kerentanan paket nyata atau hasil analyzer GitHub, melainkan penjelasan mengapa daftar paket saja belum cukup.
Empat hasil yang berbeda
Reachable berarti setidaknya satu jalur ditemukan, bukan bukti serangan bisa berhasil. Input eksternal dan penggunaan di produksi tetap penting. Maksimal lima contoh jalur bukan daftar lengkap.
Potentially reachable berarti pemanggilan belum dapat dikesampingkan dan perlu diprioritaskan bersama Reachable. Unreachable berarti analisis selesai tanpa menemukan jalur; Reachability unavailable berarti hasil tidak tersedia. Keduanya berbeda. Tidak satu pun otomatis menutup atau mengabaikan peringatan.
Perubahan kode tidak langsung mengubah hasil
Aktivasi memulai pemindaian pertama. Berikutnya berjalan setiap 24 jam selama ada peringatan terbuka. Push tidak memicu pemindaian langsung, dan pratinjau tidak menyediakan pemindaian sesuai permintaan.
Menghapus pemanggilan hari ini bisa menyisakan hasil Reachable lama sampai pemindaian berikutnya selesai. Menambahkan pemanggilan bisa sementara tetap menampilkan Unreachable lama. Gambar kedua adalah keluaran Python nyata dari graf rekaan kami. Untuk perbaikan nyata, cocokkan waktu pemindaian dengan kode yang dianalisis.
Repositori yang didukung
Pratinjau tersedia di GitHub Enterprise Cloud termasuk residensi data. Syaratnya JavaScript atau TypeScript, lockfile npm, Yarn atau pnpm, serta Dependabot alerts aktif. Lisensi GitHub Code Security tidak diperlukan. Pemindaian gratis dan tidak memakai menit Actions yang ditagih; runner mandiri belum didukung.
Fitur mati secara default. Aktifkan di Settings > Advanced Security atau konfigurasi keamanan khusus. Sebagian monorepo besar dapat mencapai batas tiga jam atau sumber daya. Tingkat keparahan, EPSS dan paparan produksi tetap relevan. Manfaatnya ialah bukti yang lebih baik untuk menentukan peringatan mana yang didahulukan.