
Izin Copilot Read-only tetap bisa menghabiskan kredit organisasi
Agen analisis malam hari kadang bergantung pada login seseorang. Pada 27 Oktober GitHub membuka pratinjau publik autentikasi antarpeladen untuk GitHub App yang dipasang di organisasi melalui Copilot SDK. Layanan memakai identitas pemasangannya. Yang menarik, izin Read-only dapat mengizinkan permintaan berbayar.
Hanya baca bukan berarti gratis
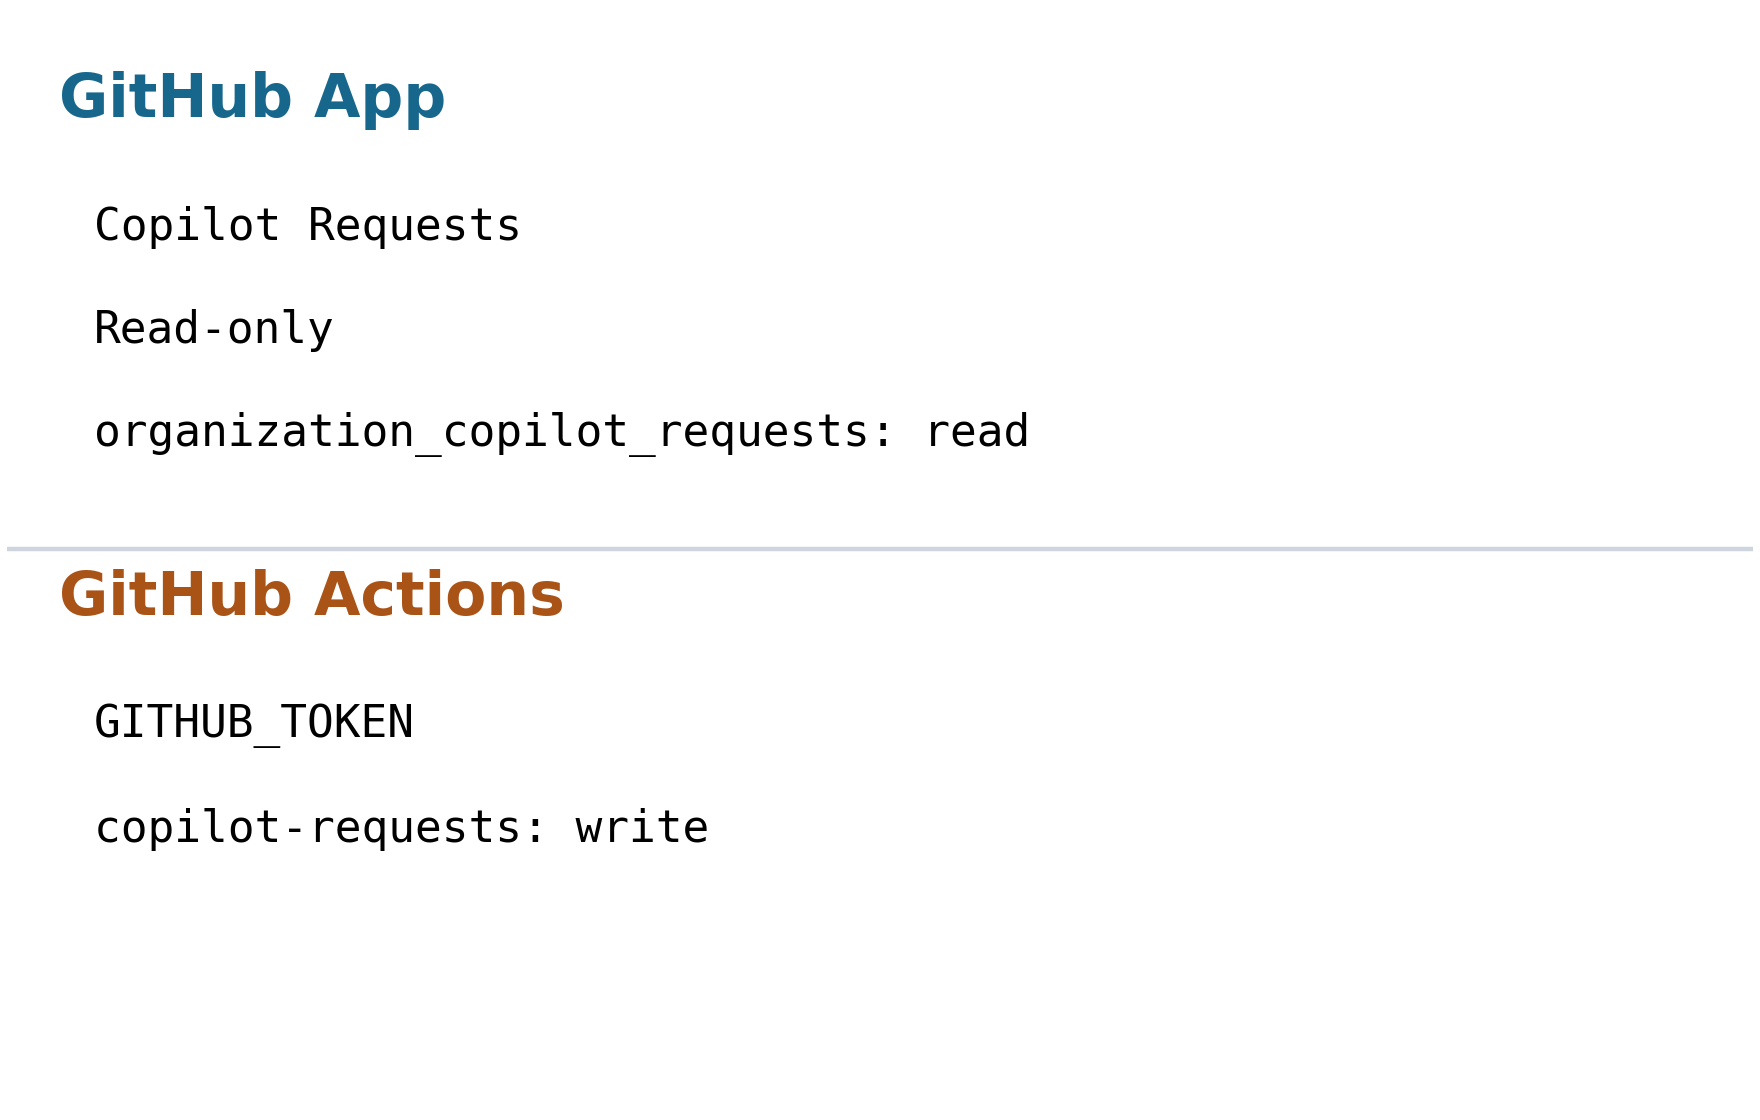
App diberi izin organisasi Copilot Requests: Read-only dan memakai token pemasangan berumur pendek. Penggunaan serta tagihan menjadi milik organisasi pemilik pemasangan. Dalam konteks ini, izin baca mengizinkan permintaan yang memakai kredit AI.
Bayangkan perusahaan fiktif dengan app analisis dan peringkas dokumen. Keduanya dapat berizin baca dan tetap menimbulkan biaya. Tidak mengubah berkas tidak sama dengan tidak memakai model. Identitas beban kerja mengubah pertanggungjawaban, bukan biaya inferensi.
Actions dan server luar memakai jalur berbeda
Layanan luar atau CI lain menyerahkan token melalui opsi SDK eksplisit seperti gitHubToken. Hanya pemasangan organisasi yang didukung, bukan akun pribadi atau enterprise. Rilis pemasangan enterprise yang dibahas sebelumnya memiliki cakupan lain.
Di repositori organisasi, GitHub Actions dapat memakai GITHUB_TOKEN. Jalur ini memerlukan copilot-requests: write dalam YAML dan kebijakan Allow use of Copilot CLI billed to the organization. Autentikasi app organisasi tidak memerlukan kebijakan tersebut. Read-only dan write adalah label dua jalur berbeda.
Identitas harus tetap bekerja setelah satu jam
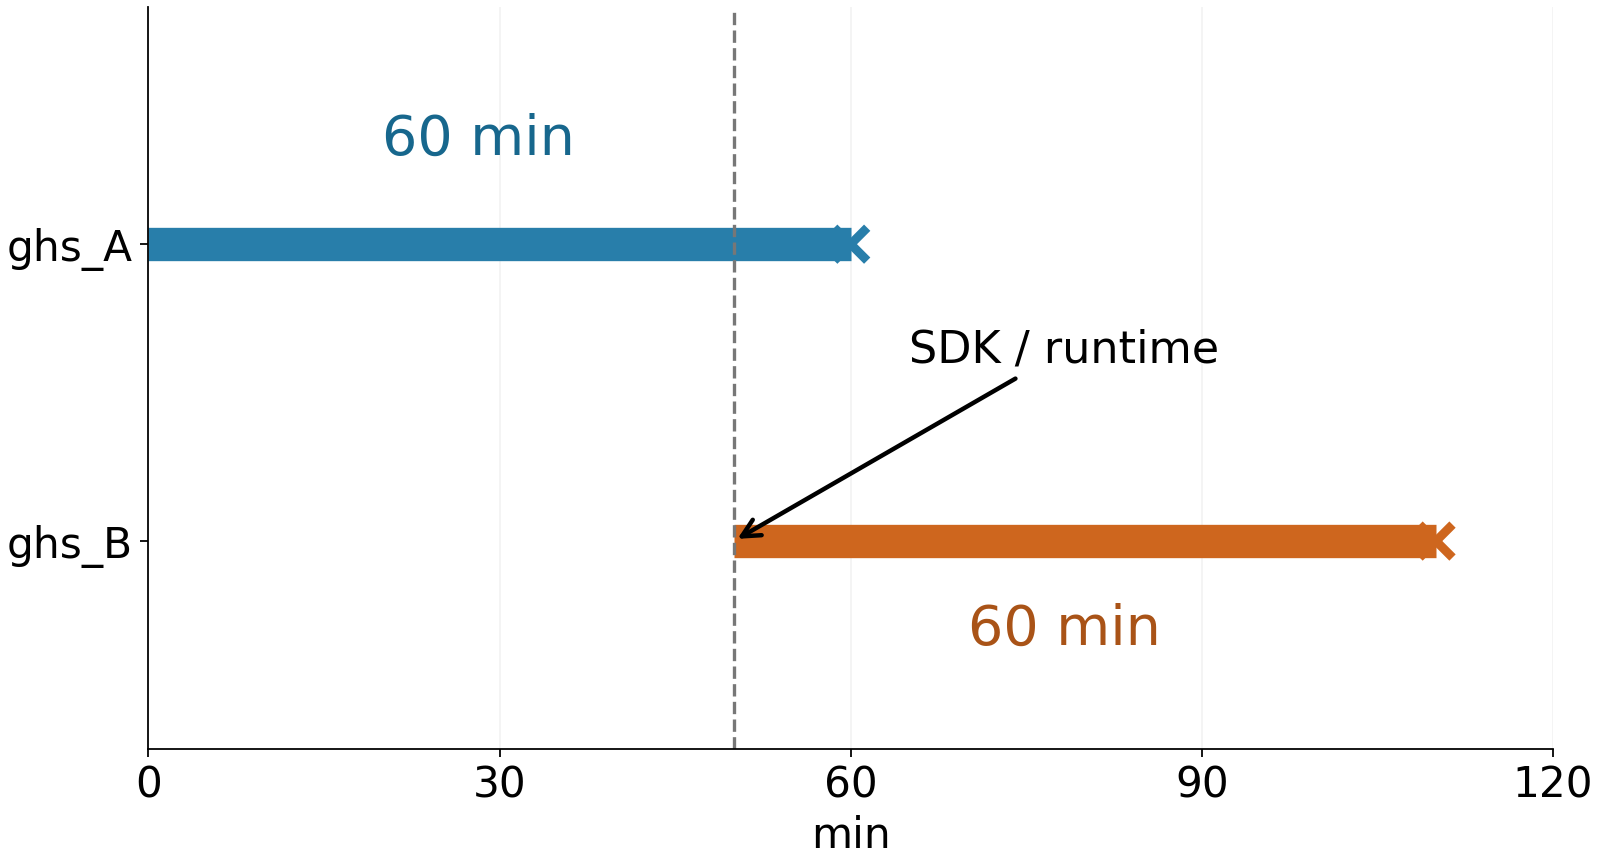
Token pemasangan kedaluwarsa setelah satu jam. Token baru perlu sampai ke proses yang berjalan. Dokumentasi meminta klien proses anak dimulai ulang dengan token baru; runtime tertanam atau yang sudah ada memerlukan mulai ulang host. Mengganti berkas belum membuktikan proses memakai nilai baru.
useLoggedInUser: false menonaktifkan pencarian kredensial otomatis, termasuk token variabel lingkungan. Karena itu token harus diberikan lewat opsi SDK eksplisit. Jika laptop berhasil tetapi server gagal, bedakan fallback login pribadi dengan token yang benar-benar diterima runtime.
Penggunaan per app, anggaran per organisasi
Pemilik organisasi dapat mencari penggunaan app di CSV melalui organization dan app_client_id. Cocokkan dengan client_id API daftar pemasangan untuk mengetahui app_slug. Tampilan web penggunaan AI belum menyediakan pemisahan ini. Anggaran per app juga belum tersedia; anggaran yang hanya memberi peringatan tidak menghentikan penggunaan.
Menangguhkan atau menghapus pemasangan juga memblokir aksesnya ke sumber daya organisasi lain. Manfaatnya adalah pemilik pekerjaan otomatis lebih jelas dalam kebijakan model dan pengeluaran. Saat melepaskan layanan dari akun pribadi, alur pergantian token dan pemilik biaya perlu ikut dipindahkan.