
GitHubの公開リポジトリでもclone時に認証要求:CIの匿名取得経路を点検する
公開リポジトリだから常に匿名で取得できるという前提は、ビルドの隠れた可用性依存になる。GitHubは2026年10月19日、異常なトラフィックの際、一部の公開リポジトリのHTTPS clone・fetchに一時的に認証を求める場合があると発表した。非公開への変更ではない。以下の運用点検は筆者の提案である。
まず適用範囲を読む
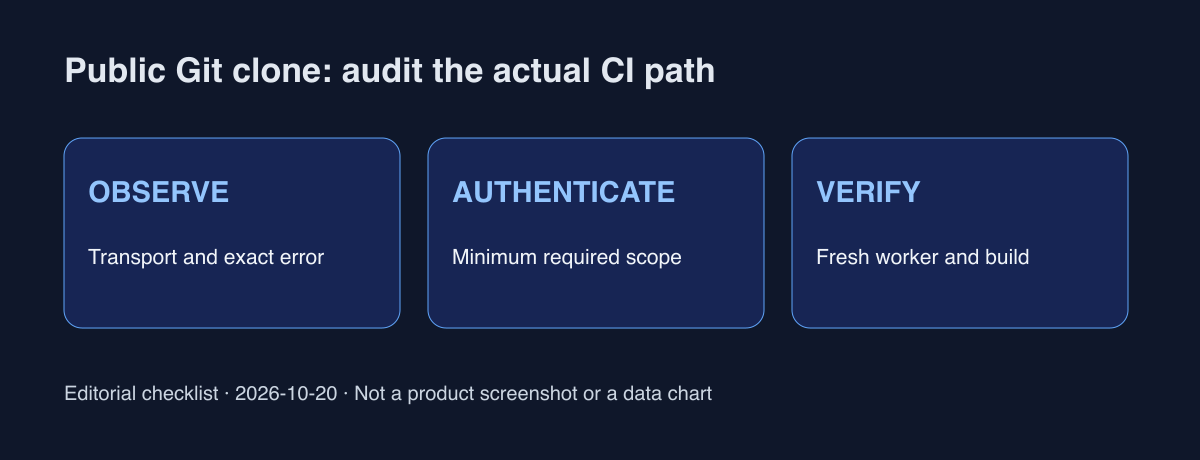
対策はgithub.comの全プランに適用され得るが、公開リポジトリ全体への恒常的な認証義務ではない。認証済みHTTPS、SSH、push、無関係のWeb・APIトラフィックはこの措置の影響を受けない。実際のエラーに認証要求があるかを確認する。匿名fetchの失敗だけでAPI全体の障害や権限変更とは判断できない。
最初のcheckout以外も探す
インストールスクリプト、Dockerのビルド段階、サブモジュール、テストデータ取得も一覧にする。環境、対象リポジトリ、転送方式、認証有無、担当者を記録する。温まったキャッシュでは問題が隠れるため、代表ジョブを新しい環境でも試す。使わない経路にまでトークンを配らない。
認証手段とアクセス範囲を同時に確認
GitHubはActionsでは組み込みのGITHUB_TOKEN、他のCIではGitHub Appインストールトークンを優先し、PATも選択肢としている。GITHUB_TOKENはワークフローのリポジトリに範囲が限られ、別リポジトリへのアクセスを自動的に保証しない。対象と文書を照合し、必要最小限の権限にする。CIの秘密管理を利用し、clone URLやデバッグ出力にトークンを入れない。
失敗を記録し復旧を実行で確かめる
秘密を除いたエラー、時刻、転送方式、認証有無、再試行結果を残す。認証済みでも失敗する場合は期限、対象、権限、ネットワークを別々に調べる。認証できない環境では一時保護の解除後に再試行できると告知されている。回数と待機上限、引き継ぐ担当者を決める。変更後は新しい実行環境で取得と後続ビルドを確認する。
公開コードへのアクセスを心配するコミュニティの声は調査のきっかけであり、全面制限の証拠ではない。告知はAIトラフィックの割合を確定していない。すべてのremoteをSSHに変える義務もない。影響のある自動化一つから始め、アクセスと失効方法を確かめて広げる。トークン保存ではなく取得とビルドの成功が完了条件だ。
公式資料
GitHub Changelog · Temporary Git authentication
GitHub Docs · Workflow authentication
GitHub Docs · Authentication boundaries
2026年10月20日確認。まず一つのCIジョブの匿名取得経路と認証担当者を記録しよう。