
GitHub 공개 저장소 clone도 인증을 요구할 수 있다: CI의 익명 경로 점검하기
공개 저장소이므로 언제든 익명으로 받을 수 있다는 가정이 빌드의 숨은 의존성이 될 수 있다. GitHub는 2026년 10월 19일 비정상적인 트래픽 시기에 일부 공개 저장소의 HTTPS clone·fetch에 일시적으로 인증을 요구할 수 있다고 공지했다. 저장소가 비공개로 바뀌었다는 뜻은 아니다. 이번 글은 공지의 범위와 팀에서 적용할 운영 제안을 구분한다.
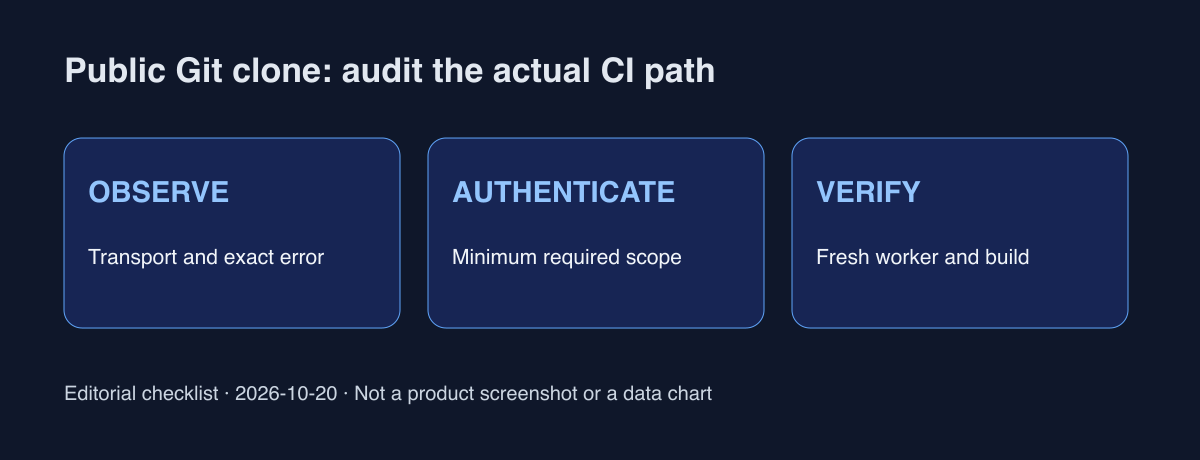
변경 범위부터 좁혀 읽기
공식 공지에 따르면 이 보호는 github.com의 모든 요금제에 적용될 수 있지만, 공개 저장소 전체에 대한 상시 인증 의무는 아니다. 인증된 HTTPS 작업, SSH 작업, push, 관련 없는 웹·API 트래픽은 이 조치의 대상이 아니다. 따라서 익명 clone 실패를 API 전체 장애나 권한 변경으로 단정하면 조사 범위가 불필요하게 커진다. 실제 오류에 인증이 필요하다는 안내가 있는지 먼저 읽는다.
첫 checkout 밖에도 익명 경로가 있다
아래 점검은 제품 기능 설명이 아니라 팀 운영 제안이다. 초기 checkout뿐 아니라 설치 스크립트, Docker 빌드, 하위 모듈, 테스트 fixture를 가져오는 단계를 목록으로 만든다. 각 경로에 실행 환경, 대상 저장소, 전송 방식, 인증 사용 여부, 담당자를 기록한다. 캐시가 채워진 평소 실행만 보면 누락을 놓칠 수 있으므로, 대표 작업 하나에서 빈 캐시 조건도 확인한다. 단, 실제로 사용하지 않는 경로에 토큰을 일괄 배포하지 않는다.
인증 수단과 접근 범위를 함께 확인하기
GitHub는 Actions에서 내장 GITHUB_TOKEN, 다른 CI에서 GitHub App 설치 토큰을 우선 권장하며 PAT도 선택지로 제시한다. GITHUB_TOKEN은 워크플로가 있는 저장소 범위에 제한되므로 다른 저장소까지 자동으로 접근한다고 가정하지 않는다. 문서와 대상 저장소를 대조하고 필요한 최소 권한을 설정한다. 토큰을 clone URL이나 디버그 출력에 넣는 예시는 복사하지 말고, 해당 CI의 비밀 저장소와 지원되는 인증 경로를 사용한다.
실패를 기록하고 성공 조건을 검증하기
팀 점검표에는 비밀을 제거한 오류 문구, 발생 시각, HTTPS·SSH 구분, 인증 유무, 재시도 결과를 남긴다. 토큰이 설정됐는데도 실패하면 만료·대상·권한·네트워크 문제를 따로 조사한다. 인증할 수 없는 환경은 보호가 해제된 뒤 재시도할 수 있다는 공지 범위 안에서, 횟수와 대기 상한을 정하고 담당자에게 넘긴다. 무한 재시도는 완료 시간도 원인도 흐린다. 변경 후에는 새 실행 환경에서 필요한 저장소를 실제로 가져오고 후속 테스트까지 통과하는지 확인한다.
커뮤니티에서 제기된 “공개 코드 접근이 막히는가”라는 질문은 점검의 출발점이다. 원인이나 AI 트래픽 비중은 공지가 확정하지 않았으므로 추정 수치를 붙이지 않는다. 모든 remote를 SSH로 바꾸는 것도 필수 조치가 아니다. 인증 경로를 늘리면 관리할 비밀도 늘어나므로, 영향받는 자동화 한 곳에서 범위와 회수 절차를 검증한 뒤 넓히는 편이 낫다. 성공 기준은 토큰을 저장했다는 기록이 아니라 필요한 코드 취득과 빌드가 완료됐다는 실행 증거다.
공식 출처
GitHub Changelog · Temporary Git authentication
GitHub Docs · Workflow authentication
GitHub Docs · Authentication boundaries
2026년 10월 20일 확인 기준. 오늘은 대표 CI 작업 하나의 익명 취득 경로와 인증 담당자를 함께 기록해 보자.