
สิทธิ์ Copilot แบบ Read-only ก็ใช้เครดิตองค์กรได้
เอเจนต์วิเคราะห์ตอนกลางคืนอาจผูกกับการเข้าสู่ระบบของคนคนเดียว วันที่ 27 ตุลาคม GitHub เปิดพรีวิวสาธารณะของการยืนยันตัวตนระหว่างเซิร์ฟเวอร์สำหรับ GitHub App ที่ติดตั้งในองค์กรผ่าน Copilot SDK บริการใช้ตัวตนของการติดตั้งได้ แต่สิทธิ์ Read-only ก็อนุญาตคำขอที่มีค่าใช้จ่ายได้
อ่านอย่างเดียวไม่ได้แปลว่าฟรี
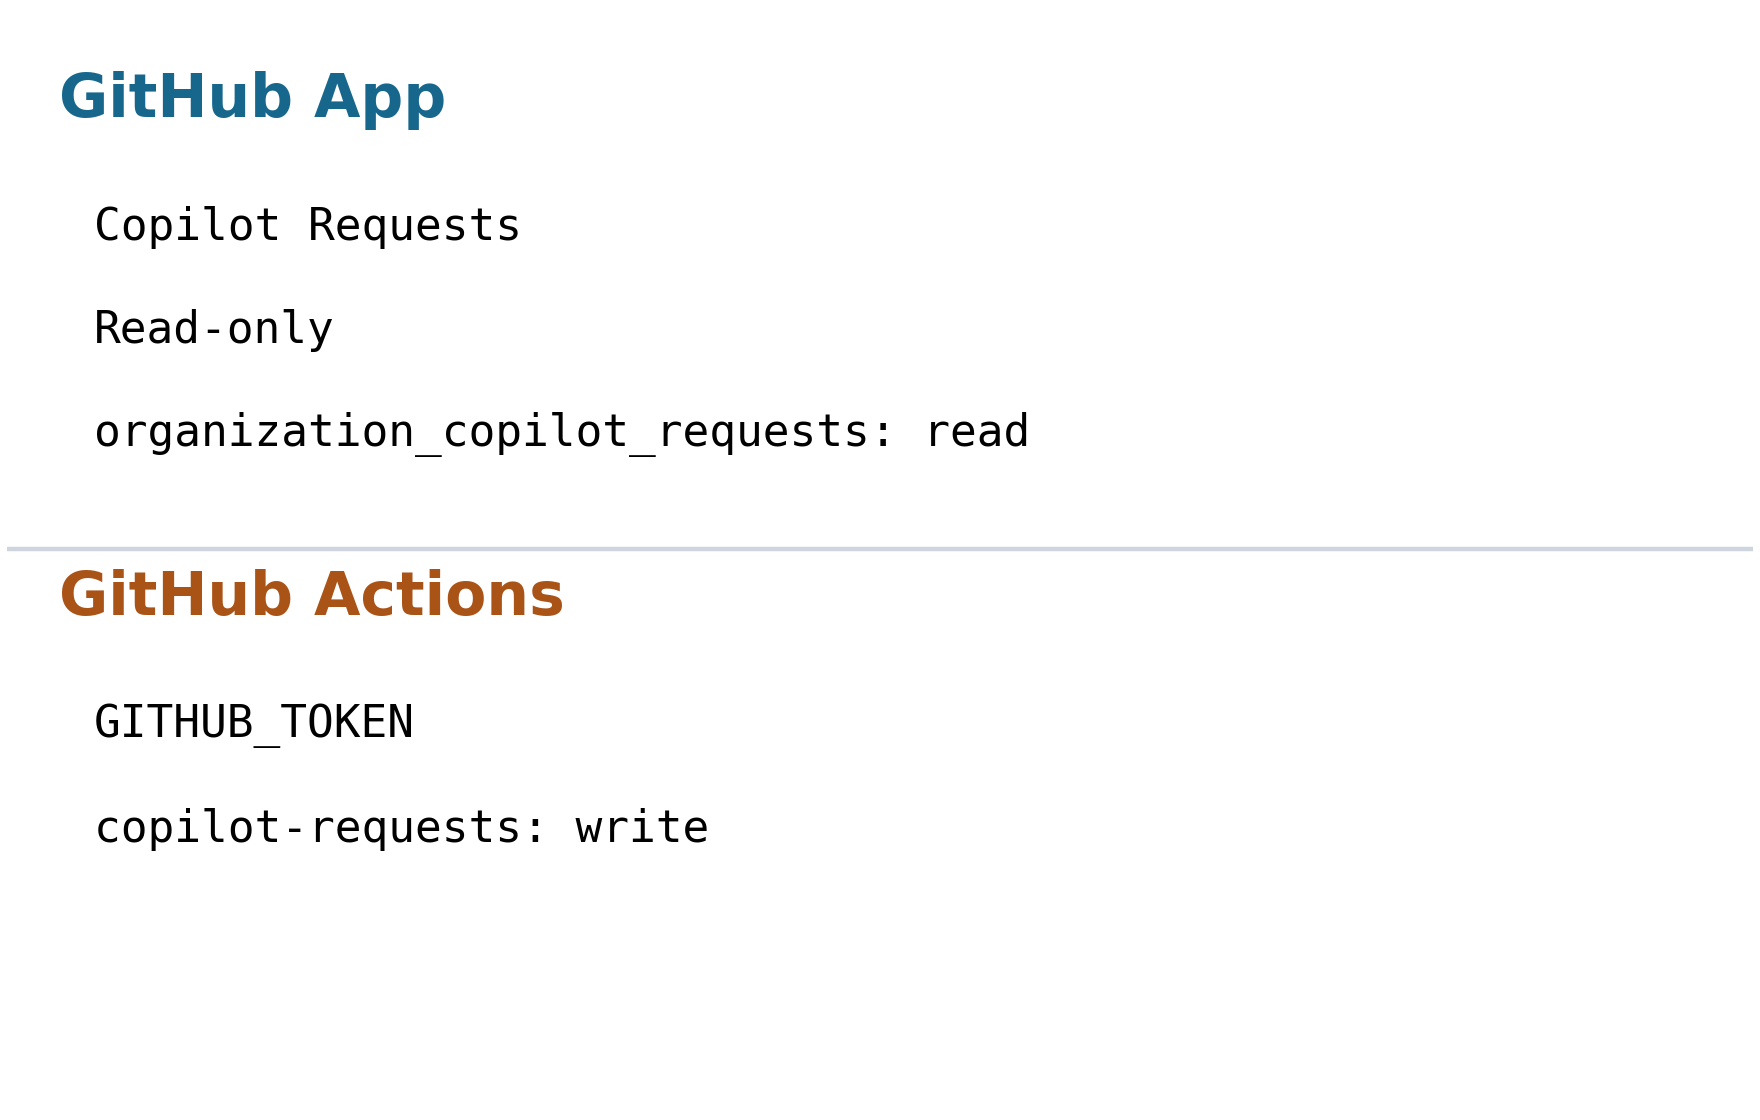
แอปใช้สิทธิ์องค์กร Copilot Requests: Read-only และโทเคนการติดตั้งอายุสั้น การใช้งานและบิลเป็นขององค์กรเจ้าของการติดตั้ง ในบริบทนี้สิทธิ์อ่านอนุญาตให้ส่งคำขอที่ใช้เครดิต AI
สมมติบริษัทหนึ่งมีแอปวิเคราะห์และแอปสรุปเอกสาร ทั้งคู่มีสิทธิ์อ่านและสร้างค่าใช้จ่ายได้ การไม่แก้ไฟล์กับการใช้กำลังประมวลผลของโมเดลเกิดร่วมกันได้ การเปลี่ยนตัวตนเป็นของงานไม่ได้ลบต้นทุนการอนุมาน
Actions กับเซิร์ฟเวอร์ภายนอกใช้คนละทาง
บริการภายนอกหรือ CI อื่นส่งโทเคนผ่านตัวเลือก SDK โดยตรง เช่น gitHubToken รองรับเฉพาะการติดตั้งในองค์กร ไม่รวมบัญชีบุคคลหรือ enterprise การเปิดใช้การติดตั้ง enterprise ที่กล่าวถึงก่อนหน้านี้มีขอบเขตต่างกัน
GitHub Actions ในที่เก็บขององค์กรใช้ GITHUB_TOKEN ได้ เส้นทางนี้ต้องมี copilot-requests: write ใน YAML และเปิดนโยบาย Allow use of Copilot CLI billed to the organization ส่วนการยืนยันตัวตนของแอปองค์กรไม่ต้องใช้นโยบายนี้ Read-only กับ write จึงเป็นชื่อในคนละเส้นทาง
เมื่อผ่านหนึ่งชั่วโมงต้องยังทำงานได้
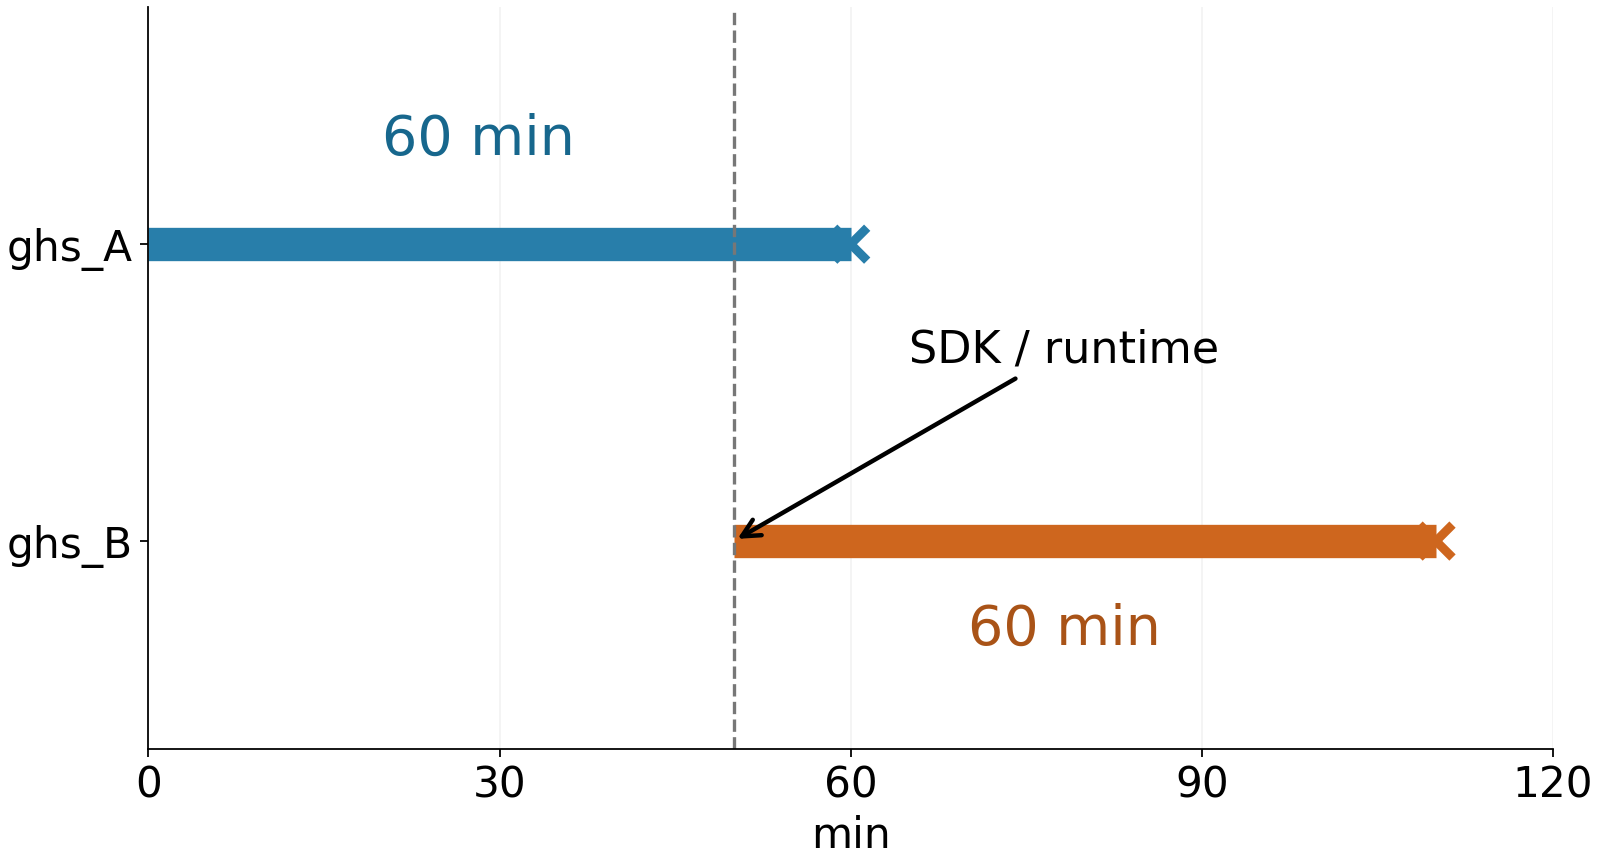
โทเคนการติดตั้งหมดอายุในหนึ่งชั่วโมง ต้องส่งโทเคนใหม่ถึงกระบวนการที่ทำงานด้วย เอกสารแนะนำให้เริ่มไคลเอนต์กระบวนการลูกใหม่ด้วยโทเคนใหม่ ส่วนรันไทม์ภายในหรือที่มีอยู่แล้วต้องเริ่มโฮสต์ใหม่ เปลี่ยนไฟล์อย่างเดียวไม่รับรองว่ากระบวนการรับค่าใหม่แล้ว
useLoggedInUser: false ปิดการค้นหาข้อมูลยืนยันตัวตนอัตโนมัติ รวมโทเคนในตัวแปรสภาพแวดล้อม จึงต้องส่งโทเคนผ่านตัวเลือก SDK โดยตรง หากเครื่องส่วนตัวทำงานแต่เซิร์ฟเวอร์ไม่ทำงาน ให้แยกการเผลอใช้บัญชีส่วนตัวสำรองออกจากโทเคนที่ส่งจริง
ดูแยกแอปได้ แต่งบเป็นขององค์กร
เจ้าขององค์กรดู CSV การใช้ AI ผ่าน organization และ app_client_id แล้วเทียบ client_id ใน API รายการติดตั้งเพื่อหา app_slug ได้ หน้าการใช้ AI บนเว็บยังไม่แสดงการแยกนี้ และยังตั้งงบรายแอปไม่ได้ งบที่แจ้งเตือนอย่างเดียวไม่หยุดการใช้
การระงับหรือถอนการติดตั้งยังปิดการเข้าถึงทรัพยากรอื่นขององค์กรด้วย ประโยชน์คือมีเจ้าของงานอัตโนมัติชัดเจนภายใต้นโยบายโมเดลและค่าใช้จ่าย เมื่อแยกบริการจากบุคคล ควรย้ายทั้งเส้นทางเปลี่ยนโทเคนและเจ้าของบิลไปด้วย