
GitHub: gizli danışma yorumunun okuyucularını kontrol edin
Bildiren kişi iç notu okuyabilir mi? Önce okuyucuyu belirleyin. GitHub 2 Ekim'de güvenlik duyurularında gizli yorumları açıkladı.
Yalnızca depoda write yetkisi olanlar okuyabilir. Yetkisiz bildirenler ve davetliler görmez, bildirim almaz. Şema önerilen süreçtir, ürün ekranı değildir.
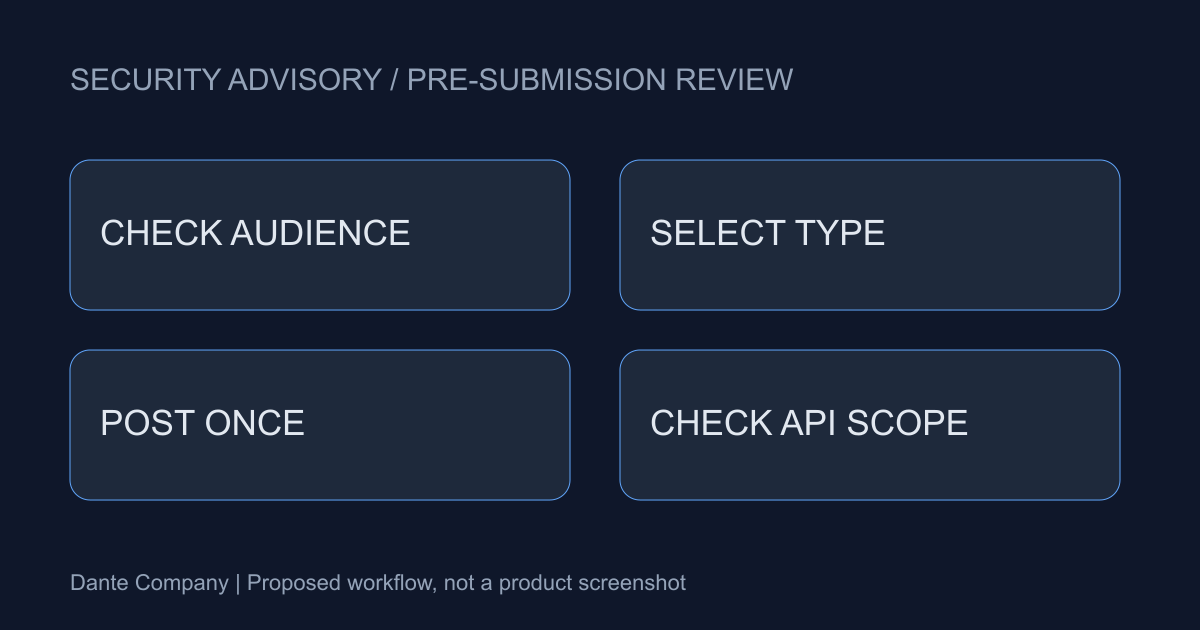
Gizlilik güncel yetkilere uyar
Bu yalnızca yazara ait not değildir. Güncel write sahipleri okuyucudur; yetki kaybı erişimi kaldırır. Etiketi ve okuyucu grubunu ayrı kontrol edin.
Kapsam, özel açık bildirimi etkin herkese açık depolarda Free, Pro, Team ve Enterprise Cloud'dur. Yetki genişletmeyi önermiyoruz. İç not ve dış açıklama farklı amaçlara hizmet eder.
Gönderimden sonra tür değişmez
Normal ve gizli yorumlar sonradan birbirine çevrilemez. Göndermeden önce okuyucu, metin ve seçimi kontrol edin. Taslakta hipotez ve doğrulanmış bilgiyi ayırın.
İç sorumlular ve hipotezleri önce inceleyin, bildirene doğrulanmış yeniden üretim sonucunu aktarın. Bu öneridir, zorunlu form değildir. Gerçek sırlarla test etmeyin.
API'de yokluk kayıt yokluğu değildir
GitHub gizli yorumları GraphQL'de sunar, REST döndürmez. REST arşivi tam geçmiş anlamına gelmez. Toplama yolu ve okuma yetkisini kaydedin.
Görüntülemeler audit log'a girer; bu yorum metnini saklamakla aynı değildir. Dışa aktarma ve arama API, okuyucu ve doğrulanmayan kapsamı belirtmelidir.
Zararsız metinle doğrulayın
Ekip duyurusunda hassas olmayan cümlelerle kontrol tasarlayın. Sorumlu önce nesne, hesap ve yetkileri incelesin. Görünür türü toplama sonucuyla karşılaştırıp belgeleyin.
İç alanlar işbirlikçileri bilgisiz bırakabilir. Bildirene ilerleme ve sonuçları açıklamaya devam edin. Özellik, yetki ve API doğrulandı; güvenlik ya da hız kazanımı uydurulmadı.