
Çok fazla Dependabot uyarısı mı var? Savunmasız işleve giden yolu izleyin
Aynı paket aynı öncelik demek değildir. Bir hizmet istek işlerken savunmasız işlevi çağırabilir; diğeri paketi kurduğu hâlde o işlevi kullanmayabilir. 28 Ekim 2026 tarihli Dependabot erişilebilirlik analizi genel önizlemesi bu farkı görünür kılıyor.
Kurulu paketten çağrı yoluna
Dependabot savunmasız sürümleri belirler. Yeni analiz depo kodundan etkilenen işleve yol arar. GitHub tarafından yönetilen Actions iş akışı CodeQL ile çağrı grafiği kurar ve düzenlenmiş güvenlik duyurusu verileriyle karşılaştırır.
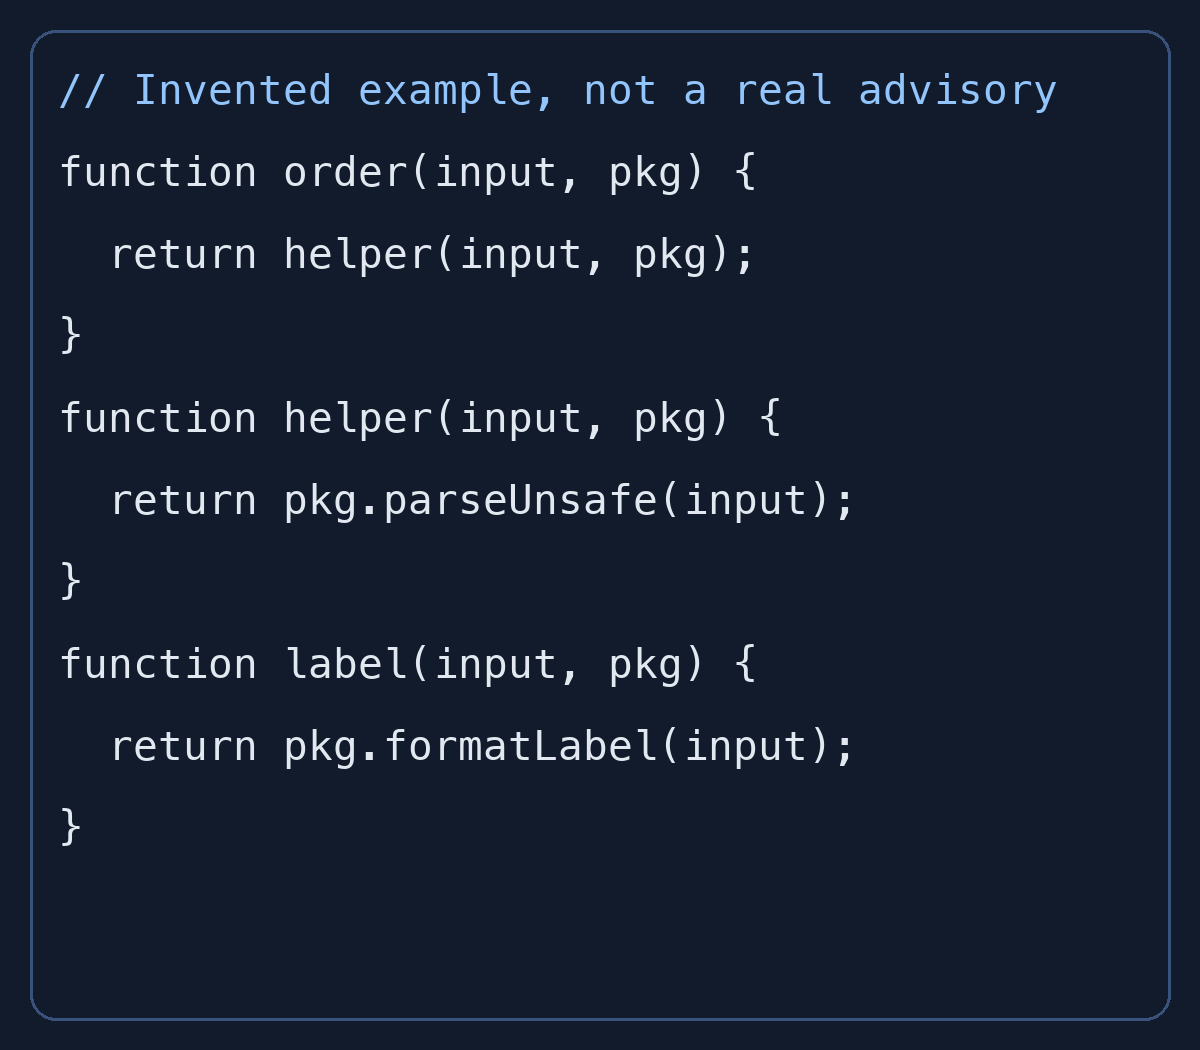
Kurgusal kodumuz sipariş API’sini bir yardımcı üzerinden package.parseUnsafe işlevine bağlar. Başka bir giriş yalnızca package.formatLabel çağırır ve bu grafikte hedefe ulaşmaz. Bu gerçek bir açık ya da GitHub analiz sonucu değildir; paket listesinin neden tek başına yetmediğini gösterir.
Dört farklı karar
Reachable en az bir yol bulunduğunu söyler, saldırının mümkün olduğunu kanıtlamaz. Dış girdiler ve üretim ortamı hâlâ önemlidir. Gösterilen en fazla beş örnek yol tüm yolları kapsamaz.
Potentially reachable çağrının dışlanamadığını belirtir ve Reachable ile birlikte önceliklendirilmelidir. Unreachable tamamlanmış analizde yol bulunamaması; Reachability unavailable ise karar üretilememesidir. Aynı anlama gelmezler. Hiçbiri uyarıyı otomatik kapatmaz veya yok saymaz.
Kod değişince karar hemen değişmez
Etkinleştirme ilk taramayı başlatır. Açık uyarılar varken sonraki taramalar 24 saatte bir çalışır. Push anında tarama başlatmaz; önizlemede isteğe bağlı tarama yoktur.
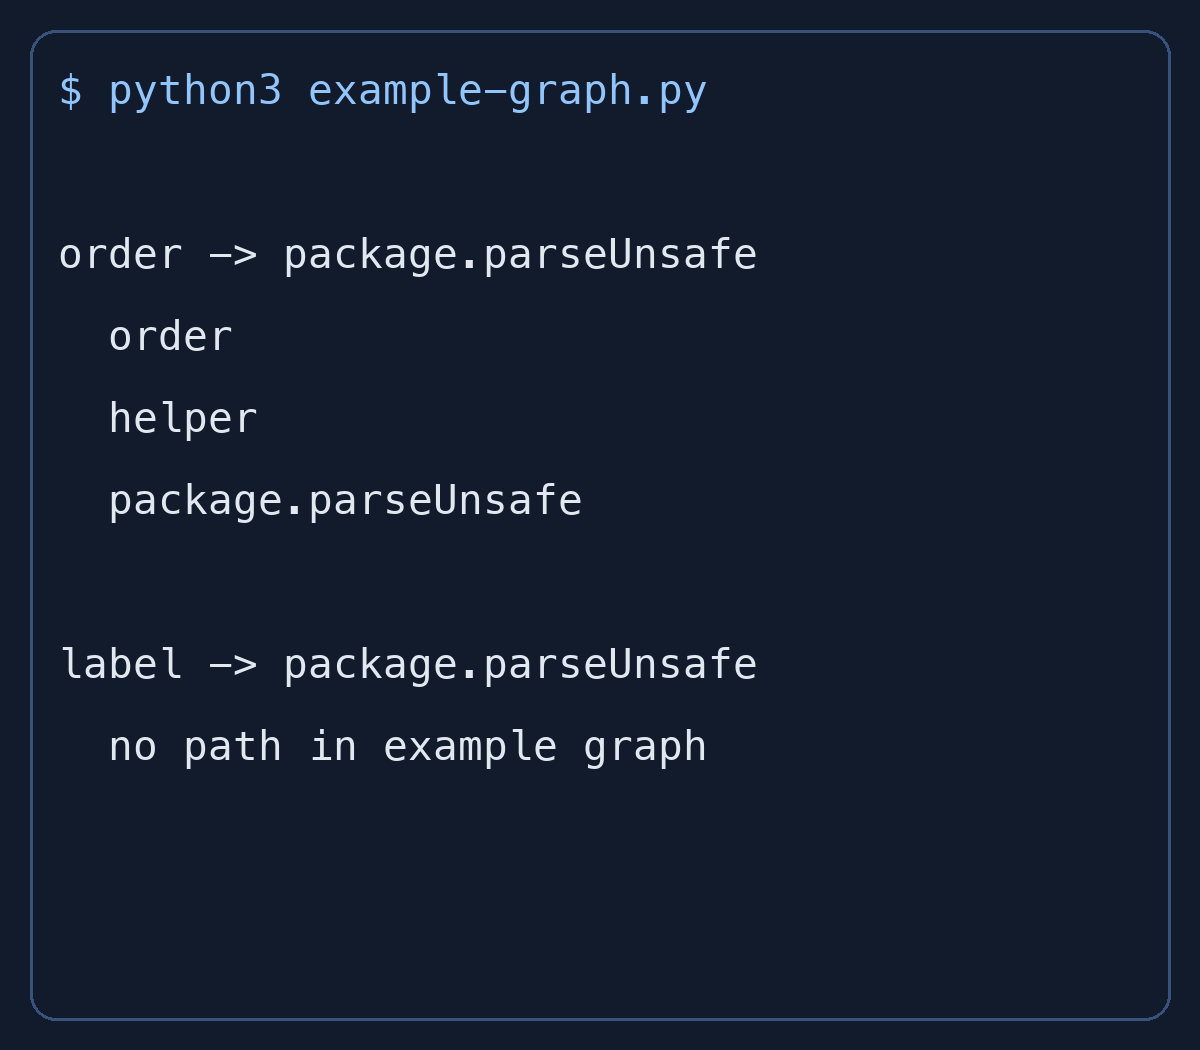
Bugün çağrıyı kaldırınca eski Reachable bir sonraki taramaya kadar kalabilir. Çağrı eklendiğinde eski Unreachable geçici olarak görünebilir. İkinci görsel kurgusal grafiğimizin gerçek Python çıktısıdır. Gerçek düzeltmede tamamlanan taramanın zamanını incelenen kodla eşleştirmek gerekir.
Desteklenen depolar
Önizleme veri yerleşimi dâhil GitHub Enterprise Cloud’da sunulur. JavaScript veya TypeScript, npm, Yarn ya da pnpm lockfile ve etkin Dependabot alerts gerekir. GitHub Code Security lisansı gerekmez. Taramalar ücretsizdir ve faturalı Actions dakikalarını tüketmez; kendi runner’larınız desteklenmez.
Özellik varsayılan olarak kapalıdır. Settings > Advanced Security veya özel güvenlik yapılandırmasıyla açılır. Bazı büyük monorepo’lar üç saat ya da kaynak sınırına ulaşabilir. Önem derecesi, EPSS ve üretim maruziyeti de dikkate alınmalıdır. Kazanç, açık uyarıların sırasını daha sağlam kanıtla belirlemektir.