
GitHub App’i enterprise’a kurmak depo kodunu açmaz
Şirket ayarlarını okuyan bir betik, ayrılmış bir çalışanın kişisel token’ına bağlı kalabilir. GitHub 23 Ekim’de GitHub Apps için enterprise kurulumlarının genel kullanıma açıldığını duyurdu. Daha fazla yönetim işi klasik PAT’den taşınabilir, ancak enterprise’a kurulum bütün koda erişim sağlamaz.
Enterprise uygulaması neleri yönetir
Duyuru depo politikalarını, ruleset’leri, bypass taleplerini okumayı ve IP izin listelerini kapsıyor. Bir talebi okumakla kuralı değiştirmek farklı izinler ister. Başlangıçta bütün yazma izinlerini açmak gerekmez.
Enterprise kurulumu yalnızca enterprise izinlerini verir. Uygulama kuruluş ve depo izinleri de istese bunlar bu kurulumda verilmez. İki kuruluşun kodunu okumak için ayrı kurulumlar ve uygun depo erişimi gerekir. Şirket ayarları okunabilirken kod isteğinin reddedilmesi beklenen davranış olabilir.
Tek uygulama, birden çok kurulum
Hayalî acme enterprise’ında web ve mobile kuruluşları olsun. Aynı uygulamayı üç hesaba kurmak üç kurulum oluşturur. Enterprise token’ı web token’ının yerini alamaz; web token’ı mobile’a geçemez. Kendi çizimimiz bu örneği açıklar, gerçek GitHub ekranı değildir.
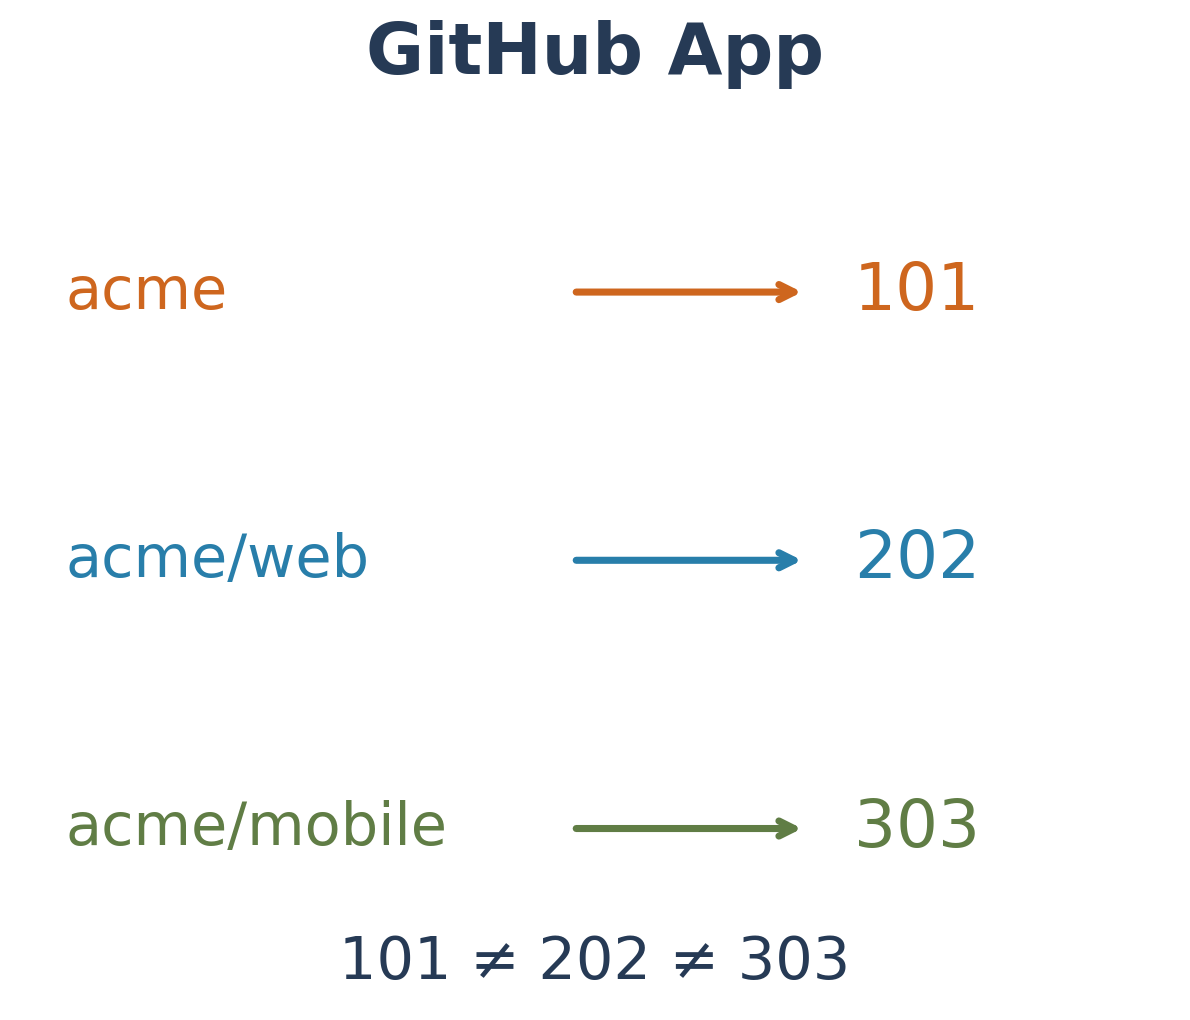
Bu yüzden token önbelleğinin anahtarı yalnızca uygulama adı olmamalı. Kurulum ID’sini eklemek, enterprise politikası işleriyle depo okumalarını ayırmaya yardım eder. Bu, belgelenen hesap sınırının program yapısına aktarılmasına bir örnektir.
Uygulama ve kullanıcı izinlerinin kesişimi
Kullanıcı erişim token’ı hem uygulamanın hem kullanıcının izinlerine bağlıdır. Kullanıcı yalnızca okuyabiliyorsa uygulama onun adına bu sınırı aşamaz. Kurulum erişim token’ı ise o kuruluma verilen uygulama izinleriyle çalışır.
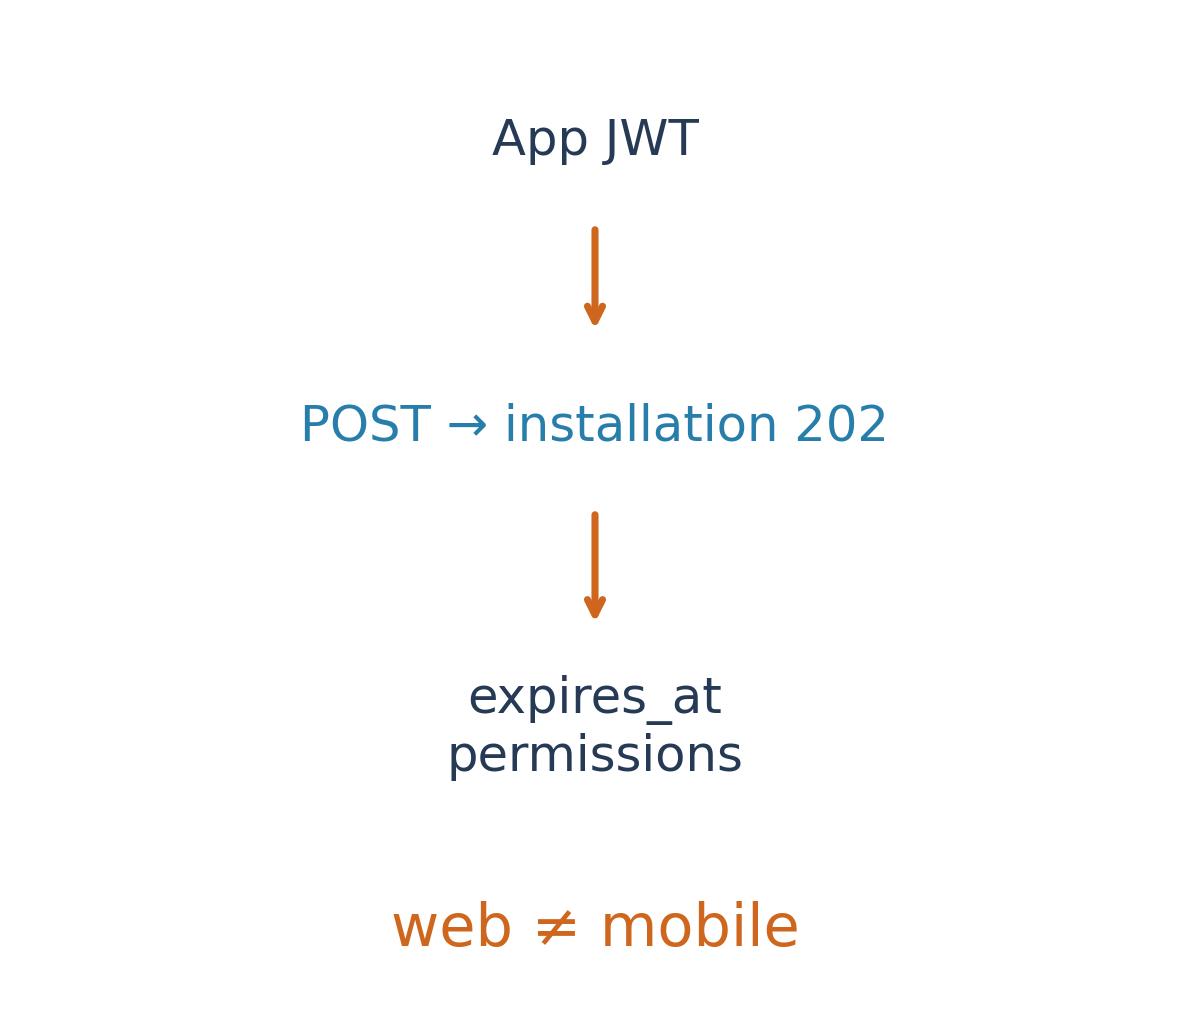
Token üretiminde uygulama JWT’si ve kurulum ID’si kullanılır. Belgeler POST /app/installations/INSTALLATION_ID/access_tokens yolunu ve bir saatlik ömrü açıklar. Octokit üretim ve yenilemeyi yapabilir. Kısa ömür, özel anahtarı koruma ve önbelleği kurulumlara göre ayırma gereğini ortadan kaldırmaz.
Kişisel token’ı değiştirmeden önce
Bir betik enterprise politikalarıyla çeşitli kuruluşların kodunu birleştiriyorsa yalnızca token metnini değiştirmek yetmeyebilir. İşleri ayırın, API desteğini ve gereken kimlik doğrulama türünü kontrol edin. Her enterprise GraphQL işlemi uygulamaları desteklemez. Okuma işlemiyle başlamak karşılaştırmayı kolaylaştırır.
Kaynaklar arasında güncelleme farkı var: 23 Ekim changelog’u genel kullanıma açıldığını söylüyor; bugün kontrol edilen kurulum sayfası hâlâ public preview diyor. Burada sürüm durumu tarihli duyuruya, izin kapsamı belgelere dayanıyor. Kazanç, bir kişinin geniş yetkilerini kopyalamak yerine otomasyonu hesap ve iş üzerinden tanımlayabilmek.
Kaynaklar ve ek okumalar
GitHub Docs · Enterprise installation