
Copilot 應用只有 Read-only 權限,為什麼仍會產生費用?
夜間執行的分析代理有時依賴某位員工的登入狀態。GitHub 於 10 月 27 日為安裝在組織中的 GitHub App 開放 Copilot SDK 伺服器間驗證公開預覽。服務可以使用應用程式安裝的身分發出請求。值得注意的是,所需的 Read-only 權限也能授權付費請求。
唯讀不等於免費
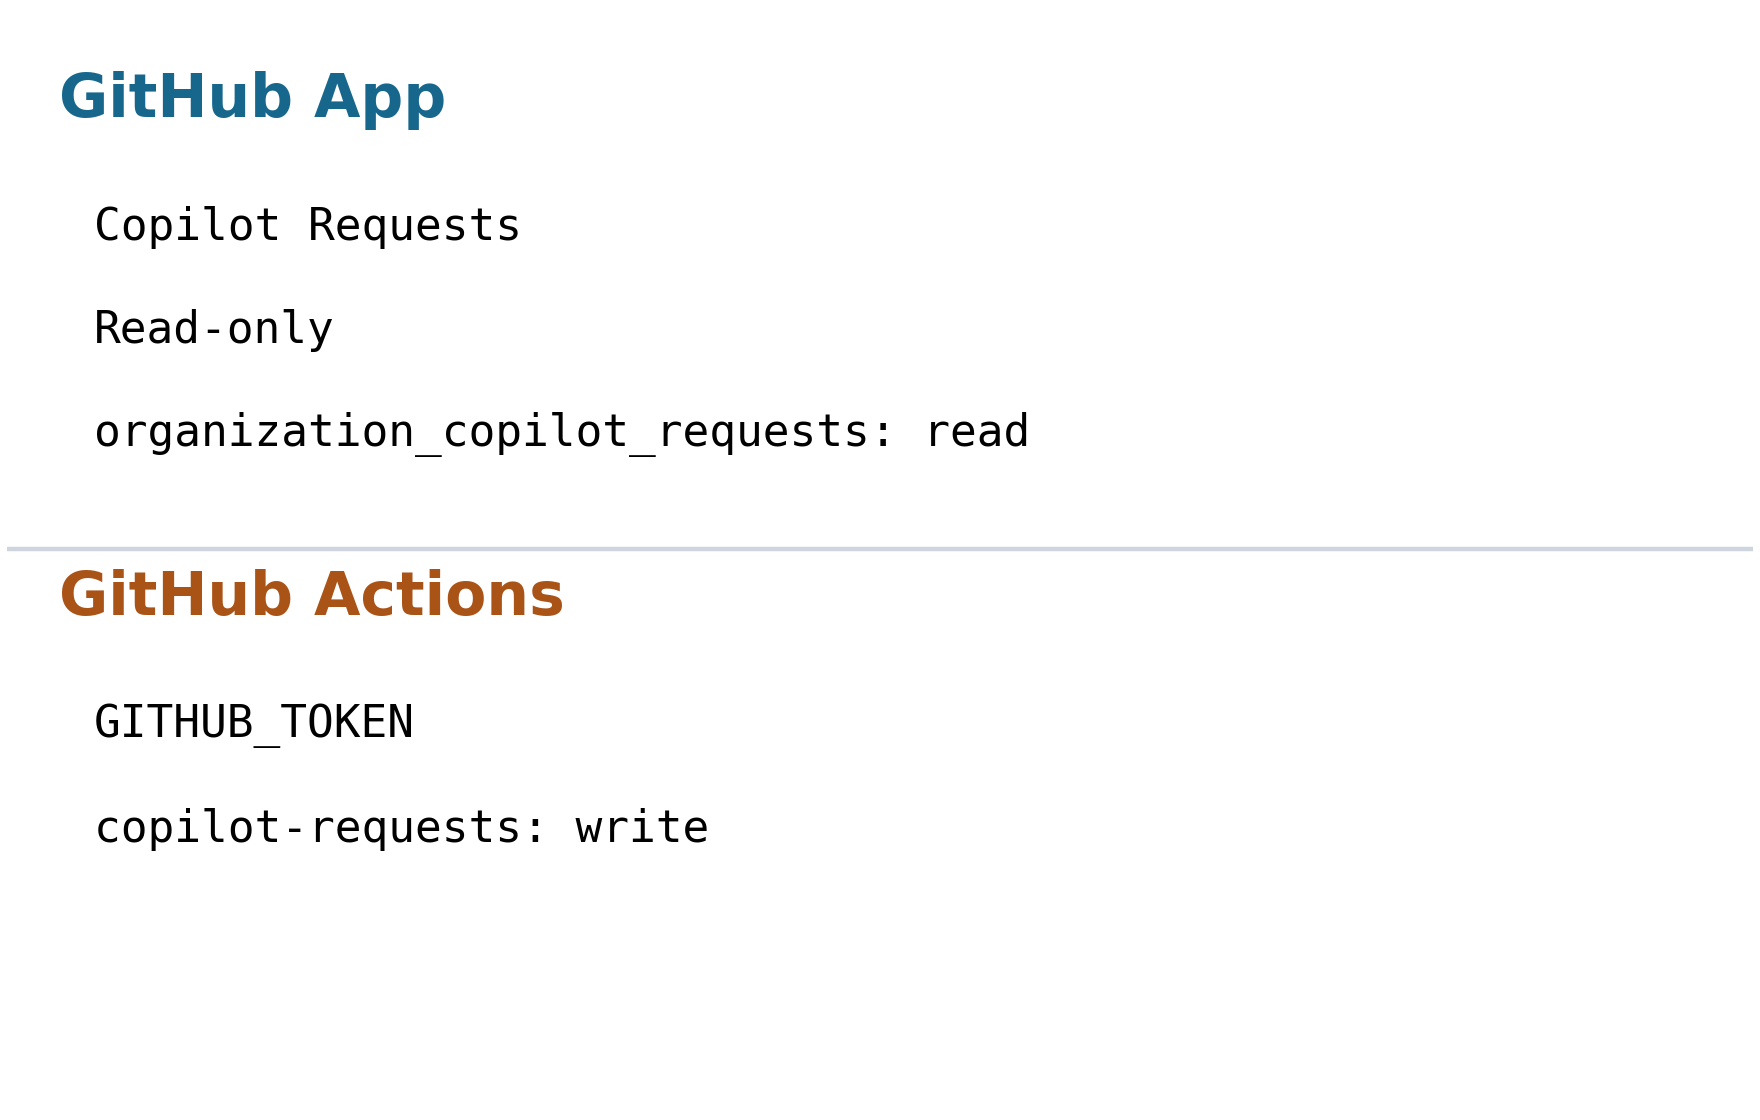
應用程式取得組織級 Copilot Requests: Read-only 權限,並使用短期安裝權杖。用量和帳單歸屬於擁有該安裝的組織。這裡的讀取權限允許發出消耗 AI 額度的請求。
假設一家公司同時執行分析應用與文件摘要應用。兩者即使都標為唯讀,也能產生費用。不修改檔案與消耗模型能力可以同時發生。工作負載身分改變了責任主體,並未取消推論成本。
Actions 與外部伺服器走不同入口
外部服務或其他 CI 系統需要產生安裝權杖,並透過 gitHubToken 等 SDK 明確選項傳入。只支援組織安裝,不包含個人帳號或企業級安裝。先前介紹的企業安裝正式推出與本次驗證預覽範圍不同。
組織儲存庫的 GitHub Actions 可以改用 GITHUB_TOKEN。該路徑需要 YAML 中的 copilot-requests: write,以及 Allow use of Copilot CLI billed to the organization 政策。組織應用驗證不需要此政策。Read-only 與 write 屬於不同驗證路徑,不能直接互換。
一小時後如何繼續使用同一身分
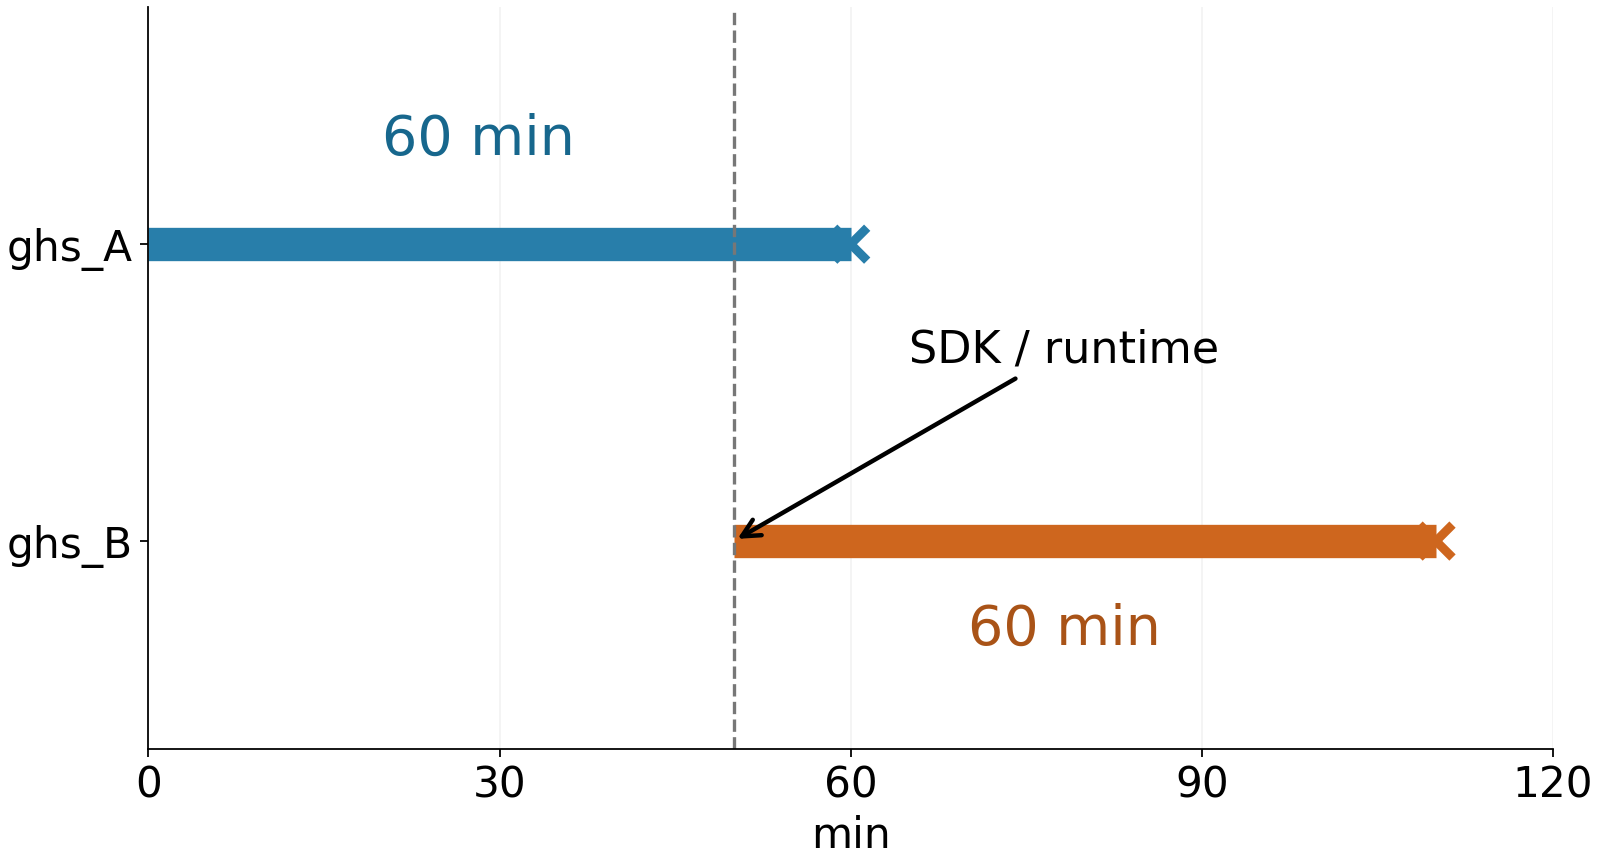
安裝權杖一小時後到期。除了產生新權杖,也須交給執行中的程序。官方文件要求用新權杖重新啟動子程序用戶端;程序內或既有執行環境則重新啟動主機執行環境。修改檔案本身無法證明程序已採用新值。
useLoggedInUser: false 會關閉自動憑證探索,包括環境變數中的權杖。因此需要透過 SDK 選項明確傳入。若個人電腦成功而伺服器失敗,應區分意外回退到個人登入與真正傳入執行環境的權杖。
按應用歸因,按組織設預算
組織擁有者可在 AI 用量 CSV 中透過 organization 和 app_client_id 找到應用用量,再與安裝清單 API 的 client_id 比對以識別 app_slug。網頁 AI 用量檢視目前不提供此區分。應用層級可見度也不代表存在應用專屬預算;僅通知的預算不會停止消耗。
暫停或解除安裝也會阻止它存取其他組織資源。此次變化的價值是在模型與支出政策內,讓自動任務的責任主體更清晰。將服務與個人帳號分離時,權杖更新路徑與費用歸屬也應一起遷移。