
Viele Dependabot-Warnungen? Dem Pfad zur verwundbaren Funktion folgen
Derselbe Paketname bedeutet nicht dieselbe Dringlichkeit: Ein Dienst ruft die betroffene Funktion bei Anfragen auf, ein anderer installiert das Paket, verwendet diese Funktion aber nicht. Die öffentliche Vorschau der Dependabot-Erreichbarkeitsanalyse vom 28. Oktober 2026 macht diesen Unterschied sichtbar.
Vom Paket zum Aufrufpfad
Dependabot erkennt verwundbare Versionen. Die neue Analyse sucht einen Pfad vom Repository-Code zur betroffenen Funktion. Ein von GitHub verwalteter Actions-Workflow erstellt mit CodeQL einen Aufrufgraphen und gleicht ihn mit kuratierten Advisory-Daten zu verwundbaren Funktionen ab.
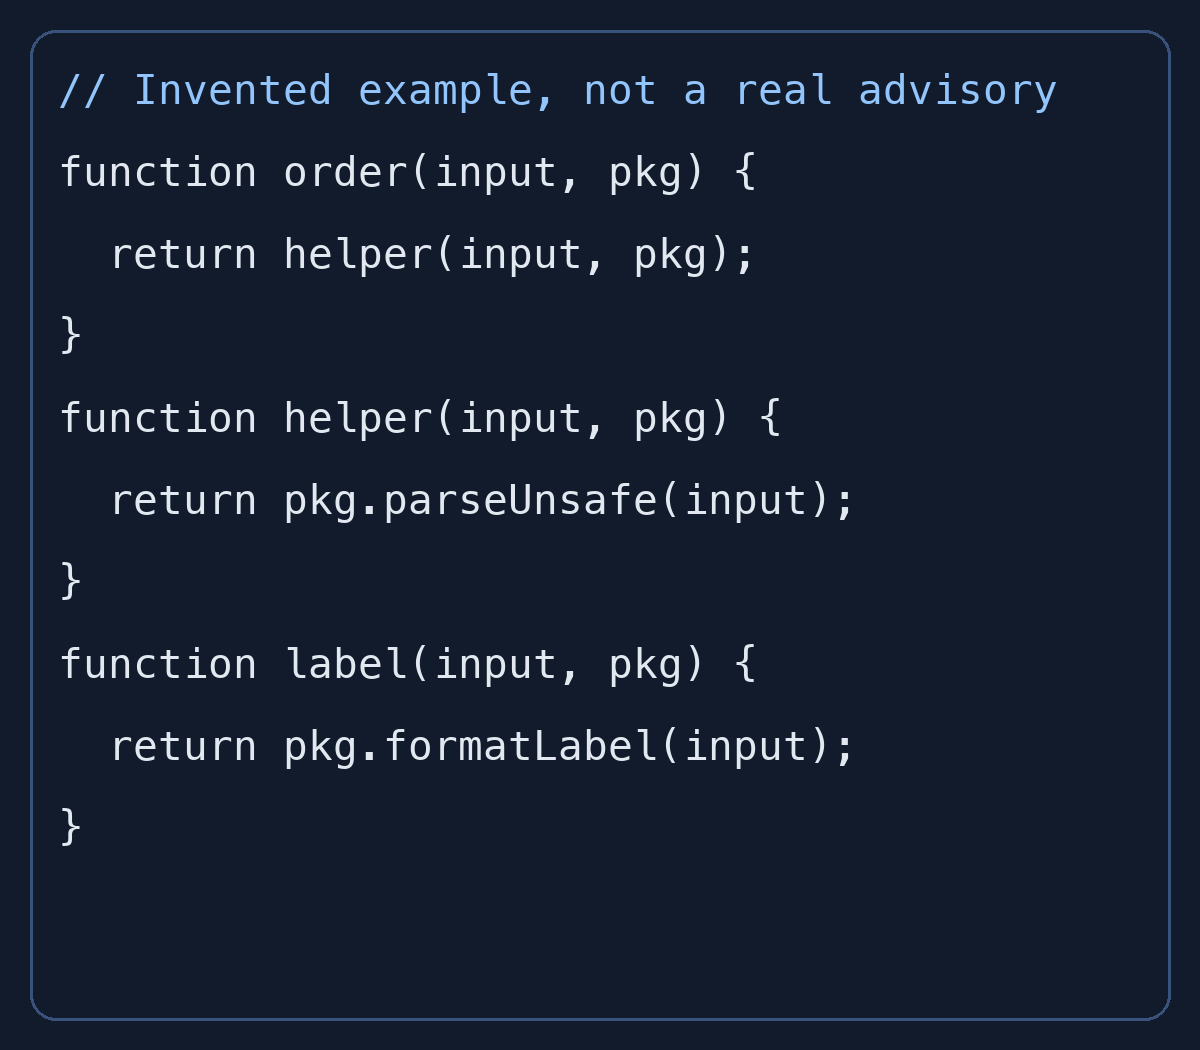
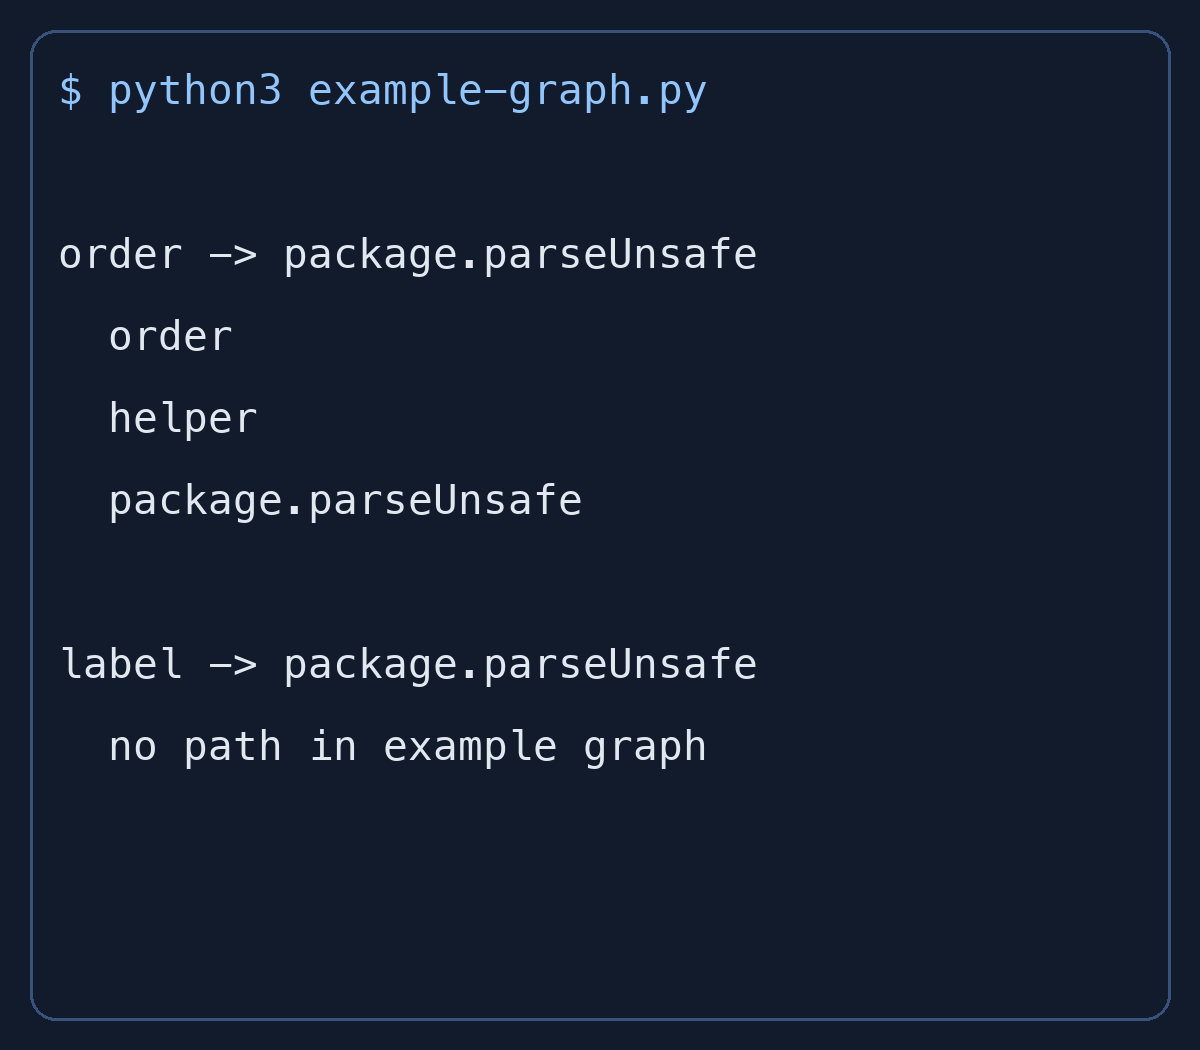
Unser erfundenes Beispiel zeigt eine Bestell-API, die über einen Helfer package.parseUnsafe aufruft. Ein anderer Einstieg nutzt nur package.formatLabel und erreicht im Beispielgraphen das Ziel nicht. Das ist weder eine echte Paketlücke noch ein Ergebnis des GitHub-Analyzers, sondern eine Erklärung, warum die Paketliste allein wenig aussagt.
Vier unterschiedliche Urteile
Reachable bedeutet, dass mindestens ein Pfad gefunden wurde, nicht dass ein Angriff möglich ist. Externe Eingaben und der Produktionseinsatz bleiben relevant. Bis zu fünf angezeigte Beispielpfade sind keine vollständige Liste.
Potentially reachable schließt einen Aufruf nicht aus und sollte wie Reachable priorisiert werden. Unreachable heißt: Analyse abgeschlossen, kein Pfad gefunden. Reachability unavailable heißt: kein Urteil verfügbar. Diese Zustände sind nicht gleichbedeutend. Keiner schließt Warnungen automatisch oder verwirft sie.
Codeänderungen wirken nicht sofort auf das Urteil
Nach der Aktivierung beginnt der erste Scan. Weitere Scans laufen bei offenen Warnungen alle 24 Stunden. Ein Push startet keinen sofortigen Scan; während der Vorschau gibt es keine Scans auf Abruf.
Ein heute entfernter Aufruf kann deshalb noch ein altes Reachable anzeigen. Ein neu hinzugefügter Aufruf kann zunächst unter einem älteren Unreachable bleiben. Die zweite Grafik zeigt eine echte Python-Traversierung unseres erfundenen Graphen. Bei echten Änderungen müssen Scanzeitpunkt und analysierter Code zusammenpassen.
Unterstützte Repositories
Die Vorschau gilt für GitHub Enterprise Cloud einschließlich Data Residency. Nötig sind JavaScript oder TypeScript, eine npm-, Yarn- oder pnpm-Lockdatei und aktivierte Dependabot-Warnungen. Eine GitHub-Code-Security-Lizenz ist nicht erforderlich. Scans sind kostenlos und verbrauchen keine berechneten Actions-Minuten; selbst gehostete Runner werden nicht unterstützt.
Die Funktion ist standardmäßig aus. Aktivieren lässt sie sich unter Settings > Advanced Security oder über eigene Sicherheitskonfigurationen. Große Monorepos können an das Drei-Stunden- oder Ressourcenlimit stoßen. Schweregrad, EPSS und Produktionsexposition bleiben wichtige Ergänzungen. Der Gewinn liegt in einer besser begründeten Reihenfolge offener Warnungen.