
GitHub CLI: Die Lebensdauer kopierter OAuth-Tokens prüfen
Die CLI ist angemeldet, aber ein länger laufendes Hilfsskript scheitert. Vielleicht verwendet es noch eine ältere Token-Kopie. Die GitHub-Ankündigung vom 21. Oktober 2026 macht diese Grenze sichtbar. Zuerst sollte das Team den Weg der Zugangsdaten nachvollziehen.
Bestätigt: Erneuerung nach freiwilliger Aktivierung
Ab v2.103.0 fordert gh auth login --expiring erneuerbare Zugangsdaten an. gh speichert ein ablaufendes Access-Token und ein rotierendes Refresh-Token. Bestehende Anmeldungen und manuelle Tokens bleiben unverändert. Unterstützt werden github.com, ghe.com und GHES ab 3.23; andere Server können nicht ablaufende Tokens ausgeben. Den tatsächlichen Zustand mit gh auth status prüfen.
Ein kopierter Wert erneuert sich nicht selbst
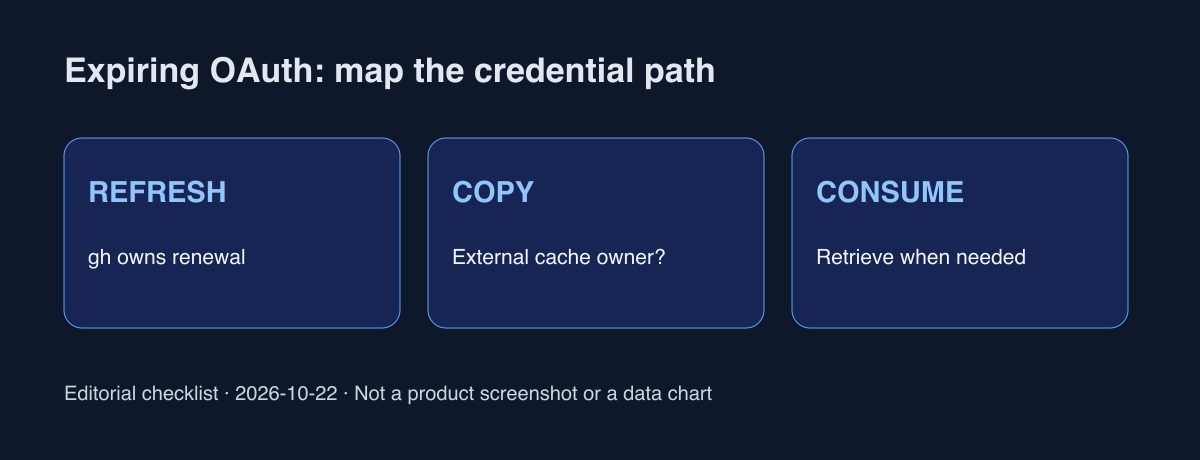
GitHub warnt vor Skripten, die gh auth token einmal auslesen und später wiederverwenden. Externe Verbraucher sollen den Wert bei Bedarf frisch beziehen. Eine erfolgreiche Anfrage beim Start belegt keine spätere Gültigkeit. Auch ein entwendetes Refresh-Token bleibt ein Risiko; kurze Laufzeiten ersetzen weder minimale Rechte noch Widerruf.
Ein möglicher Prüfablauf im Team
Version, Host und Verbraucher erfassen, die Tokens in Dateien, Umgebungsvariablen oder Erweiterungen kopieren. Nur Zuständigkeit und Abrufzeitpunkt dokumentieren, keine Geheimnisse. In einer Testumgebung denselben Lesezugriff sofort und später vergleichen. Ablauf, Berechtigungen und Netzwerkfehler unterscheiden. Für HTTPS-git die Empfehlungen gh auth setup-git und git ab 2.46 prüfen. Änderungen separat freigeben.
Wann ein Aufschub sinnvoll ist
Benötigt eine Integration dauerhaft gültige Tokens, empfiehlt auch GitHub, für diesen Ablauf vorerst nicht teilzunehmen. Verantwortliche und Prüftermin festhalten. Entwickler-OAuth und GITHUB_TOKEN aus CI nicht gleichsetzen. Ein Flag vereinheitlicht nicht alle Rechte und Widerrufswege. Die Unterstützung der tatsächlich eingesetzten Version erneut prüfen.
“Angemeldet bleiben” lässt zwei Fragen offen: Kann das zuständige Werkzeug erneuern, und erhält der Verbraucher den neuen Wert? Dies ist keine Messung von Community-Störungen. Eine Zeichnung eines echten Verbraucherpfads hilft, Cache-Besitz und Testumfang sichtbar zu machen.
Offizielle Quellen und weitere Prüfung
GitHub Changelog · Expiring OAuth preview
GitHub Docs · CLI authentication
Version, Host, Cache-Zuständigkeit und Testergebnisse ohne geheime Werte dokumentieren.