
Öffentliche GitHub-Clones können Anmeldung verlangen: anonyme CI-Pfade prüfen
Ein öffentliches Repository ist eine versteckte Verfügbarkeitsabhängigkeit, wenn der Build jederzeit anonymen Zugriff voraussetzt. GitHub meldete am 19. Oktober 2026, dass bei ungewöhnlichem Datenverkehr manche HTTPS-Clones und Fetches vorübergehend eine Authentifizierung verlangen können. Das Repository wird dadurch nicht privat. Die folgenden Betriebsprüfungen sind Vorschläge des Autors.
Zuerst den Geltungsbereich lesen
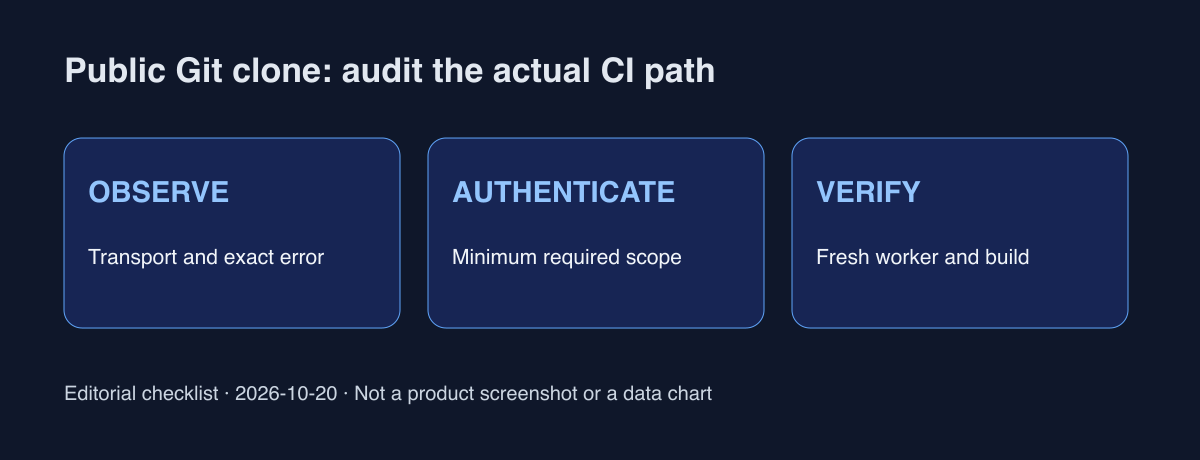
Die Maßnahme kann alle Tarife auf github.com betreffen, ist aber keine dauerhafte Anmeldepflicht für alle öffentlichen Repositories. Authentifizierte HTTPS-Zugriffe, SSH, Pushes und nicht betroffener Web- und API-Verkehr bleiben außerhalb dieser Maßnahme. Lesen Sie zuerst die konkrete Fehlermeldung. Ein anonymer Fetch-Fehler belegt weder einen allgemeinen API-Ausfall noch geänderte Repository-Rechte.
Auch hinter dem ersten Checkout suchen
Erfassen Sie neben dem Checkout Installationsskripte, Docker-Builds, Submodule und Testdaten-Downloads. Notieren Sie Umgebung, Ziel, Transport, Authentifizierung und Verantwortliche. Ein warmer Cache kann den problematischen Pfad verdecken; prüfen Sie einen repräsentativen Job auch in einer frischen Umgebung. Verteilen Sie keine Zugangsdaten auf Pfade, die der Job gar nicht benötigt.
Identität und Berechtigungen gemeinsam wählen
GitHub empfiehlt in Actions das integrierte GITHUB_TOKEN, in anderen CI-Systemen bevorzugt ein Installationstoken einer GitHub App; ein PAT ist ebenfalls möglich. Das Workflow-Token ist auf sein Repository begrenzt und gewährt nicht automatisch Zugriff auf weitere Repositories. Prüfen Sie Ziel und Dokumentation und vergeben Sie minimale Rechte. Nutzen Sie den Secret-Speicher der CI; schreiben Sie Token weder in Clone-URLs noch in Debug-Ausgaben.
Fehler dokumentieren und Wiederherstellung testen
Bewahren Sie bereinigte Fehlermeldung, Zeitpunkt, Transport, Authentifizierungsstatus und Wiederholungsergebnis auf. Scheitert ein authentifizierter Zugriff, untersuchen Sie Ablauf, Zielumfang, Rechte und Netzwerk getrennt. Ohne Authentifizierung ist laut Meldung ein späterer Versuch nach Ende des Schutzes möglich. Begrenzen Sie Versuche und Wartezeit und bestimmen Sie eine Eskalation. Testen Sie danach in einer frischen Umgebung den Download und den nachfolgenden Build.
Die Community-Frage nach einem Ende des öffentlichen Zugriffs ist ein Rechercheanlass, kein Beleg für eine umfassende Sperre. Die Meldung quantifiziert auch keinen KI-bedingten Traffic. Eine pauschale Umstellung aller Remotes auf SSH ist nicht erforderlich. Beginnen Sie bei einer betroffenen Automation und prüfen Sie auch den Entzug der Zugangsdaten. Entscheidend ist der erfolgreiche Lauf, nicht das bloße Speichern eines Tokens.
Offizielle Quellen
GitHub Changelog · Temporary Git authentication
GitHub Docs · Workflow authentication
GitHub Docs · Authentication boundaries
Stand: 20. Oktober 2026. Dokumentieren Sie zunächst die anonymen Bezugswege und den zuständigen Zugangsdatenverantwortlichen eines CI-Jobs.