
GitHub Push Attribution: Autor, Committer und Pusher getrennt prüfen
Ein vertrauter Commitname beweist nicht, wer den Code übertragen hat. GitHub kündigte am 12. Oktober eine begrenzte öffentliche Vorschau für authentifizierte Pusher-Zuordnung an.
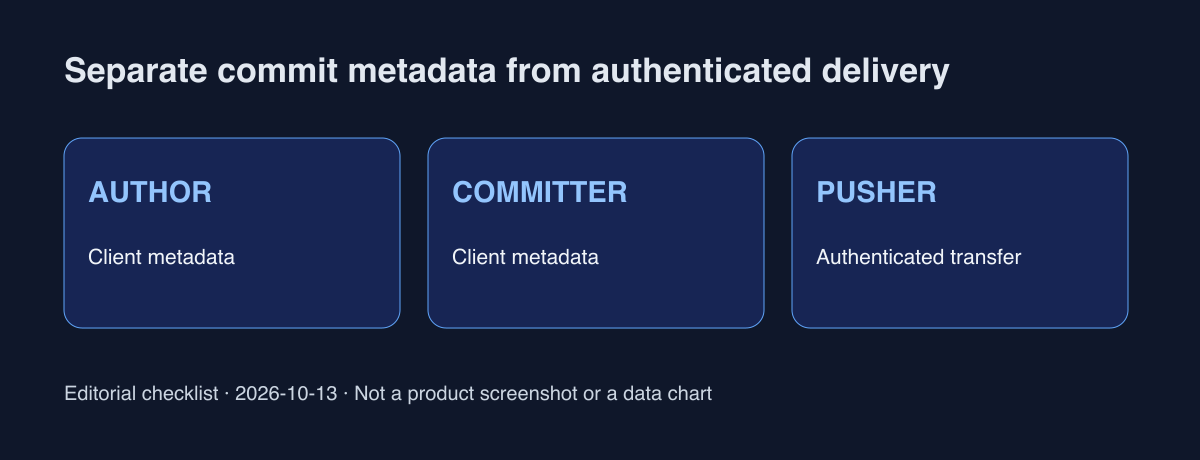
Welche Frage der Datensatz beantwortet
Autor- und Committerfelder sind vom Client gelieferte Zeichenfolgen. Die Pusher-Zuordnung ergänzt die von GitHub authentifizierte Übertragungsidentität. Sie ist ein anderer Beleg als eine Prüfung des Codes.
Zuerst den Vorschauzugang prüfen
Die Ankündigung gilt für GitHub-Enterprise-Kunden in der begrenzten Vorschau; Zugang wird beim Account-Team angefragt. Dies ist keine allgemeine Verfügbarkeit für alle Konten.
Beobachtung und Durchsetzung trennen
Committer must match pusher blockiert Übertragungen, wenn die Committerdaten zu keiner verifizierten E-Mail des authentifizierten Pushers passen. Die Regel ersetzt weder Signaturkontrolle noch Code-Review.
Automatisierung zuerst dokumentieren
Erstellt ein Konto Commits und überträgt ein anderes sie, dokumentieren Sie beide Rollen. Unser Vorschlag: passende und abweichende Übertragungen in einem Testrepository prüfen, bevor die Regel produktiv gilt.
Verknüpfen Sie Commit-Hash, Übertragungsidentität und Prüfzeit mit den Reviewbelegen. Eine passende Identität bedeutet nicht, dass ein Mensch den Diff geprüft hat.
Die praktische Verwechslung betrifft Namen als Identitätsbeleg. Ungeprüfte Communityberichte oder erfundene Kennzahlen werden hier nicht als Fakten verwendet; UI/API im eigenen Konto erneut prüfen.
Offizielle Quellen
Ankündigung am 13. Oktober 2026 geprüft; Betriebsvorschläge sind getrennt davon.