
Read-only Copilot uygulaması neden yine de kredi harcar?
Gece çalışan analiz ajanı bazen tek bir kişinin oturumuna bağlıdır. GitHub, 27 Ekim’de Copilot SDK kullanan ve kuruluşa yüklenen GitHub Apps için sunucular arası kimlik doğrulamayı genel önizlemeye açtı. Hizmet kurulum kimliğiyle çalışabilir. Şaşırtıcı nokta, Read-only izninin ücretli istekleri de yetkilendirmesidir.
Salt okunur, ücretsiz demek değildir
Uygulama Copilot Requests kuruluş iznini Read-only olarak alır ve kısa ömürlü kurulum tokenı kullanır. Kullanım ve fatura kurulumun sahibi olan kuruluşa aittir. Burada okuma izni, AI kredisi tüketen isteklere izin verir.
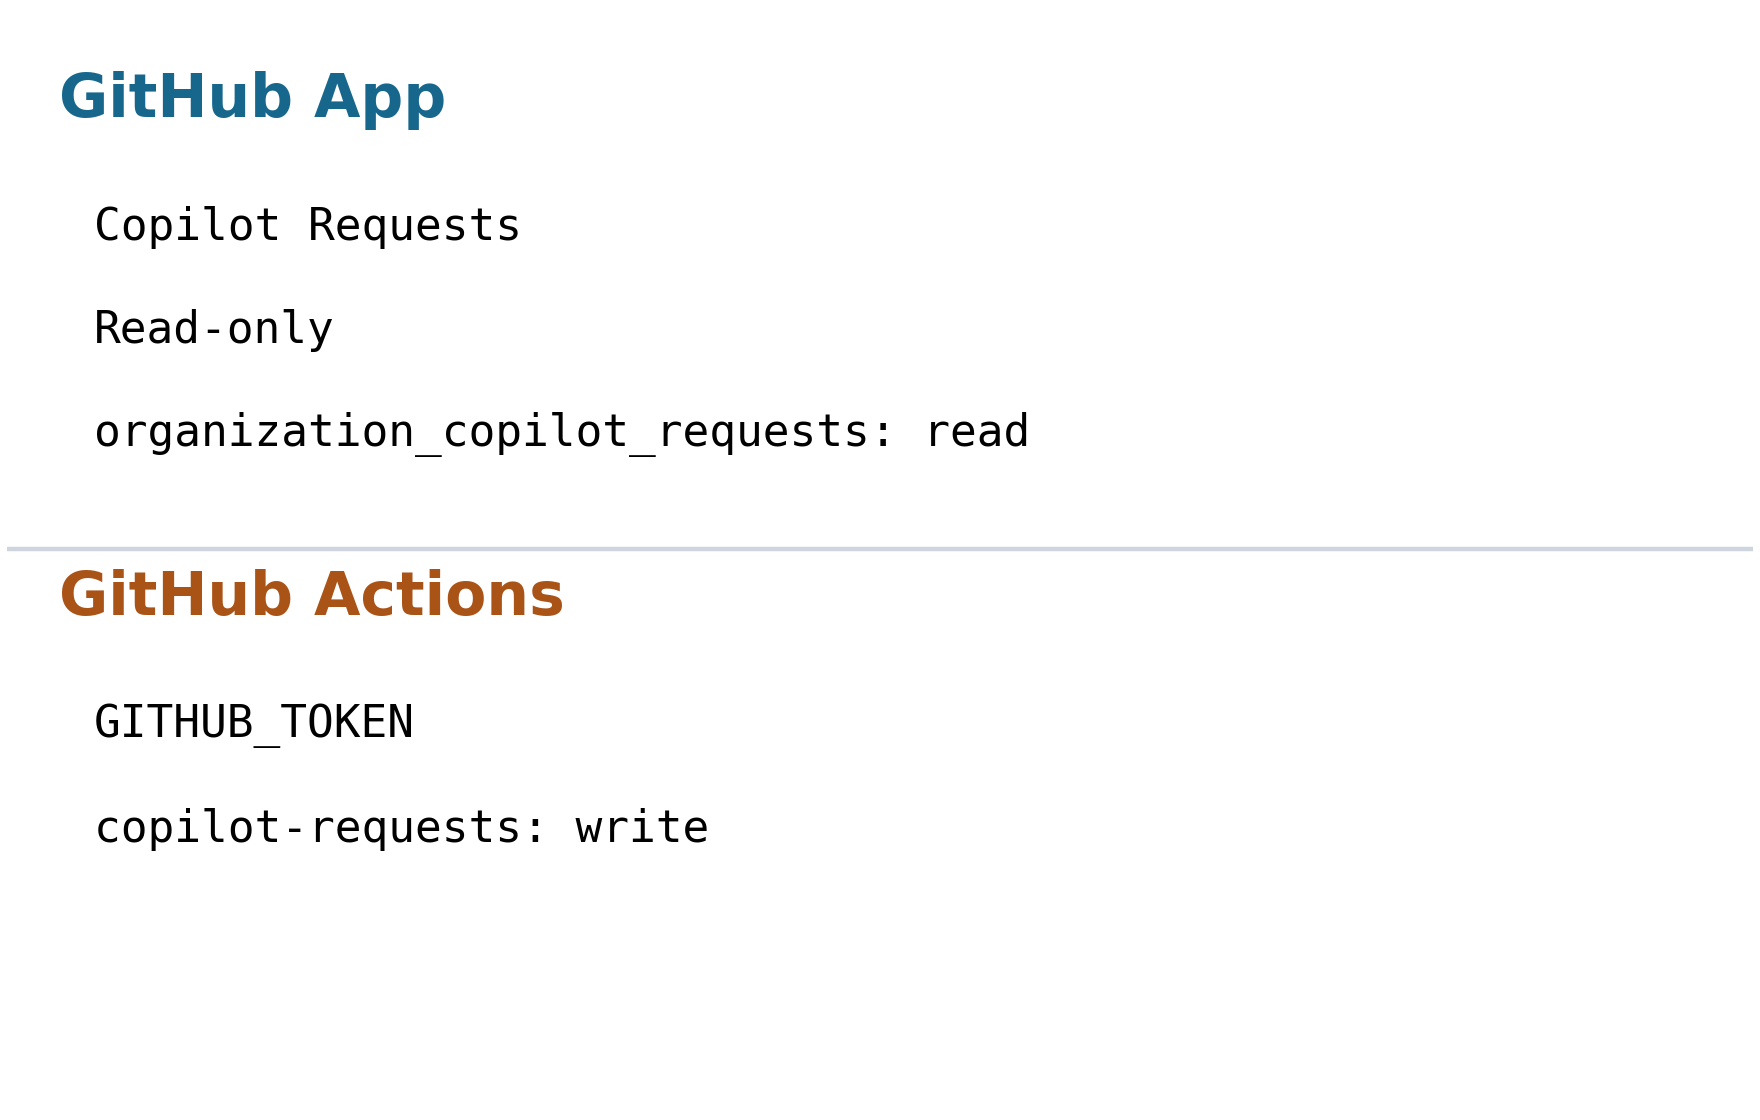
Varsayımsal bir şirkette analiz ve belge özetleme uygulamaları olsun. İkisi de okuma izniyle harcama yaratabilir. Dosya değiştirmemek ile model kapasitesi tüketmek birlikte mümkündür. İş yükü kimliği sorumluyu değiştirir, çıkarım maliyetini ortadan kaldırmaz.
Actions ve dış sunucuların yolları ayrıdır
Dış hizmetler ve diğer CI sistemleri kurulum tokenını gitHubToken gibi açık bir SDK seçeneğiyle geçirir. Yalnız kuruluş kurulumları desteklenir; kişisel ve enterprise kurulumları kapsam dışıdır. Daha önceki enterprise kurulum sürümü başka bir kapsama sahiptir.
Kuruluş deposundaki GitHub Actions, GITHUB_TOKEN kullanabilir. Bu yol YAML içinde copilot-requests: write ve Allow use of Copilot CLI billed to the organization politikasını gerektirir. Kurulu uygulama kimlik doğrulaması bu politikayı gerektirmez. Read-only ve write farklı yolların etiketleridir.
Bir saat sonra da aynı kimlikle çalışmak
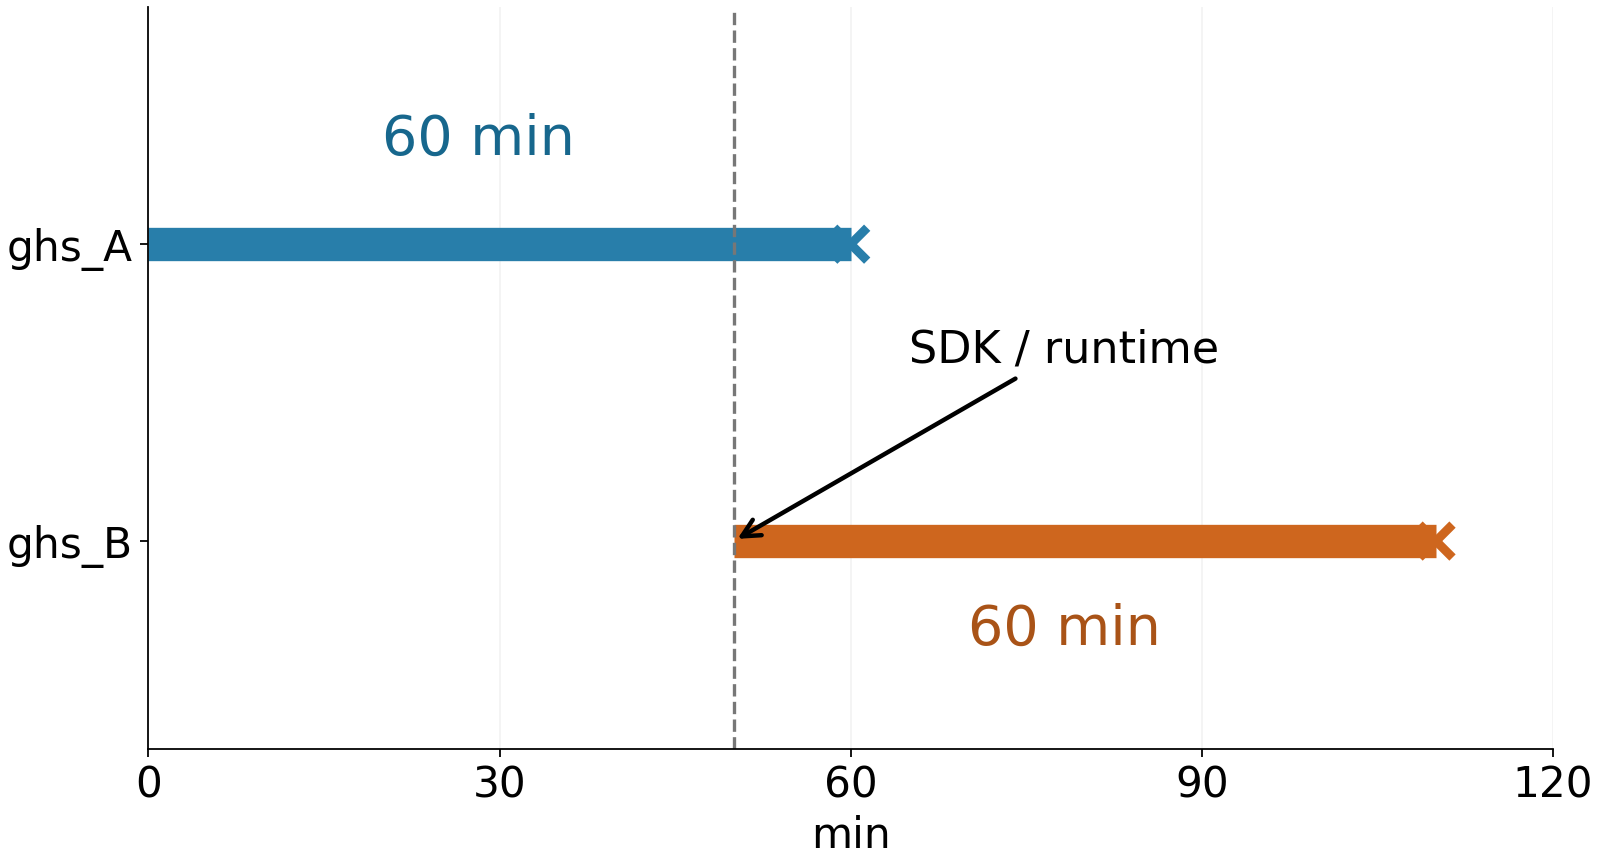
Kurulum tokenı bir saatte sona erer. Yeni token çalışan sürece de ulaştırılmalıdır. Belgeler alt süreç istemcisini yeni tokenla, gömülü veya mevcut çalışma zamanında ise ana çalışma zamanını yeniden başlatmayı söyler. Dosya değişikliği sürecin yeni değeri aldığını kanıtlamaz.
useLoggedInUser: false ortam değişkeni tokenları dahil otomatik kimlik bilgisi keşfini kapatır. Tokenı SDK seçeneğiyle açıkça geçirin. Dizüstünde çalışan ama sunucuda çalışmayan hizmette, kişisel oturuma kazara dönüş ile gerçekten aktarılan tokenı ayırın.
Uygulama bazında görünürlük, kuruluş bazında bütçe
Kuruluş sahipleri AI kullanım CSV dosyasında organization ve app_client_id ile uygulamayı bulur. Kurulum listesi API yanıtındaki client_id ile eşleştirme app_slug değerini belirler. Web AI kullanım görünümü bu ayrımı henüz sunmaz. Uygulama başına bütçe de yoktur; yalnız uyarı veren bütçe kullanımı durdurmaz.
Kurulumu askıya almak veya kaldırmak diğer kuruluş kaynaklarına erişimini de engeller. Kazanç, model ve harcama politikaları içinde otomatik işin sahibinin belirginleşmesidir. Hizmeti kişiden ayırırken token yenileme yolu ve maliyet sahipliği de taşınmalıdır.